
Kaspersky descoperă un backdoor în Daemon Tools, atribuit unor hackeri chinezi, într-un atac pe scară largă asupra utilizatorilor Windows
 1118

Cercetători în securitate cibernetică de la Kaspersky anunță că au identificat un backdoor malițios introdus în cunoscutul și vechiul software de imagini de disc pentru Windows, Daemon Tools.
Compania de securitate cibernetică din Rusia a precizat marți că datele colectate de pe computere din întreaga lume pe care rulează software-ul antivirus Kaspersky arată că este în desfășurare un atac „pe scară largă”, care vizează mii de computere cu Windows pe care este instalat Daemon Tools.
Atacatorii, pe care Kaspersky i-a asociat cu un grup vorbitor de limba chineză, în urma analizei malware-ului, au folosit backdoor-ul din Daemon Tools pentru a instala programe malițioase suplimentare pe o duzină de computere din sectoarele de retail, științific și de producție, precum și pe sisteme guvernamentale. Kaspersky a subliniat că compromiterea acestor sisteme specifice indică o operațiune „țintită”.
Compania a menționat că organizațiile vizate se află în Rusia, Belarus și Thailanda.
Potrivit Kaspersky, backdoor-ul a fost detectat pentru prima dată pe 8 aprilie.
Compania a anunțat că a contactat Disc Soft, firma care dezvoltă și menține Daemon Tools. Însă nu a precizat dacă dezvoltatorul a răspuns sau a întreprins deja măsuri concrete. Kaspersky susține că atacul asupra lanțului de aprovizionare este „încă activ”, ceea ce sugerează că hackerii pot continua să instaleze malware pe mii de computere care rulează acest software de imagini de disc.
Acest incident se înscrie într-o serie de atacuri de tip „supply chain” din ultimele luni, care au avut drept țintă dezvoltatori de software popular. Tot mai des, hackerii vizează conturile programatorilor care lucrează la cod sau aplicații utilizate pe scară largă. Apoi abuzează de acest acces pentru a introduce cod malițios în produsele software de care depind numeroși utilizatori. Prin această metodă, atacatorii pot compromite simultan un număr foarte mare de computere, atunci când codul malițios este livrat sub forma unei actualizări de software.
La începutul acestui an, hackeri asociați cu guvernul chinez au deturnat popularul editor de text Notepad++ pentru a livra malware către mai multe organizații cu interese în Asia de Est. În plus, cercetători în securitate au avertizat luna trecută cu privire la un alt atac ce viza utilizatorii care accesau site-ul CPUID, compania care dezvoltă binecunoscutele instrumente HWMonitor și CPU-Z.
TechCrunch a descărcat fișierul de instalare pentru Windows de pe site-ul Daemon Tools, iar acest fișier părea să conțină backdoor-ul atunci când a fost verificat cu serviciul online de scanare malware VirusTotal.
Nu se știe dacă versiunea de macOS a Daemon Tools a fost compromisă sau dacă și alte aplicații dezvoltate de Disc Soft au fost afectate.
Întrebată pentru un punct de vedere, o persoană care reprezintă Disc Soft a declarat că firma este „aware of the report and are currently investigating the situation.”
„Our team is treating this matter with the highest priority and is actively working to assess and address the issue. At this stage, we are not in a position to confirm specific details referenced in the report. However, we are taking all necessary steps to remediate any potential risks and to ensure the security of our users,” a mai spus reprezentantul Disc Soft.
 13.09.2026
02:43
242
Avertismentele din interiorul industriei AI privind riscurile pentru omenire, primite cu scepticism în Silicon Valley
 13.09.2026
00:02
362
Festivalul de Film de la Veneţia 2026 și-a desemnat câștigătorii: „Woman Unknown” a primit Leul de Aur
 13.09.2026
00:01
457
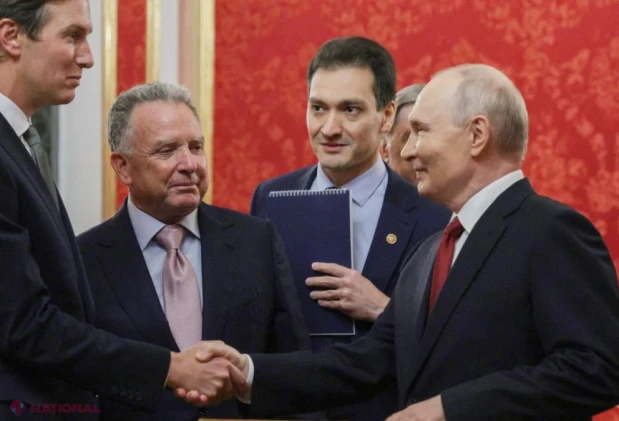
Jared Kushner: negocierile dintre Rusia și Ucraina ar putea intra într-o nouă etapă în următoarele săptămâni
 12.09.2026
23:38
445
Un presupus membru al GRU, identificat de anchetatorii germani în cazul planului de atac asupra aeroportului din Leipzig. Suspectul s-ar fi întors în Rusia
 12.09.2026
23:29
380
Prognoza meteo pentru 13–19 septembrie 2026: ploi la început, apoi încălzire
 12.09.2026
23:19
427
Sondaj în Germania: 78% dintre cetățeni nu îl mai consideră pe Friedrich Merz potrivit pentru funcția de cancelar
 12.09.2026
23:08
505
Lavrov: Rusia este gata să negocieze cu Ucraina, dar nu acceptă armistițiu pe durata discuțiilor
 12.09.2026
22:09
470
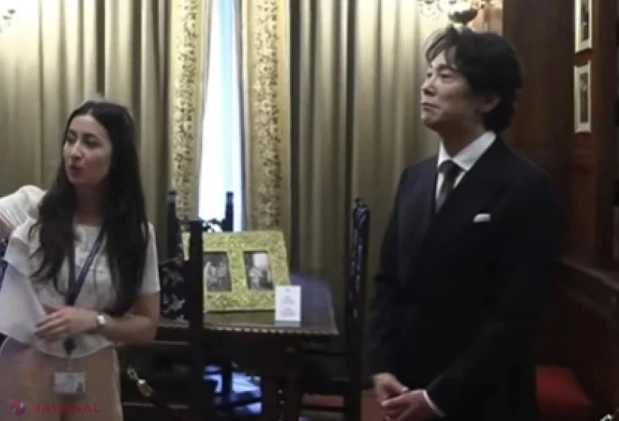
Actorul japonez Kuranosuke Sasaki, decorat de Nicușor Dan, în vizită la Palatul Cotroceni
 12.09.2026
21:16
582
Directorul Anthropic avertizează că un grup de agenți AI ar putea prelua controlul internetului în 6-12 luni
 12.09.2026
21:07
759
Lavrov îi cere lui Zelenski să vină la Moscova, numind invitația „un gest imens de bunăvoință”
13.09.2026
02:43
218
Avertismentele din interiorul industriei AI privind riscurile pentru omenire, primite cu scepticism în Silicon Valley
13.09.2026
00:02
350
Festivalul de Film de la Veneţia 2026 și-a desemnat câștigătorii: „Woman Unknown” a primit Leul de Aur
13.09.2026
00:01
441
Jared Kushner: negocierile dintre Rusia și Ucraina ar putea intra într-o nouă etapă în următoarele săptămâni
12.09.2026
23:38
427
Un presupus membru al GRU, identificat de anchetatorii germani în cazul planului de atac asupra aeroportului din Leipzig. Suspectul s-ar fi întors în Rusia
12.09.2026
23:29
367
Prognoza meteo pentru 13–19 septembrie 2026: ploi la început, apoi încălzire
12.09.2026
23:19
408
Sondaj în Germania: 78% dintre cetățeni nu îl mai consideră pe Friedrich Merz potrivit pentru funcția de cancelar
12.09.2026
23:08
491
Lavrov: Rusia este gata să negocieze cu Ucraina, dar nu acceptă armistițiu pe durata discuțiilor
12.09.2026
22:09
454
Actorul japonez Kuranosuke Sasaki, decorat de Nicușor Dan, în vizită la Palatul Cotroceni
12.09.2026
21:16
561
Directorul Anthropic avertizează că un grup de agenți AI ar putea prelua controlul internetului în 6-12 luni
12.09.2026
21:07
741
Lavrov îi cere lui Zelenski să vină la Moscova, numind invitația „un gest imens de bunăvoință”
 12.09.2026
20:55
614
Spațiul aerian al Republicii Moldova, închis temporar după pătrunderea unei drone. Mai multe curse, reținute la sol
 12.09.2026
20:41
495
Ascensiunea AfD în Germania pune la încercare „firewall-ul”. Giorgia Meloni: „Nu funcționează”
 12.09.2026
19:58
595
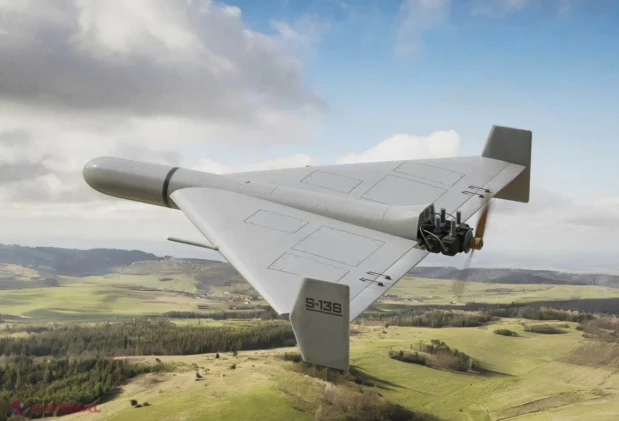
O dronă a survolat neautorizat spațiul aerian al R. Moldova; opt puncte de frontieră cu Ucraina, închise temporar
 12.09.2026
19:54
519
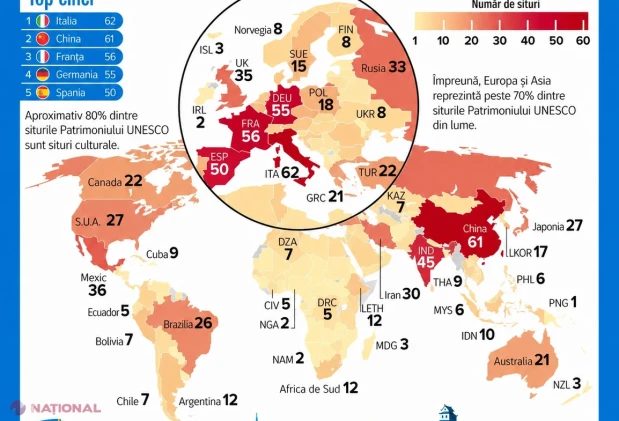
Harta patrimoniului UNESCO: Moldova are un singur sit, iar Italia conduce clasamentul mondial
 12.09.2026
19:28
519
Șeful Anthropic cere încetinirea dezvoltării inteligenței artificiale și reguli globale
 12.09.2026
19:14
544
Anchetatorii germani suspectează implicarea GRU în incidentul cu drona de pe aeroportul din Leipzig
 12.09.2026
19:11
511
Revolut confirmă divulgarea datelor clienților în urma unor cereri guvernamentale frauduloase
 12.09.2026
18:04
657
Cum a ajuns Kremlinul să invadeze Ucraina: calcul rațional, percepții greșite și o rezistență neașteptată
 12.09.2026
16:55
559
Bulgaria anchetează incendiul de la depozitul EMKO: ministrul de interne nu exclude o interferență externă
 12.09.2026
16:47
634
Donald Trump crede că ar putea media un eventual conflict între Argentina și Marea Britanie pentru Insulele Falkland
 12.09.2026
15:54
589
Donald Trump, despre unificarea Irlandei: „Ar fi grozavă”
 12.09.2026
14:47
583
Zelenski, dispus să se întâlnească cu Putin la summitul G20, dacă ambii vor fi invitați
 12.09.2026
14:28
684
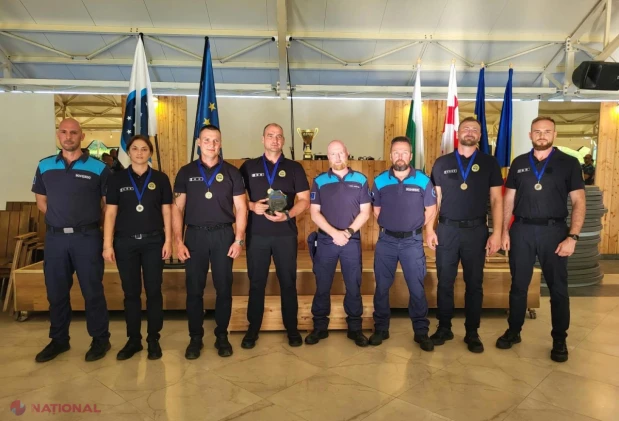
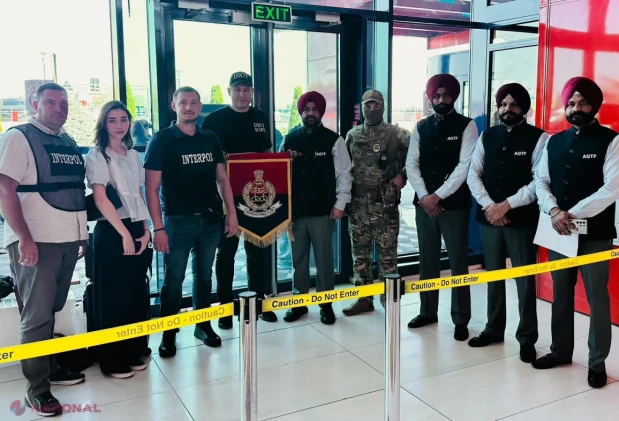
Echipa Poliției de Frontieră a Republicii Moldova, pe locul II la competiția Frontex din România
 12.09.2026
14:27
617
Cetățean indian, extrădat din Republica Moldova. Era căutat de INTERPOL pentru trei cauze penale
 12.09.2026
14:15
585
Zelenski, dispus să se întâlnească cu Putin la summitul G20 de la Miami: „Numai rezultatul contează”

 Inapoi

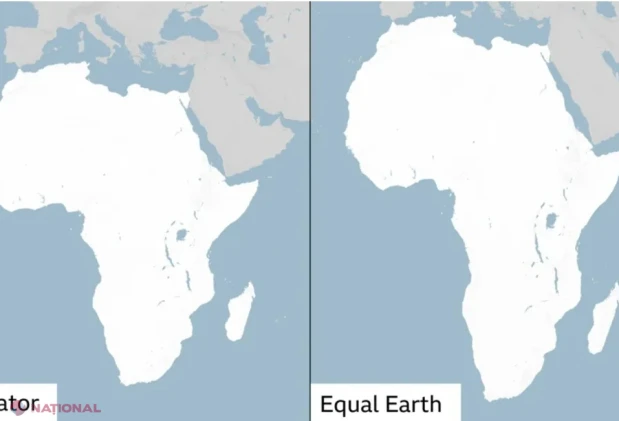 ONU renunță treptat la harta Mercator: Africa va fi reprezentată mai fidel. SUA s-au opus, iar Moldova s-a abținut
 INTERVIU // Radiografia pieței imobiliare cu Vlad Musteață, CEO Proimobil: „Cererea pentru terenurile din suburbiile Chișinăului a crescut semnificativ”
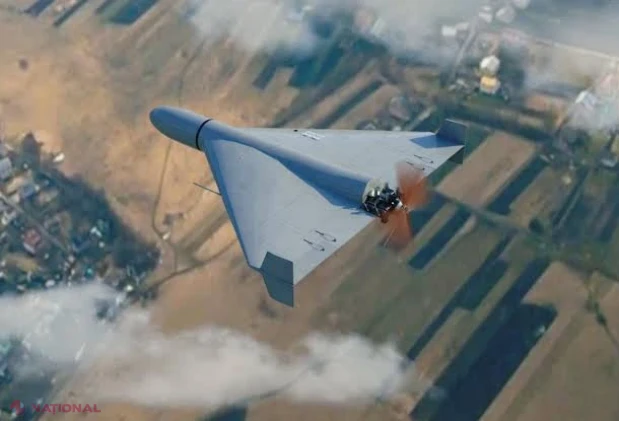 ULTIMA ORĂ // O dronă Shahed a survolat R. Moldova spre Chișinău și Ungheni. Spațiul aerian, restricționat de urgență pentru câteva minute
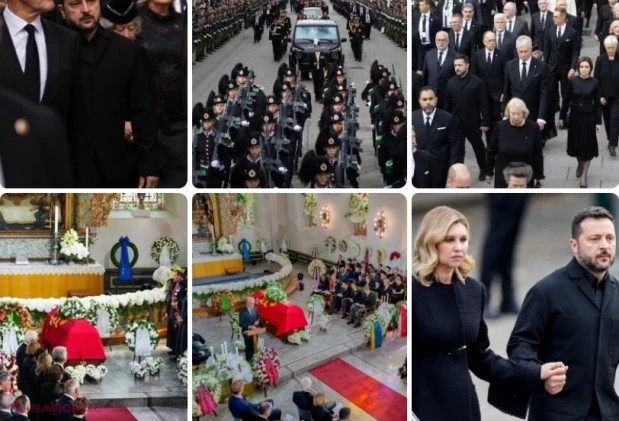 Atac intenționat al Rusiei pe teritoriul nostru. Drona rusească prăbușită la Râșcani ar fi avut misiunea de a DISTRUGE avionul lui Zelenski în R. Moldova
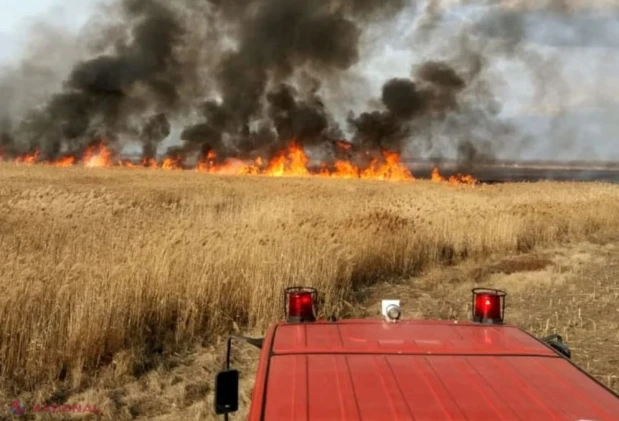 ULTIMA ORĂ // O nouă dronă căzută în R. Moldova a provocat un INCENDIU la Rîșcani. Patru focare de foc într-un lan de floarea-soarelui!

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.05
 1 USD
17.25
 1 RON
3.82
 1 RUB
0.21
 1 UAH
0.39