
Hackeri profită de o gravă vulnerabilitate cPanel și WHM care expune zeci de milioane de site‑uri la preluarea controlului serverelor
 2163

Cercetătorii în securitate cibernetică trag un semnal serios de alarmă în legătură cu o nouă vulnerabilitate descoperită în software‑ul de administrare a serverelor web cPanel și WebHost Manager (WHM), utilizat pe scară largă la nivel global.
Această eroare de securitate permite hackerilor să preia controlul complet asupra serverelor pe care rulează software‑ul afectat. Se estimează că acesta este folosit de zeci de milioane de proprietari de site‑uri din întreaga lume, ceea ce face problema deosebit de gravă.
Multe companii comerciale de găzduire web și‑au actualizat deja sistemele și au aplicat patch‑uri pentru clienți. Totuși, producătorul cPanel îndeamnă insistent toți utilizatorii să verifice că sistemele lor sunt actualizate, deoarece eroarea afectează toate versiunile încă suportate ale software‑ului.
cPanel și WHM sunt două suite software folosite pentru administrarea serverelor web. Acestea găzduiesc site‑uri, gestionează e‑mailuri, precum și configurațiile esențiale și bazele de date necesare pentru funcționarea unui domeniu pe internet. Cele două pachete au acces profund la resursele serverelor pe care le administrează, astfel încât un atacator rău‑intenționat poate obține acces practic nelimitat la datele gestionate de software‑ul vulnerabil.
Vulnerabilitatea, urmărită oficial sub codul CVE‑2026‑41940, permite atacatorilor să ocolească de la distanță ecranul de autentificare și să obțină acces complet la panoul de administrare al software‑ului. Practic, protecția prin parolă poate fi ocolită, iar controlul sistemului poate fi preluat.
Având în vedere răspândirea masivă a cPanel și WHM în industria de găzduire web, un număr foarte mare de site‑uri ar putea fi compromise dacă nu au fost aplicate patch‑urile de securitate. Serverele neactualizate rămân expuse și pot fi ținte ușoare pentru atacuri automatizate.
Agenția națională de securitate cibernetică din Canada a avertizat, într‑un comunicat, că vulnerabilitatea poate fi exploatată pentru compromiterea site‑urilor găzduite pe servere de tip shared, folosite frecvent de marile companii de hosting.
Instituția a menționat că „exploitation is highly probable” și că sunt necesare acțiuni imediate din partea clienților cPanel, sau a furnizorilor lor de găzduire, pentru a preveni accesul neautorizat și eventualele compromiteri.
Un important furnizor de găzduire web, Namecheap, care utilizează cPanel pentru a le permite clienților să‑și administreze serverele, a anunțat că a blocat temporar accesul la panourile cPanel ale utilizatorilor imediat după aflarea vulnerabilității. Măsura a fost luată pentru a preveni exploatarea erorii și pentru a câștiga timp necesar aplicării patch‑urilor pe sistemele clienților.
O altă companie mare de hosting, Hostgator, a declarat că și‑a actualizat deja infrastructura. Aceasta tratează vulnerabilitatea drept un „critical authentication-bypass exploit.”
Un furnizor de servicii de găzduire a mai anunțat că a găsit dovezi potrivit cărora hackerii au abuzat de această vulnerabilitate timp de câteva luni înainte ca tentativele să fie observate.
Directorul general al KnownHost, Daniel Pearson, a explicat într‑o postare pe Reddit că firma sa a observat tentative de exploatare a erorii încă din 23 februarie. Compania a blocat temporar accesul la sistemele clienților înainte de aplicarea patch‑urilor de securitate necesare.
Potrivit lui Pearson, aproximativ 30 de servere KnownHost au prezentat semne de tentative de acces neautorizat, dintr‑un total de mii de mașini din rețea. El a comparat aceste activități cu simple încercări de pătrundere automate și a precizat că nu au fost identificate dovezi clare de compromitere activă a sistemelor. cPanel a anunțat, de asemenea, că a lansat un update de securitate pentru WP Squared, un instrument similar folosit pentru administrarea site‑urilor WordPress.
 07.10.2026
08:36
245
Geanta unei femei a explodat în fața unui pub, după ce bateriile unor țigări electronice au luat foc
 07.10.2026
08:04
309
Rusia a atacat Kievul în timpul nopții. Clădiri și depozite au fost avariate
 07.10.2026
07:20
321
Rebelii Houthi au lansat rachete asupra aeroportului din Aden, pe fondul reluării luptelor în Yemen
 07.10.2026
01:34
533
Trump anunță că va discuta cu Putin despre presupusul caz de ciumă din Rusia
 06.10.2026
23:37
591
Prognoza pentru 7–13 octombrie 2026: toamnă caldă, apoi ploi și răcire
 06.10.2026
21:56
667
Comisia Europeană propune garanții pentru extinderea UE. Patru țări, inclusiv Republica Moldova și Ucraina, vizează aderarea până în 2030
 06.10.2026
21:54
666
Finlanda suspendă lucrările la două centre de date Google pe fondul îngrijorărilor privind defrișarea a peste 300 de hectare de pădure
 06.10.2026
20:53
631
FMI avertizează: războaiele, inflația și pandemia erodează pe termen lung puterea de cumpărare, iar inflația mondială va ajunge la 4,7%
 06.10.2026
20:11
611
Peste 100 de cadre didactice din Taraclia au discutat despre calitatea educației și prioritățile pentru noul an școlar
 06.10.2026
19:56
691
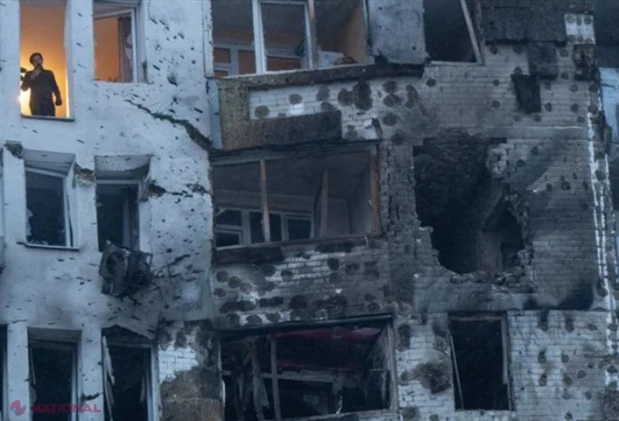
Kievul introduce întreruperi programate de curent după atacurile rusești asupra infrastructurii energetice
07.10.2026
08:36
210
Geanta unei femei a explodat în fața unui pub, după ce bateriile unor țigări electronice au luat foc
07.10.2026
08:04
300
Rusia a atacat Kievul în timpul nopții. Clădiri și depozite au fost avariate
07.10.2026
07:20
310
Rebelii Houthi au lansat rachete asupra aeroportului din Aden, pe fondul reluării luptelor în Yemen
07.10.2026
01:34
530
Trump anunță că va discuta cu Putin despre presupusul caz de ciumă din Rusia
06.10.2026
23:37
588
Prognoza pentru 7–13 octombrie 2026: toamnă caldă, apoi ploi și răcire
06.10.2026
21:56
664
Comisia Europeană propune garanții pentru extinderea UE. Patru țări, inclusiv Republica Moldova și Ucraina, vizează aderarea până în 2030
06.10.2026
21:54
664
Finlanda suspendă lucrările la două centre de date Google pe fondul îngrijorărilor privind defrișarea a peste 300 de hectare de pădure
06.10.2026
20:53
628
FMI avertizează: războaiele, inflația și pandemia erodează pe termen lung puterea de cumpărare, iar inflația mondială va ajunge la 4,7%
06.10.2026
20:11
609
Peste 100 de cadre didactice din Taraclia au discutat despre calitatea educației și prioritățile pentru noul an școlar
06.10.2026
19:56
689
Kievul introduce întreruperi programate de curent după atacurile rusești asupra infrastructurii energetice
 06.10.2026
19:45
676
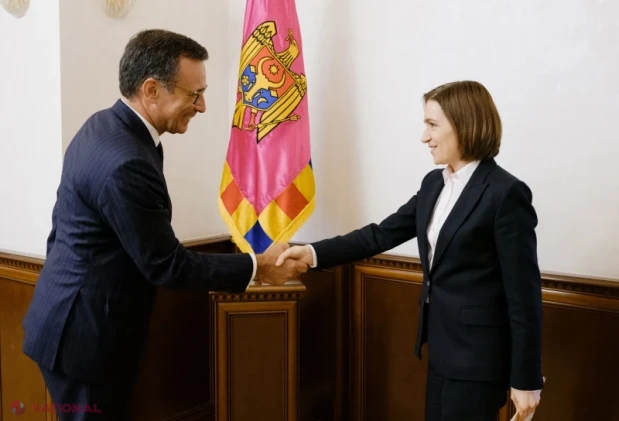
Maia Sandu a discutat cu conducerea Adunării Parlamentare a NATO despre consolidarea securității Republicii Moldova
 06.10.2026
19:02
688
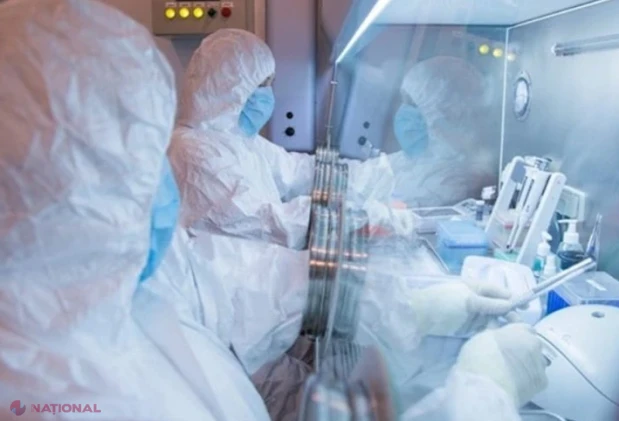
OMS evaluează riscul de ciumă ca fiind moderat spre slab la Irkuțk, slab în Rusia și foarte slab în Europa, după moartea unei laborante
 06.10.2026
18:45
634
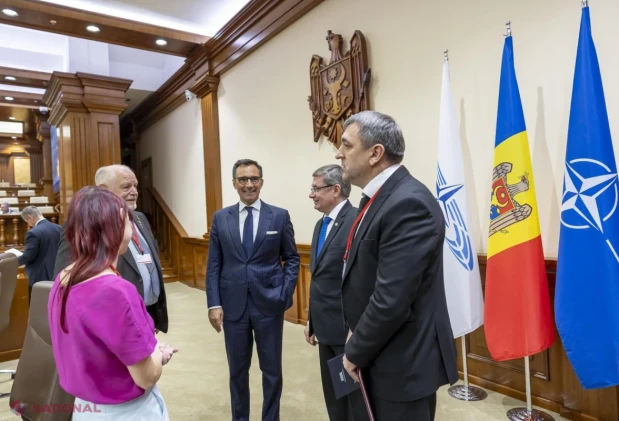
La Chișinău, oficiali din 22 de țări discută despre securitatea regională și viitorul european al Moldovei
 06.10.2026
18:43
683
Mistral lansează un model de un trilion de parametri și își propune să depășească rivalii cu sursă deschisă și închisă
 06.10.2026
17:52
1475
VIDEO // Decizie ISTORICĂ la Bruxelles: R. Moldova primește pe 28 octombrie foaia de parcurs spre Uniunea Europeană
 06.10.2026
17:33
775
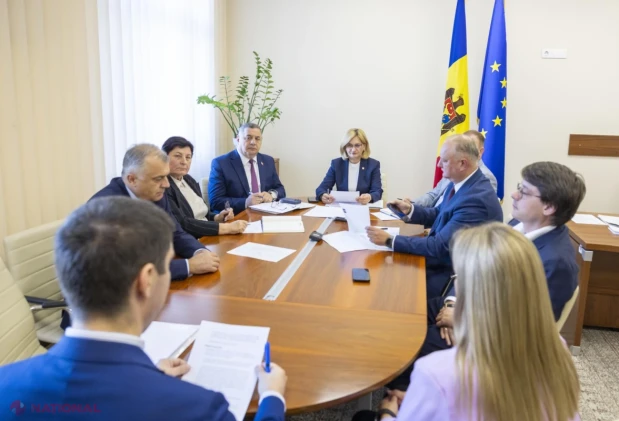
Comisia parlamentară pentru politică externă a avizat candidaturile a patru ambasadori în Belgia, Grecia, Lituania și Qatar
 06.10.2026
17:22
659
Împrumuturi de peste 82 de milioane de euro pentru modernizarea agriculturii și a învățământului profesional tehnic
 06.10.2026
17:21
660
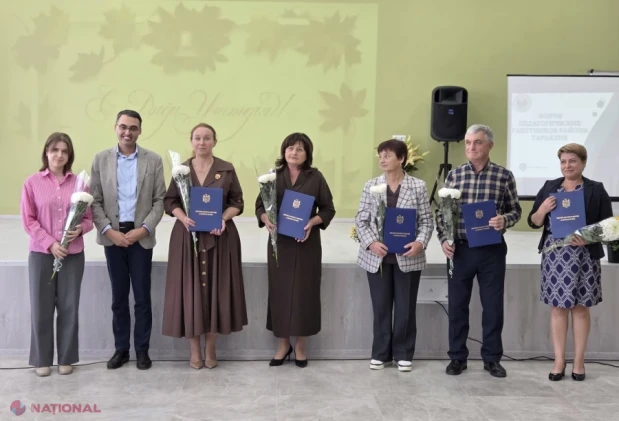
Forumul pedagogic din Taraclia a reunit peste 100 de profesori și directori: investiții în școli și priorități pentru noul an de studii
 06.10.2026
17:18
654
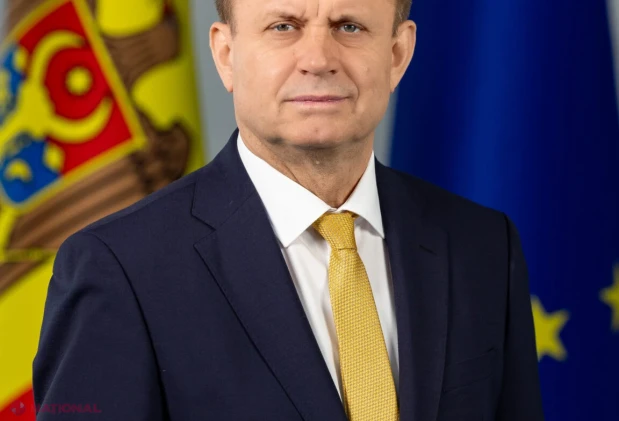
Valeriu Chiveri a discutat cu ambasadoarea Franței despre procesul de reintegrare și drepturile omului în regiunea transnistreană
 06.10.2026
17:14
732
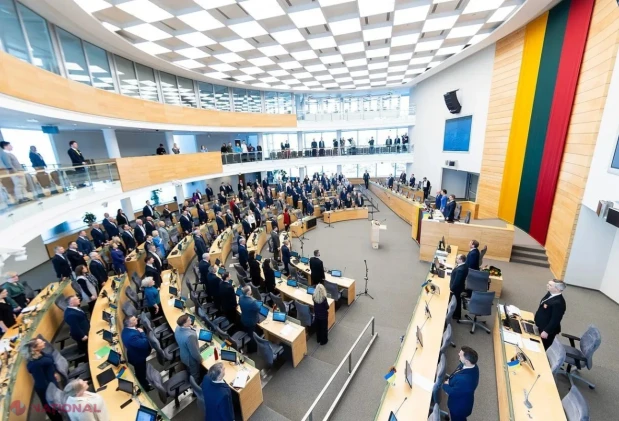
Parlamentul Lituaniei aprobă primul pas pentru ridicarea interdicției constituționale privind armele nucleare
 06.10.2026
17:13
667
Dan Perciun, la Hîncești: noua salarizare și reorganizarea școlilor, discutate cu directorii instituțiilor de învățământ
 06.10.2026
17:11
713
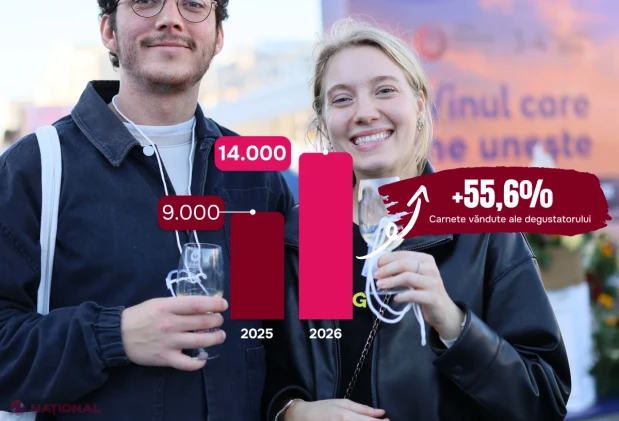
După intrarea în Guinness World Records, Ziua Națională a Vinului 2026 bate noi recorduri: 116 mii de degustări și 14 mii de carnete cumpărate
 06.10.2026
17:08
679
Carolina Perebinos și Valeriu Mija au discutat cu ambasadorul Lituaniei despre parcursul european și securitatea Republicii Moldova
 06.10.2026
17:07
565
IGSU își consolidează cooperarea internațională pentru sprijinirea pompierilor și salvatorilor
 Inapoi

 S.A. „Energocom” REZILIAZĂ contractul de peste 6,3 milioane de lei pe an pentru sediul legat de afaceristul Arcadie Topalo
 VIDEO // O dronă rusească s-a prăbușit și a EXPLODAT în raionul Anenii Noi, lângă satul Hârbovăț
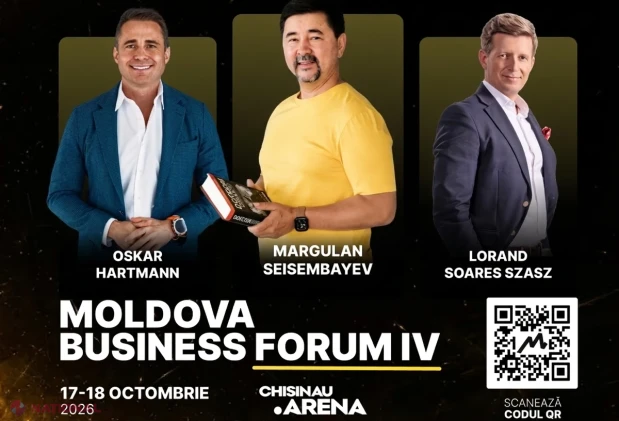 Evenimentul anului în business! Miliardari mondiali și lideri de top vin la Chișinău pentru a transforma afacerile din Moldova
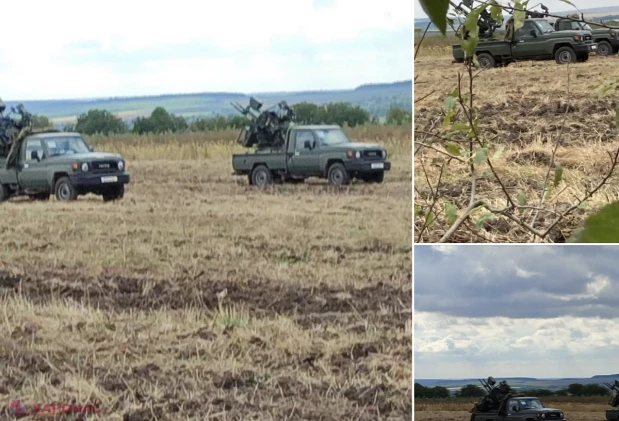 Dodon „nu vede” dronele lui Putin ce pun în pericol cetățenii R. Moldova, dar ATACĂ și cere socoteală Armatei Naționale pentru că este prezentă la Ocnița
 Fostă judecătoare, condamnată la 8 ani și 3 luni de închisoare pentru escrocherie și fals în declarații

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.04
 1 USD
17.82
 1 RON
3.75
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 07.10.2026