O vulnerabilitate PHP descoperită cu ajutorul IA a scos site-uri din întreaga lume offline
 246
Site-uri guvernamentale din Europa și din alte regiuni ale lumii au fost scoase offline miercuri, după ce au fost dezvăluite vulnerabilități critice într-un limbaj de programare folosit pe scară largă. Descoperite cu ajutorul inteligenței artificiale (IA), acestea i-au determinat pe operatori să-și protejeze de urgență sistemele.
Dezvoltatorii limbajului PHP au publicat miercuri remedieri urgente pentru vulnerabilități care se aflau de ani de zile în software. Ei au anunțat că toți utilizatorii sunt „încurajați să-şi facă actualizări imediat”.
Companii din domeniul tehnologiei au avertizat că unii hackeri exploatau deja aceste vulnerabilități. Ca măsură de precauție, agenții guvernamentale din mai multe țări europene s-au numărat printre cele care și-au scos site-urile din funcțiune.
Detaliile remedierii au fost făcute publice, iar instrumentele de IA le pot permite hackerilor să afle rapid cum să exploateze vulnerabilitățile. În aceste condiții, experții se așteaptă la un val de atacuri informatice, înainte ca actualizările de securitate să fie instalate.
Inteligența artificială alimentează o „cursă pentru exploatarea vulnerabilităţilor”, a declarat expertul român în securitate cibernetică Costin Raiu, fost director al echipei globale de cercetare și analiză de la Kaspersky și cofondator al companiei TLP:Black, specializată în cercetarea securității cibernetice și gestionarea incidentelor informatice. Potrivit lui, următoarea etapă va fi „compromiterea în masă a tuturor serverelor web vulnerabile de pe internet”.
PHP este un limbaj de programare apărut la începutul anilor 1990, al cărui nume însemna inițial „Personal Home Page”. Acesta stă la baza unei părți uriașe a web-ului accesibil publicului și este integrat în site-uri construite cu WordPress, Drupal, Joomla și Magento. Prin urmare, orice vulnerabilitate critică poate avea consecințe în lanț majore.
„Toate serverele care utilizează orice versiune de PHP lansată în ultimii 20 de ani vor fi vulnerabile”, a declarat Tiffany Farriss, directorul executiv interimar al Asociației Drupal. „Această problemă afectează majoritatea internetului”, a arătat el.
CRIZĂ DE SECURITATE CIBERNETICĂ
Agențiile de securitate cibernetică din întreaga lume le-au recomandat utilizatorilor PHP să instaleze imediat actualizările sau să scoată site-urile offline până când pot aplica patch-urile.
Datele firmei de analiză a internetului Censys arată că aproximativ 1,5 milioane dintre cele 2,6 milioane de servere monitorizate raportează că rulează o versiune PHP pentru care încă nu există o soluție.
Și agenția olandeză de securitate cibernetică și-a deconectat sistemele, precizând că a luat această măsură de precauție din cauza vulnerabilităților.
Operatorul enciclopediei online Wikipedia a anunțat, la rândul său, că a oprit un număr nespecificat de sisteme până când acestea vor putea fi reparate în siguranță. Internet Archive, vasta bibliotecă online, a declarat că s-a deconectat și ea pentru scurt timp, pentru a rezolva problema.
Unii lideri mondiali au comentat situația. Prim-ministrul olandez a spus că o monitorizează îndeaproape. Într-o postare pe X, prim-ministrul japonez Sanae Takaichi le-a transmis proprietarilor de site-uri web să „verifice dacă site-ul lor activ utilizează PHP şi să se pregătească să aplice noul patch”.
BUG DESCOPERIT CU AJUTORUL IA
Două companii de securitate cibernetică au declarat, în rapoarte independente, că vulnerabilitatea din PHP a fost descoperită cu ajutorul inteligenței artificiale.
Calif a scris într-o postare pe blog că a identificat vulnerabilitățile cu ajutorul unui model lingvistic de mari dimensiuni, la 1 august, și că lucrează la un patch de atunci.
Compania de securitate cibernetică Wiz, deținută de Alphabet, a anunțat într-o postare pe blog că a descoperit vulnerabilitatea folosind Wiz Atlas, instrumentul său autonom de cercetare a vulnerabilităților bazat pe IA, precum și modelele Gemini 4 Argon de la Google și GPT-5.6 Sol de la OpenAI.
Potrivit postării Wiz, vulnerabilitățile au rămas ascunse în codul sursă PHP mai bine de un deceniu și ar fi fost extrem de greu de exploatat de către un hacker uman.
„Înainte de apariţia IA, această muncă manuală ar fi fost dificil de implementat şi şi mai greu de extins”, se menționează în comunicat. „Cu ajutorul IA, acest lucru nu mai reprezintă o barieră”.
Calif și Wiz au declarat că s-au coordonat în legătură cu descoperirea, atât între ele, cât și cu echipa PHP și OpenAI.
Casa Albă a afirmat într-o declarație că a fost informată despre vulnerabilitate vineri.
TENTATIVE DE A EXPLOATA VULNERABILITĂȚILE ÎNAINTE SĂ FIE ANUNȚATE PUBLIC
Într-o postare publicată miercuri seara pe blog, CJ Moses, șeful departamentului de securitate al Amazon, a declarat că echipa companiei a detectat, pe 17 octombrie, o tentativă de exploatare a vulnerabilităților împotriva unuia dintre sistemele sale „honeypot” (momeală). Incidentul a avut loc cu patru zile înainte de dezvăluirea publică.
Potrivit lui Moses, tentativa a pornit de la o adresă de internet anonimă, indiciu că activitatea ar fi fost desfășurată de un actor rău intenționat. El a adăugat că nu se știe cum a aflat acesta despre vulnerabilități în perioada în care informația se afla sub embargo.
Miercuri, înainte de ridicarea embargoului, au fost detectate și alte tentative, lansate de mai mulți actori. Amazon a declarat că încă nu este clar dacă vreuna dintre ele ar fi reușit împotriva unor site-uri web reale. Compania a adăugat că vulnerabilitățile sunt „acum exploatate pe scară largă în mediul real”.
UN SOFTWARE ESENȚIAL
PHP este un limbaj de programare folosit pentru funcționarea site-urilor web. Atunci când un vizitator deschide o pagină, serverul care rulează PHP asamblează conținutul și îl trimite către browser. Este un software gratuit, cu sursă deschisă, întreținut de voluntari.
Potrivit serviciului de monitorizare a tehnologiilor web W3Techs, PHP rulează aproximativ 75% dintre site-urile web al căror limbaj de programare poate fi identificat. Răspândirea sa a stârnit îngrijorarea experților.
Campaniile de hacking asistate de IA s-au înmulțit în ultimele săptămâni și ar putea provoca haos pe serverele neactualizate, a avertizat Lukasz Olejnik, cercetător senior invitat la King’s College London. „Amploarea este uriaşă, iar cu ajutorul IA, exploatarea vulnerabilităţii se poate produce instantaneu”, a spus Olejnik.
Automattic, operatorul WordPress.com, a declarat că utilizatorii serviciilor sale găzduite și ai Tumblr sunt protejați de această vulnerabilitate. Riscurile erau mai mari pentru site-urile mici bazate pe PHP, administrate de persoane fizice sau organizații cu resurse tehnice limitate. Acestea sunt adesea găzduite pe servicii partajate, unde clienții nu gestionează direct serverele de bază.
ÎNTRERUPERI MASIVE
În Țările de Jos, mai multe organizații au urmat exemplul Centrului Național de Securitate Cibernetică și au scos offline site-urile destinate publicului. Printre acestea s-au numărat Portul Rotterdam, portalul guvernamental Overheid.nl, federația națională de fotbal KNVB, site-urile celor mai mari cinci partide politice din țară și ale mai multor spitale.
Compania municipală daneză de IT Kombit a anunțat că a oprit mai multe servicii, inclusiv platforma națională de comunicare școlară.
În Finlanda, întreruperile au fost și mai extinse. Furnizorul de servicii IT al statului, Valtori, a declarat că serviciile publice de rețea ale guvernului au fost scoase offline „ca măsură de precauţie”.
 22.10.2026
10:29
250
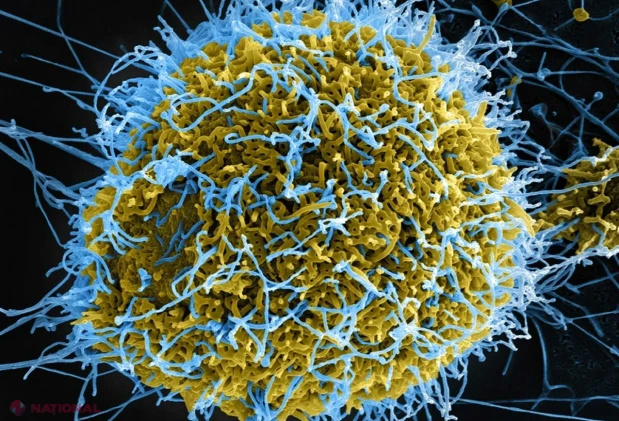
Ebola s-a extins din Congo în alte patru țări. Două au cazuri active
 22.10.2026
09:54
356
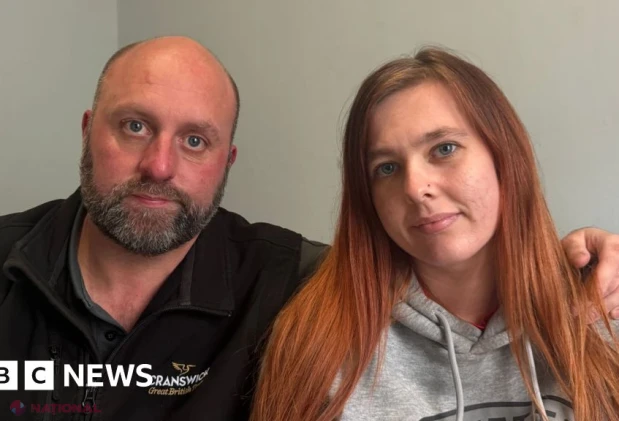
Familie devastată de incendiu susține avertismentul privind siguranța bateriilor
 22.10.2026
09:47
268
Cadrele didactice vor fi instruite pentru implementarea noului curriculum
 22.10.2026
09:39
276
A-i face pe oameni să râdă ne-a dat un scop
 22.10.2026
09:13
254
Guvernul britanic verifică posibile breșe după avertismentul global privind PHP
 22.10.2026
08:22
372
Războiul dintre candidați și angajatori complică găsirea unui loc de muncă
 22.10.2026
08:13
423
Ce este PHP și de ce a declanșat o mobilizare globală în domeniul securității cibernetice?
 22.10.2026
07:30
559
Kievul, lovit de rachete după discuțiile ruso-americane; Moscova vrea negocieri după alegerile din SUA
 22.10.2026
07:19
421
Slovacia reia consultările cu Rusia pe tema energiei, în pofida divergențelor cu aliații din UE
 22.10.2026
04:12
525
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
 22.10.2026
02:59
654
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
 21.10.2026
23:28
785
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
22.10.2026
10:29
235
Ebola s-a extins din Congo în alte patru țări. Două au cazuri active
 22.10.2026
10:15
231
O vulnerabilitate PHP descoperită cu ajutorul IA a scos site-uri din întreaga lume offline
22.10.2026
09:54
349
Familie devastată de incendiu susține avertismentul privind siguranța bateriilor
22.10.2026
09:47
261
Cadrele didactice vor fi instruite pentru implementarea noului curriculum
22.10.2026
09:39
269
A-i face pe oameni să râdă ne-a dat un scop
22.10.2026
09:13
248
Guvernul britanic verifică posibile breșe după avertismentul global privind PHP
22.10.2026
08:22
368
Războiul dintre candidați și angajatori complică găsirea unui loc de muncă
22.10.2026
08:13
418
Ce este PHP și de ce a declanșat o mobilizare globală în domeniul securității cibernetice?
22.10.2026
07:30
546
Kievul, lovit de rachete după discuțiile ruso-americane; Moscova vrea negocieri după alegerile din SUA
22.10.2026
07:19
415
Slovacia reia consultările cu Rusia pe tema energiei, în pofida divergențelor cu aliații din UE
22.10.2026
04:12
520
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
22.10.2026
02:59
650
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
21.10.2026
23:28
781
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
 21.10.2026
21:16
824
Trump neagă un schimb pentru eliberarea lui Stephen Hubbard, dar vorbește despre un acord major
 21.10.2026
20:47
879
Just Eat își cere scuze după ce imaginile cu mâncare generate de AI au stârnit ironii online
 21.10.2026
20:43
639
Site-uri guvernamentale din Europa, scoase offline după descoperirea unor vulnerabilități critice în PHP
 21.10.2026
19:33
961
Demisii la Google pe fondul controverselor privind contractele militare pentru AI
 21.10.2026
18:57
896
Moscova respinge propunerile de pace de la Oslo, dar vrea reluarea negocierilor tripartite
 21.10.2026
18:44
700
Biroul permanent a aprobat ordinea de zi a ședinței Parlamentului din 22 octombrie
 21.10.2026
18:35
706
MDED prezintă progresele reformelor și ale investițiilor din Planul de Creștere 2025–2027
 21.10.2026
18:25
799
Moscova se declară dispusă la noi negocieri de pace în noiembrie; Zelenski propune înghețarea frontului
 21.10.2026
17:59
861
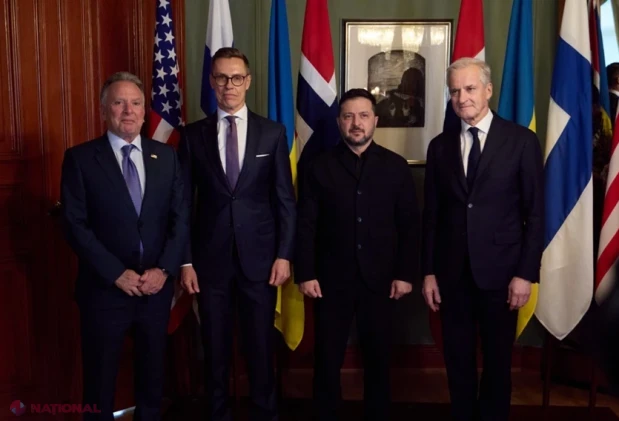
Zelenski cere înghețarea frontului ca prim pas spre oprirea războiului din Ucraina
 21.10.2026
17:03
683
MEC va instrui 750 de părinți și îngrijitori în programe de educație parentală
 21.10.2026
16:45
708
Pensii pentru moldovenii din Irlanda și alte subiecte, pe agenda comisiilor parlamentare
 21.10.2026
16:38
762
Rusia trimite joi primul transport de motorină către SUA, iar Witkoff îl laudă pe Putin
 21.10.2026
15:48
806
Ivan Țurcan a discutat cu tineri despre reintegrarea țării și parcursul european
 Inapoi

 Kremlinul acuză Kievul că respinge eforturile de pace ale SUA prin atacurile asupra rafinăriilor rusești
 Andrian Candu rupe tăcerea: Finul lui Plahotniuc și fostul președinte al Parlamentului explică cu ce se ocupă după ce a lăsat definitiv politica în urmă
 CUTREMUR puternic resimțit la Chișinău și în întreaga Republică Moldova
 Administrația Trump tace în timp ce Rusia atacă firme americane în Ucraina
 Ucraina susține că a distrus patru avioane și a avariat alte două într-un atac cu racheta Long Neptune asupra unui aerodrom din Rusia

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.15
 1 USD
17.94
 1 RON
3.78
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 22.10.2026