Ce este PHP și de ce a declanșat o mobilizare globală în domeniul securității cibernetice?
 327
Timp de mai bine de un deceniu, vulnerabilități grave au rămas nedetectate în tehnologia care susține o mare parte din internet.
Inteligența artificială (IA) a ajutat la descoperirea lor, declanșând o mobilizare globală în domeniul securității cibernetice.
Problemele se află în PHP, un limbaj de programare folosit la nivel internațional încă din anii 2000 pentru construirea site-urilor web.
Miercuri, guverne și agenții de securitate cibernetică din întreaga lume au încercat să limiteze consecințele descoperirii. Acestea le-au cerut administratorilor de site-uri să instaleze de urgență o actualizare sau să ia în considerare suspendarea platformelor.
Wiz, una dintre companiile ai cărei cercetători au descoperit vulnerabilitățile, le-a descris drept „cele mai grave” găsite vreodată cu ajutorul IA.
OpenAI, a cărei tehnologie a fost folosită pentru identificarea problemelor, a numit descoperirea „una dintre cele mai importante probleme de securitate din memoria recentă”.
Mulți oameni poate că nu au auzit de PHP, prescurtare de la PHP: Hypertext Preprocessor, însă interacționează cu acesta în fiecare zi.
PHP susține numeroase platforme, printre care magazine online, Wikipedia și WordPress, sistemul de gestionare a conținutului folosit de multe site-uri, inclusiv bloguri.
Atunci când accesați un site precum Wikipedia, codul PHP adună informațiile de care aveți nevoie și le prezintă într-o formă care poate fi citită pe internet, a explicat Paul Spain, directorul executiv al Gorilla Cyber Security.
O vulnerabilitate le-ar fi putut permite atacatorilor să preia controlul asupra serverelor web afectate fără autentificare și să fure date sensibile. Astfel, tot ce a fost construit cu PHP a fost expus riscului.
IA ar putea face asemenea atacuri mai ușoare și mai rapide, a spus Spain, estimând că problema ar putea afecta „milioane și milioane” de site-uri.
Ar fi „dezastruos” dacă hackerii sau statele ar folosi vulnerabilitatea ca armă și ar sustrage date private de pe site-uri, a declarat Jill Slay, cercetătoare în domeniul securității cibernetice la Universitatea din Adelaide.
Problema a perturbat servicii la nivel global, de la platforme de jocuri până la portaluri guvernamentale și forumuri online.
Printre sistemele afectate se numără Wikimedia, organizația din spatele enciclopediei online Wikipedia, care a dezactivat preventiv mai multe dintre sistemele sale.
Guvernul Finlandei și consiliul orașului Edinburgh au scos din funcțiune site-uri și pagini, iar agenția de securitate cibernetică din Țările de Jos și-a retras, de asemenea, site-ul. Mai multe organizații publice din Scoția, inclusiv consilii locale și servicii de sănătate, și-au dezactivat site-urile.
Unii experți avertizează că vulnerabilitatea ar putea pune într-un pericol mai mare site-urile întreținute necorespunzător, în special cele ale organizațiilor mai mici, cu resurse limitate pentru securitate.
Este probabil să apară noi încercări de exploatare a acestor vulnerabilități în următoarele săptămâni, deoarece detaliile tehnice sunt acum făcute publice, a declarat Salil Kanhere, cercetător în securitate cibernetică la UNSW Sydney.
Miercuri, dezvoltatorii platformei PHP au lansat actualizări pentru remedierea vulnerabilităților care se aflau de ani de zile în software.
„Toți utilizatorii PHP sunt îndemnați cu fermitate să actualizeze imediat”, au transmis dezvoltatorii.
Autoritățile și organizațiile de securitate din întreaga lume au reluat avertismentele și le-au cerut administratorilor să își protejeze platformele.
Agenția Națională de Securitate a SUA le-a spus tuturor organizațiilor care folosesc PHP să își scoată sistemele din funcțiune dacă nu le pot actualiza imediat. Agenția a adăugat că vulnerabilitatea ar putea oferi o „cale directă” pentru accesarea bazei de date a unui sistem.
„Aceste riscuri sunt suficient de grave pentru a impune aplicarea imediată a actualizărilor în toate departamentele și agențiile guvernului Statelor Unite”, a transmis instituția.
Centrul Național de Securitate Cibernetică din Regatul Unit a oferit recomandări similare și a îndemnat organizațiile să verifice dacă atacatorii au instalat „uși din spate”. Instituții omoloage din Uniunea Europeană și Australia au emis, de asemenea, avertismente.
Prim-ministra Japoniei, Sanae Takaichi, le-a cerut oamenilor să verifice dacă site-urile lor accesibile publicului folosesc PHP.
„Avem o solicitare urgentă pentru toată lumea: luați măsuri în această seară”, a scris Takaichi pe X.
„Dacă este dificil să aplicați rapid actualizarea, suspendarea temporară a site-urilor și măsuri similare pot fi luate în considerare ca modalități eficiente de reducere a riscului”, a spus ea.
Vulnerabilitățile au fost descoperite de cercetători de la firmele de securitate Calif și Wiz. Aceștia au folosit instrumente avansate de IA, capabile să analizeze codul și să găsească probleme mult mai repede decât oamenii sau sistemele mai vechi.
„Software-ul modern este incredibil de complex, iar unele vulnerabilități pot rămâne nedetectate ani întregi”, a spus Kanhere.
„Erorile de bază nu erau noi; ceea ce s-a schimbat a fost capacitatea noastră de a le găsi”, a adăugat cercetătorul.
Detaliile descoperirii au ajuns pe internet în această săptămână, obligând dezvoltatorii PHP să anunțe în grabă vulnerabilitatea și amploarea acesteia.
Incidentul „scoate în evidență modul în care IA poate descoperi vulnerabilități de securitate”, dar și felul în care poate „ajuta atacatorii să dezvolte rapid instrumente și metode de exploatare”, a transmis OpenAI într-o postare pe blog.
Compania din spatele ChatGPT a anunțat că a lansat un program care verifică dacă platforma PHP este sigură.
„Multe dintre aceste probleme își au originea în modul în care era construit software-ul în trecut: se urmărea funcționalitatea, nu securitatea”, a declarat Ryan Ko, de la Centrul de Cercetare Cibernetică al Universității din Queensland.
Administratorii sunt îndemnați să își securizeze site-urile instalând cea mai recentă versiune PHP.
Agenția Națională de Securitate a SUA a cerut „vigilență sporită” în următoarele săptămâni și monitorizarea atentă a actualizărilor anunțate de furnizorii de software.
„Este esențial să se aplice cu vigilență actualizările pentru sistemele respective”, a transmis agenția.
Responsabilitatea principală le revine administratorilor de site-uri, însă utilizatorii ar trebui să urmărească recomandările de securitate ale serviciilor afectate, inclusiv eventualele solicitări de schimbare a parolelor, a spus Kanhere.
Cercetătorul i-a avertizat pe oameni să fie atenți și la mesajele de phishing care ar putea profita de atenția publică generată de incident.
 22.10.2026
09:13
64
Guvernul britanic verifică posibile breșe după avertismentul global privind PHP
 22.10.2026
08:22
249
Războiul dintre candidați și angajatori complică găsirea unui loc de muncă
 22.10.2026
07:30
414
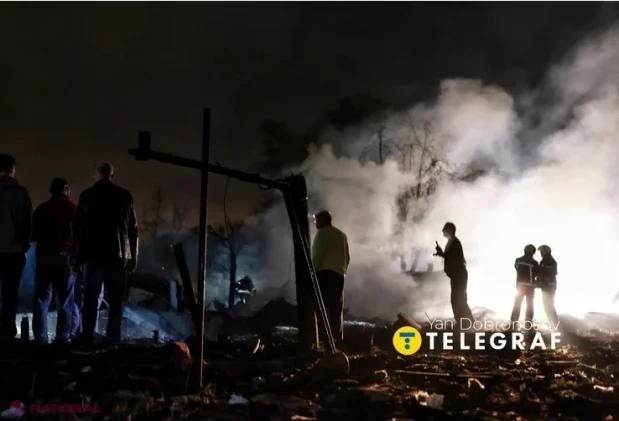
Kievul, lovit de rachete după discuțiile ruso-americane; Moscova vrea negocieri după alegerile din SUA
 22.10.2026
07:19
319
Slovacia reia consultările cu Rusia pe tema energiei, în pofida divergențelor cu aliații din UE
 22.10.2026
04:12
455
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
 22.10.2026
02:59
587
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
 21.10.2026
23:28
726
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
 21.10.2026
21:16
762
Trump neagă un schimb pentru eliberarea lui Stephen Hubbard, dar vorbește despre un acord major
 21.10.2026
20:47
807
Just Eat își cere scuze după ce imaginile cu mâncare generate de AI au stârnit ironii online
 21.10.2026
20:43
592
Site-uri guvernamentale din Europa, scoase offline după descoperirea unor vulnerabilități critice în PHP
 21.10.2026
19:33
907
Demisii la Google pe fondul controverselor privind contractele militare pentru AI
22.10.2026
09:13
64
Guvernul britanic verifică posibile breșe după avertismentul global privind PHP
22.10.2026
08:22
248
Războiul dintre candidați și angajatori complică găsirea unui loc de muncă
 22.10.2026
08:13
301
Ce este PHP și de ce a declanșat o mobilizare globală în domeniul securității cibernetice?
22.10.2026
07:30
414
Kievul, lovit de rachete după discuțiile ruso-americane; Moscova vrea negocieri după alegerile din SUA
22.10.2026
07:19
319
Slovacia reia consultările cu Rusia pe tema energiei, în pofida divergențelor cu aliații din UE
22.10.2026
04:12
455
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
22.10.2026
02:59
587
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
21.10.2026
23:28
726
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
21.10.2026
21:16
762
Trump neagă un schimb pentru eliberarea lui Stephen Hubbard, dar vorbește despre un acord major
21.10.2026
20:47
807
Just Eat își cere scuze după ce imaginile cu mâncare generate de AI au stârnit ironii online
21.10.2026
20:43
592
Site-uri guvernamentale din Europa, scoase offline după descoperirea unor vulnerabilități critice în PHP
21.10.2026
19:33
907
Demisii la Google pe fondul controverselor privind contractele militare pentru AI
 21.10.2026
18:57
849
Moscova respinge propunerile de pace de la Oslo, dar vrea reluarea negocierilor tripartite
 21.10.2026
18:44
653
Biroul permanent a aprobat ordinea de zi a ședinței Parlamentului din 22 octombrie
 21.10.2026
18:35
653
MDED prezintă progresele reformelor și ale investițiilor din Planul de Creștere 2025–2027
 21.10.2026
18:25
753
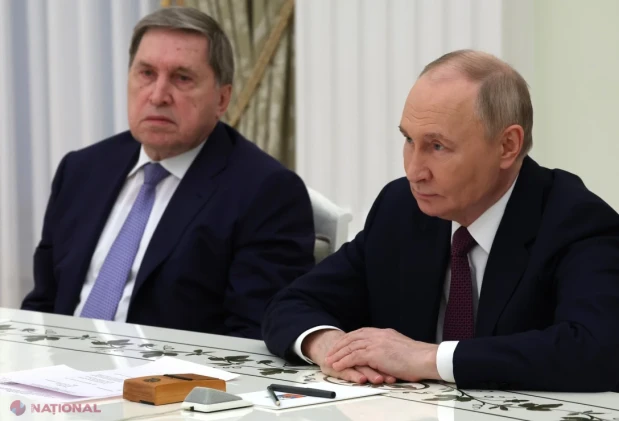
Moscova se declară dispusă la noi negocieri de pace în noiembrie; Zelenski propune înghețarea frontului
 21.10.2026
17:59
817
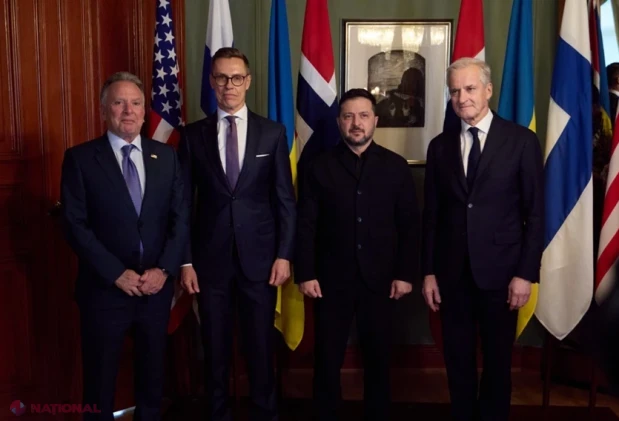
Zelenski cere înghețarea frontului ca prim pas spre oprirea războiului din Ucraina
 21.10.2026
17:03
642
MEC va instrui 750 de părinți și îngrijitori în programe de educație parentală
 21.10.2026
16:45
666
Pensii pentru moldovenii din Irlanda și alte subiecte, pe agenda comisiilor parlamentare
 21.10.2026
16:38
715
Rusia trimite joi primul transport de motorină către SUA, iar Witkoff îl laudă pe Putin
 21.10.2026
15:48
767
Ivan Țurcan a discutat cu tineri despre reintegrarea țării și parcursul european
 21.10.2026
15:47
843
Moldova își retrage angajații din patru puncte de frontieră din Ucraina și negociază controale comune
 21.10.2026
15:44
629
Proiectul pentru mobilitate urbană aduce reguli noi pentru trafic, parcări și transport public
 21.10.2026
15:12
646
MEC consultă publicul privind negocierile de aderare pe educație și cercetare
 21.10.2026
15:12
690
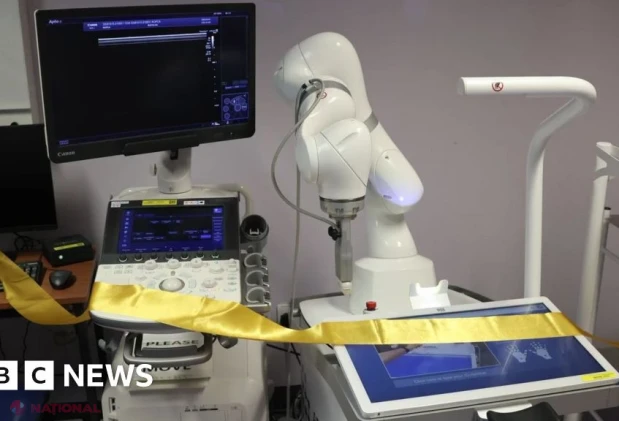
Robotul Arthur va accelera diagnosticarea artritei reumatoide în Marea Britanie
 21.10.2026
14:49
683
Primarul de Bălți ar putea avea un cabinet propriu, după modelul Chișinăului
 Inapoi

 Kremlinul acuză Kievul că respinge eforturile de pace ale SUA prin atacurile asupra rafinăriilor rusești
 Andrian Candu rupe tăcerea: Finul lui Plahotniuc și fostul președinte al Parlamentului explică cu ce se ocupă după ce a lăsat definitiv politica în urmă
 CUTREMUR puternic resimțit la Chișinău și în întreaga Republică Moldova
 Administrația Trump tace în timp ce Rusia atacă firme americane în Ucraina
 Ucraina susține că a distrus patru avioane și a avariat alte două într-un atac cu racheta Long Neptune asupra unui aerodrom din Rusia

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.15
 1 USD
17.94
 1 RON
3.78
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 22.10.2026