Guvernul britanic verifică posibile breșe după avertismentul global privind PHP
 216
Guvernul britanic a anunțat că verifică dacă serviciile sale online ar putea fi expuse, după identificarea unor vulnerabilități critice în limbajul de programare PHP, care stă la baza unui număr semnificativ de site-uri din întreaga lume.
Guvernele și unele dintre cele mai mari companii ale lumii, inclusiv Amazon, se grăbesc să-și protejeze sistemele care folosesc PHP, înainte ca hackerii să poată exploata vulnerabilitățile.
Problemele au fost descoperite inițial cu ajutorul inteligenței artificiale, după care guvernele au îndemnat toți utilizatorii PHP să le remedieze.
Amazon a fost vizată de mai multe tentative, despre care compania a spus că au avut loc înainte de ridicarea embargoului asupra avertismentului. Totodată, a precizat că nu este clar cum au aflat atacatorii despre vulnerabilități.
Un purtător de cuvânt al guvernului britanic a îndemnat „toate organizațiile, private și publice, mari și mici” să urmeze recomandările pentru a-și proteja sistemele.
Centrul Național pentru Securitate Cibernetică al Regatului Unit (NCSC), precum și instituțiile omoloage din Uniunea Europeană și Australia, le-au cerut anterior utilizatorilor PHP să instaleze remedierile.
„Dacă remedierea imediată nu este posibilă, organizațiile ar trebui să ia în considerare scoaterea sistemului din funcțiune până când acesta poate fi protejat complet”, a transmis NCSC într-o notă.
Miercuri, Amazon a anunțat că a identificat o „tentativă de exploatare PHP2Shell”, care a avut loc pe 17 octombrie.
În atac, o adresă anonimă de internet a încercat să vizeze vulnerabilitățile unuia dintre sistemele-capcană ale Amazon, cunoscute drept „honeypot”, a declarat CJ Moses, directorul de securitate al companiei.
Folosirea unei adrese IP anonime sugerează că activitatea a fost desfășurată de un „actor de amenințare”, a spus acesta.
Fundația PHP intenționa să facă publică descoperirea mai târziu în această lună, împreună cu o soluție completă, numită de obicei „patch” de dezvoltatorii de software. Însă detalii despre vulnerabilitate au fost divulgate marți pe rețelele de socializare.
În atacurile ulterioare asupra Amazon, desfășurate pe 21 octombrie, „încărcăturile utile și opțiunile privind infrastructura de anonimizare au fost diferite, ceea ce sugerează că au fost implicați mai mulți actori”, a declarat Moses.
Atacurile au avut loc după divulgarea informațiilor, dar înainte de ridicarea embargoului asupra avertismentului privind PHP.
Folosirea inteligenței artificiale înseamnă că „mai mulți actori pot acționa în câteva ore sau chiar minute după ce detaliile tehnice ale unei vulnerabilități devin publice”, a adăugat Moses.
Incidentul PHP „a demonstrat cât de rapid schimbă inteligența artificială peisajul securității cibernetice”, a declarat Anna-Maria Arabia, directoarea executivă a Consiliului Australian pentru Strategia în domeniul IA. „Ceea ce înainte dura luni întregi — descoperirea unei vulnerabilități — acum durează zile.”
Arabia a avertizat că amenințările vor deveni tot mai frecvente pe măsură ce tehnologia IA se dezvoltă rapid. „Nu va merge înapoi, cu alte cuvinte”, a spus ea.
Vulnerabilitățile PHP au rămas nedetectate cel puțin un deceniu.
Firma de securitate cibernetică Wiz estimează că „aproximativ 70%” din internet ar fi afectat de problemă.
Agenția olandeză de securitate cibernetică și-a scos serviciile din funcțiune ca măsură de precauție, iar guvernul Finlandei a închis serviciile web publice. Wikipedia a dezactivat, de asemenea, anumite părți ale site-ului.
Aceste măsuri au fost în concordanță cu recomandările emise de mai multe guverne, inclusiv de cel al Statelor Unite, de a închide site-urile dacă vulnerabilitățile nu pot fi remediate imediat.
Agenția Națională de Securitate a SUA a declarat că vulnerabilitățile identificate „oferă adesea o cale directă către sistemul de fișiere sau baza de date a serverului”.
Acestea le-ar putea permite atacatorilor să „fure date sensibile, să întrerupă serviciile sau să pătrundă mai adânc într-o rețea. Aceste vulnerabilități sunt deficiențe ale PHP în sine, nu ale aplicației găzduite sau ale configurării acesteia”, a precizat ulterior agenția.
OpenAI a numit descoperirea „una dintre cele mai importante probleme de securitate din ultima vreme”.
 22.10.2026
09:54
188
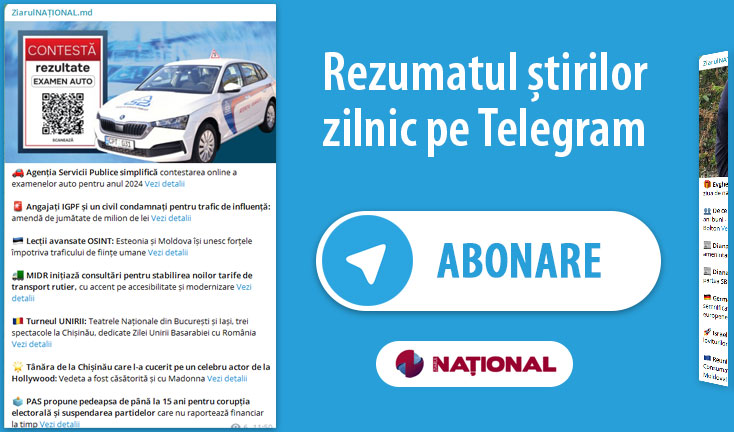
Familie devastată de incendiu susține avertismentul privind siguranța bateriilor
 22.10.2026
09:47
150
Cadrele didactice vor fi instruite pentru implementarea noului curriculum
 22.10.2026
09:39
175
A-i face pe oameni să râdă ne-a dat un scop
 22.10.2026
08:22
322
Războiul dintre candidați și angajatori complică găsirea unui loc de muncă
 22.10.2026
08:13
367
Ce este PHP și de ce a declanșat o mobilizare globală în domeniul securității cibernetice?
 22.10.2026
07:30
502
Kievul, lovit de rachete după discuțiile ruso-americane; Moscova vrea negocieri după alegerile din SUA
 22.10.2026
07:19
374
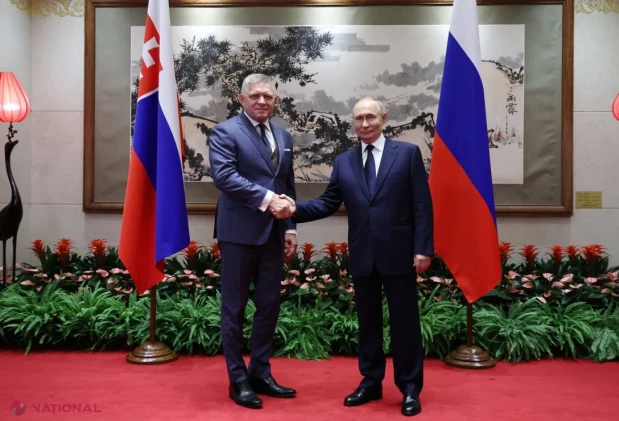
Slovacia reia consultările cu Rusia pe tema energiei, în pofida divergențelor cu aliații din UE
 22.10.2026
04:12
483
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
 22.10.2026
02:59
621
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
 21.10.2026
23:28
753
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
22.10.2026
09:54
184
Familie devastată de incendiu susține avertismentul privind siguranța bateriilor
22.10.2026
09:47
147
Cadrele didactice vor fi instruite pentru implementarea noului curriculum
22.10.2026
09:39
173
A-i face pe oameni să râdă ne-a dat un scop
 22.10.2026
09:13
199
Guvernul britanic verifică posibile breșe după avertismentul global privind PHP
22.10.2026
08:22
322
Războiul dintre candidați și angajatori complică găsirea unui loc de muncă
22.10.2026
08:13
367
Ce este PHP și de ce a declanșat o mobilizare globală în domeniul securității cibernetice?
22.10.2026
07:30
502
Kievul, lovit de rachete după discuțiile ruso-americane; Moscova vrea negocieri după alegerile din SUA
22.10.2026
07:19
374
Slovacia reia consultările cu Rusia pe tema energiei, în pofida divergențelor cu aliații din UE
22.10.2026
04:12
482
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
22.10.2026
02:59
621
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
21.10.2026
23:28
753
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
 21.10.2026
21:16
799
Trump neagă un schimb pentru eliberarea lui Stephen Hubbard, dar vorbește despre un acord major
 21.10.2026
20:47
851
Just Eat își cere scuze după ce imaginile cu mâncare generate de AI au stârnit ironii online
 21.10.2026
20:43
616
Site-uri guvernamentale din Europa, scoase offline după descoperirea unor vulnerabilități critice în PHP
 21.10.2026
19:33
935
Demisii la Google pe fondul controverselor privind contractele militare pentru AI
 21.10.2026
18:57
872
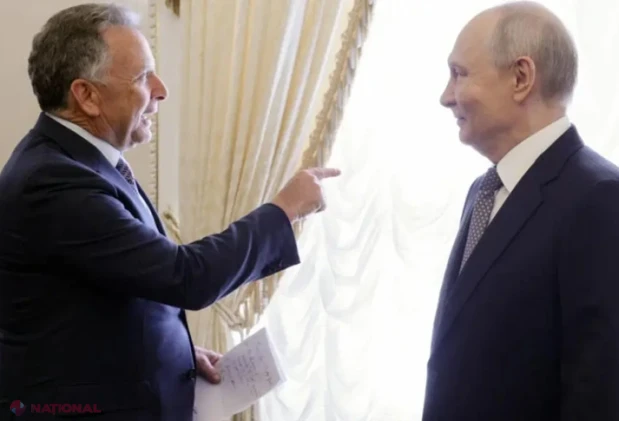
Moscova respinge propunerile de pace de la Oslo, dar vrea reluarea negocierilor tripartite
 21.10.2026
18:44
676
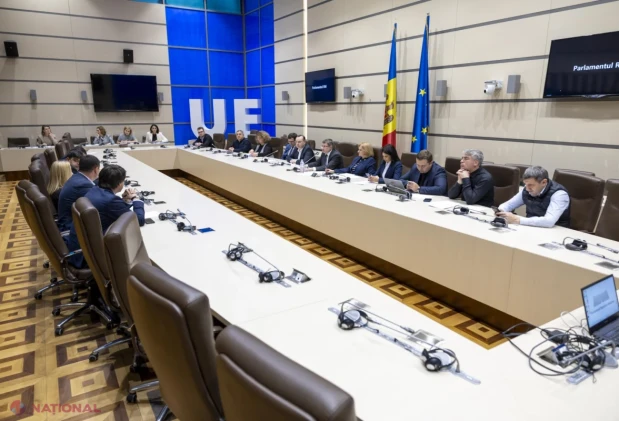
Biroul permanent a aprobat ordinea de zi a ședinței Parlamentului din 22 octombrie
 21.10.2026
18:35
682
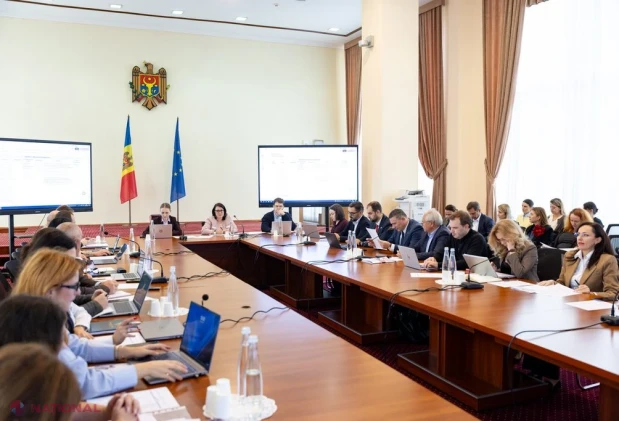
MDED prezintă progresele reformelor și ale investițiilor din Planul de Creștere 2025–2027
 21.10.2026
18:25
776
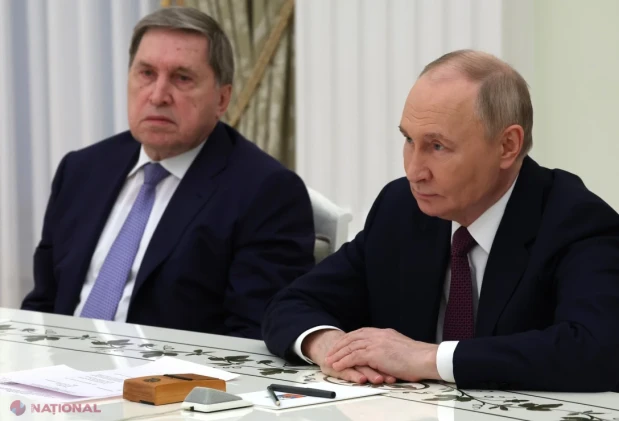
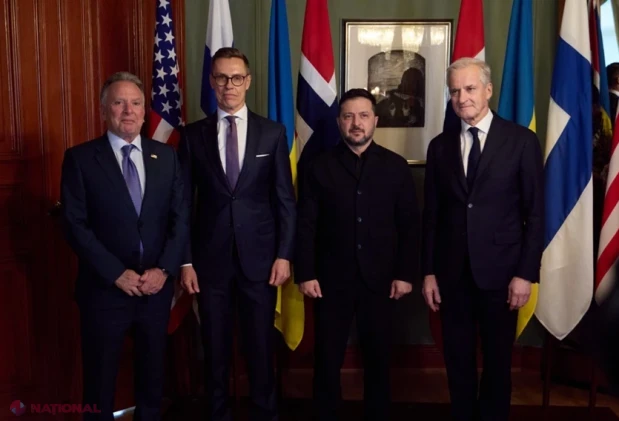
Moscova se declară dispusă la noi negocieri de pace în noiembrie; Zelenski propune înghețarea frontului
 21.10.2026
17:59
838
Zelenski cere înghețarea frontului ca prim pas spre oprirea războiului din Ucraina
 21.10.2026
17:03
663
MEC va instrui 750 de părinți și îngrijitori în programe de educație parentală
 21.10.2026
16:45
687
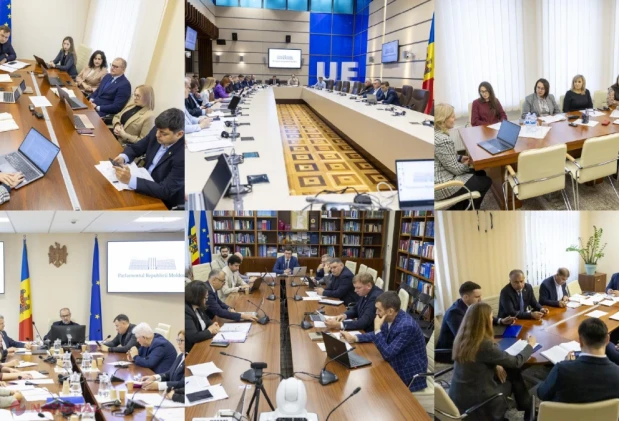
Pensii pentru moldovenii din Irlanda și alte subiecte, pe agenda comisiilor parlamentare
 21.10.2026
16:38
740
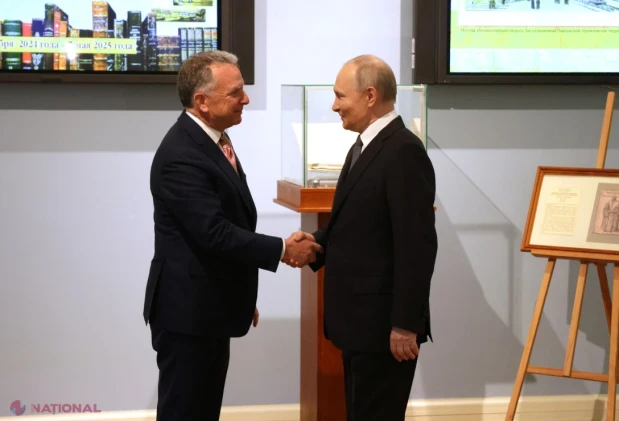
Rusia trimite joi primul transport de motorină către SUA, iar Witkoff îl laudă pe Putin
 21.10.2026
15:48
785
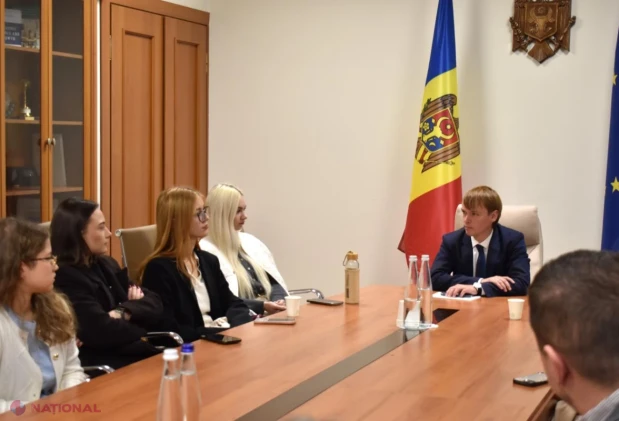
Ivan Țurcan a discutat cu tineri despre reintegrarea țării și parcursul european
 21.10.2026
15:47
862
Moldova își retrage angajații din patru puncte de frontieră din Ucraina și negociază controale comune
 Inapoi

 Kremlinul acuză Kievul că respinge eforturile de pace ale SUA prin atacurile asupra rafinăriilor rusești
 Andrian Candu rupe tăcerea: Finul lui Plahotniuc și fostul președinte al Parlamentului explică cu ce se ocupă după ce a lăsat definitiv politica în urmă
 CUTREMUR puternic resimțit la Chișinău și în întreaga Republică Moldova
 Administrația Trump tace în timp ce Rusia atacă firme americane în Ucraina
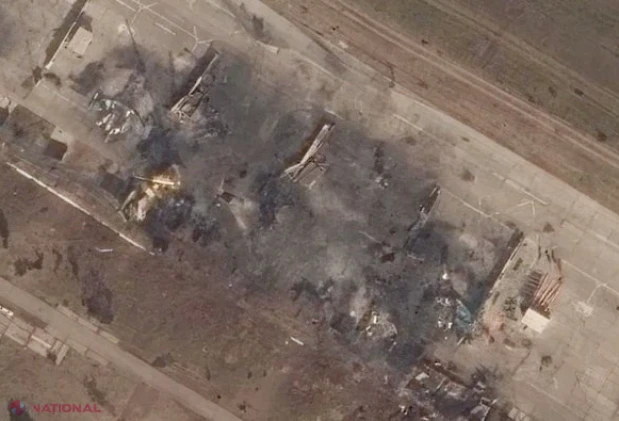 Ucraina susține că a distrus patru avioane și a avariat alte două într-un atac cu racheta Long Neptune asupra unui aerodrom din Rusia

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.15
 1 USD
17.94
 1 RON
3.78
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 22.10.2026