
Coreea de Nord a păcălit maintainer-ul Axios și a injectat cod malițios într-unul dintre cele mai folosite proiecte open source de pe internet
 1294

Un atac cibernetic atribuit Coreei de Nord, care lunea trecută a compromis temporar unul dintre cele mai utilizate proiecte open source de pe internet, a durat săptămâni pentru a fi pus în aplicare, făcând parte dintr-o campanie de lungă durată menită să vizeze principalii dezvoltatori ai codului.
Compromiterea proiectului Axios, la 31 martie, a reușit parțial deoarece hackerii, bine finanțați și organizați, au construit în timp o relație de încredere cu ținta lor principală, pentru a-și spori șansele unei breșe reușite. Acest tip de atac scoate în evidență provocările majore de securitate cu care se confruntă dezvoltatorii de proiecte open source populare, într-un moment în care atât atacatorii statali, cât și infractorii cibernetici se concentrează asupra acestor proiecte pentru capacitatea lor de a oferi acces, în unele cazuri, la milioane de dispozitive din întreaga lume.
Jason Saayman, maintainer-ul proiectului Axios, utilizat pe scară largă de dezvoltatori pentru a conecta aplicațiile lor la internet, a oferit o analiză detaliată a incidentului, cu o cronologie a atacului. El a dezvăluit că hackerii au început campania de țintire cu aproximativ două săptămâni înainte de a reuși să preia controlul asupra computerului său, moment din care au putut să distribuie cod malițios.
Pretinzând că reprezintă o companie reală, creând un spațiu de lucru Slack cu aspect autentic și folosind profiluri false de angajați pentru a-și consolida credibilitatea, Saayman spune că suspecții hackeri nord-coreeni l-au invitat ulterior la o întâlnire online. În timpul acesteia, el a fost determinat să descarce un fișier malițios care se prezenta drept o actualizare necesară pentru a accesa apelul. Potrivit lui Saayman, această momeală a copiat o tehnică folosită anterior de hackeri nord-coreeni, care își păcălesc victimele să le acorde acces de la distanță la sistemul lor, adesea pentru a le fura criptomonedele.
Saayman a subliniat că acest atac a reprodus modele de compromitere atribuite anterior Coreei de Nord de către cercetători în securitate de la Google. După ce au compromis sistemul și au obținut acces remote la computerul lui Saayman, atacatorii au publicat actualizări malițioase în cadrul proiectului Axios.
Cele două pachete Axios compromise, retrase la aproximativ trei ore după ce au fost publicate pe 31 martie, ar fi putut totuși să infecteze mii de sisteme în acel interval scurt. Încă nu este clară pe deplin amploarea acestei campanii masive de hacking. Orice computer care a instalat în această perioadă o versiune malițioasă a software-ului ar fi putut permite atacatorilor să le fure cheile private, datele de autentificare și parolele, lucru ce poate duce la noi breșe și compromisuri succesive.
Saayman nu a răspuns imediat la un e-mail în care i se cereau detalii suplimentare despre incident. Intre timp, experții subliniază că hackerii nord-coreeni rămân printre cele mai active și persistente amenințări cibernetice la nivel global, fiind acuzați de furtul a cel puțin 2 miliarde de dolari în criptomonede doar în 2025.
Regimul lui Kim Jong Un se află sub sancțiuni internaționale și este exclus din rețeaua financiară globală din cauza încălcării interdicției privind programul său de dezvoltare a armelor nucleare. În mare măsură, țara își finanțează acest program prin lansarea de atacuri cibernetice și furt de criptomonede, transformând spațiul digital într-o sursă importantă de resurse.
Se crede că Coreea de Nord dispune de mii de hackeri extrem de organizați, mulți dintre ei lucrând împotriva voinței lor, sub presiunea regimului. Acești atacatori investesc săptămâni sau chiar luni în operatiuni complexe de inginerie socială, construind încredere, câștigând acces la sisteme critice și, în final, furând criptomonede și date sensibile pentru a-și șantaja și extorca victimele.
 07.10.2026
17:49
217
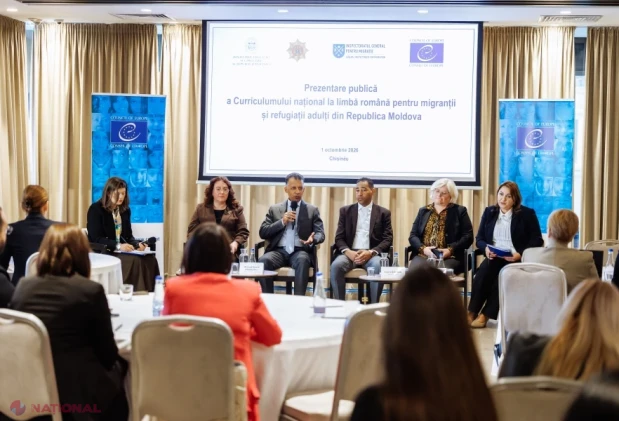
Curriculum național pentru învățarea limbii române de către migranții și refugiații adulți, prezentat public
 07.10.2026
17:25
245
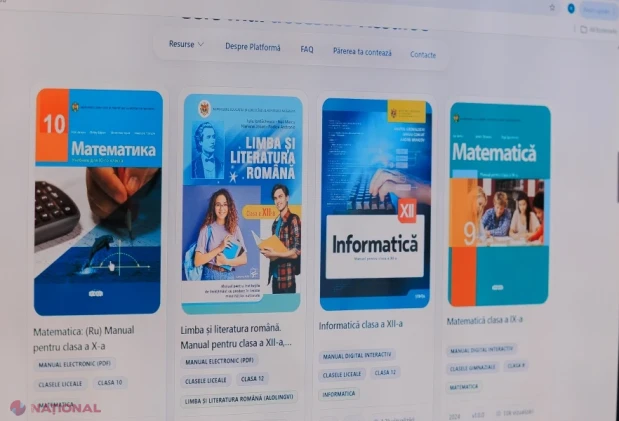
MEC și UNICEF lansează EduResurse, platforma națională care reunește resurse educaționale pentru profesori, elevi și părinți
 07.10.2026
17:19
259
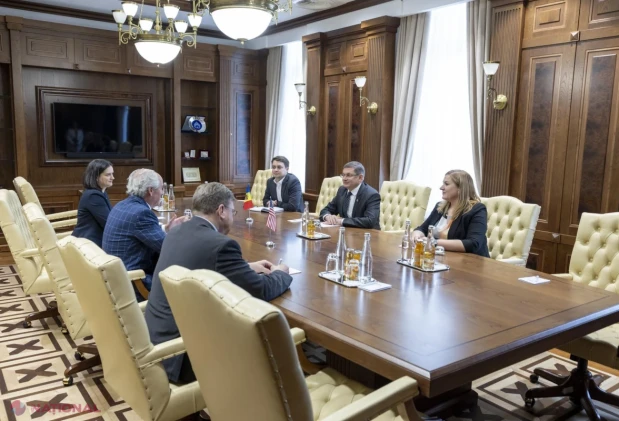
Igor Grosu și noul ambasador al SUA au discutat despre securitatea energetică și aprofundarea relațiilor bilaterale
 07.10.2026
17:16
249
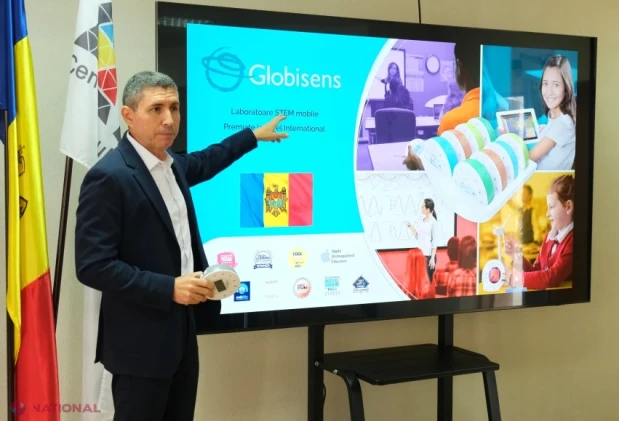
Profesorii din 57 de școli, pregătiți să folosească laboratoarele digitale la orele de științe
 07.10.2026
16:03
304
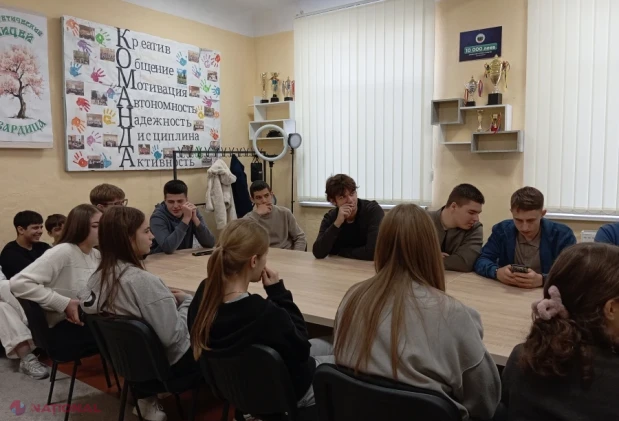
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
 07.10.2026
15:55
398
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
 07.10.2026
15:52
283
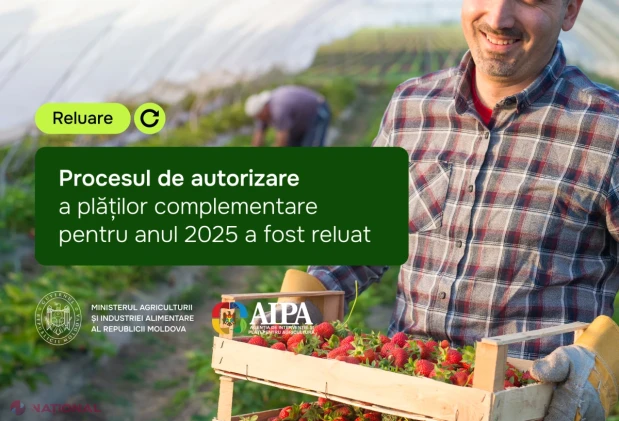
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:01
363
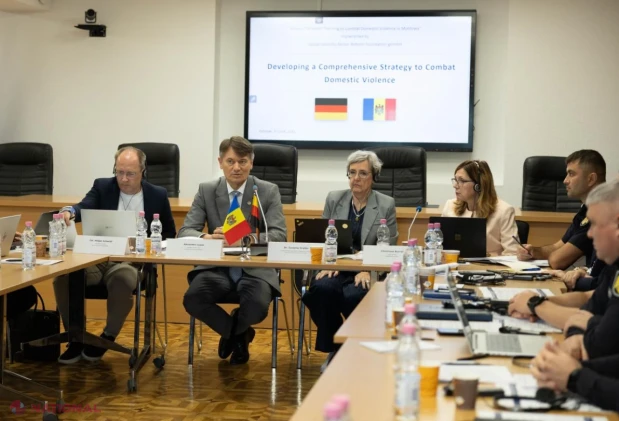
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
 07.10.2026
14:56
355
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
 07.10.2026
14:48
347
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
07.10.2026
17:49
155
Curriculum național pentru învățarea limbii române de către migranții și refugiații adulți, prezentat public
07.10.2026
17:25
202
MEC și UNICEF lansează EduResurse, platforma națională care reunește resurse educaționale pentru profesori, elevi și părinți
07.10.2026
17:19
227
Igor Grosu și noul ambasador al SUA au discutat despre securitatea energetică și aprofundarea relațiilor bilaterale
07.10.2026
17:16
223
Profesorii din 57 de școli, pregătiți să folosească laboratoarele digitale la orele de științe
07.10.2026
16:03
290
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
07.10.2026
15:55
371
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
07.10.2026
15:52
270
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:31
330
PARTENERIAT // SUA sprijină securitatea cibernetică a R. Moldova cu 8 milioane de dolari: Aproape 4 milioane de atacuri hibride, blocate în timpul alegerilor din 2024
07.10.2026
15:01
350
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
07.10.2026
14:56
335
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
07.10.2026
14:48
336
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
 07.10.2026
14:44
374
Circa 130 de milioane de euro pentru modernizarea a două sisteme de irigare și a 6.900 de hectare de terenuri agricole
 07.10.2026
14:17
390
Persoanele cu dizabilități severe din copilărie vor putea primi simultan pensia de dizabilitate și pensia de urmaș
 07.10.2026
14:01
418
Guvernul actualizează regulile pentru operațiunile aeriene și introduce cadrul pentru aeronavele VTOL
 07.10.2026
13:57
437
Linia electrică Strășeni–Gutinaș va fi declarată de utilitate publică de interes național, iar procedurile de construcție vor fi simplificate
 07.10.2026
13:43
433
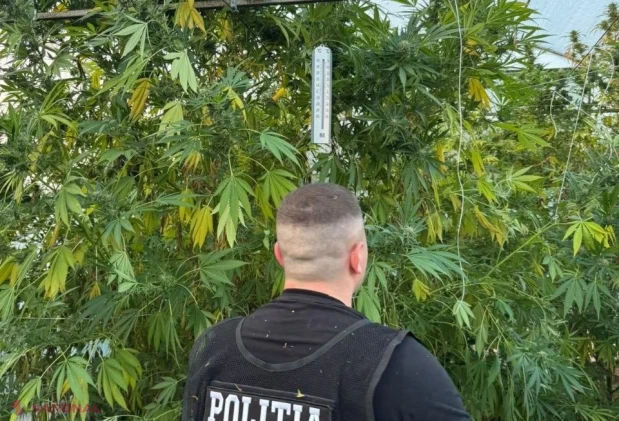
Droguri de aproape un milion de lei, ridicate de polițiști în sudul țării. Plante de până la 4 metri, cultivate într-o seră special amenajată
 07.10.2026
13:40
402
Recrutorul grupării care ar fi pregătit patru omoruri la comandă la Kiev, trimis în judecată
 07.10.2026
13:39
437
Guvernul a aprobat declararea liniei electrice Strășeni–Gutinaș drept obiectiv de utilitate publică de interes național
 07.10.2026
13:37
393
Persoanele cu dizabilități severe din copilărie ar putea cumula pensia de dizabilitate cu cea de urmaș, indiferent de data decesului întreținătorului
 07.10.2026
13:30
477
Bulgaria încheie căutările echipajului navei scufundate în atacul cu drone și va achiziționa încă cinci sisteme sol-aer
 07.10.2026
13:11
0
OFERTE // Zboruri mai IEFTINE spre Europa și SUA: Promotii de iarnă la HiSky cu bilete începând de la 24,99 euro
 07.10.2026
13:08
527
Horoscopul zilei 07.10.2026
 07.10.2026
12:55
444
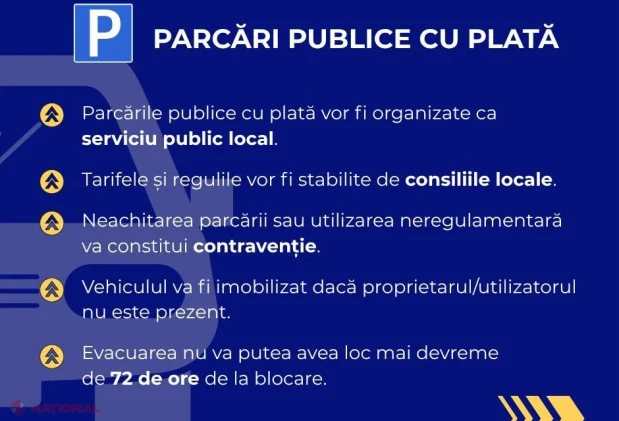
Guvernul aprobă noi reguli pentru mobilitatea urbană: parcări cu plată, evacuarea mașinilor abandonate și prioritate pentru transportul public
 07.10.2026
12:39
422
Statul va prelua 392 de bunuri imobile pentru lucrările la drumurile naționale
 Inapoi

 S.A. „Energocom” REZILIAZĂ contractul de peste 6,3 milioane de lei pe an pentru sediul legat de afaceristul Arcadie Topalo
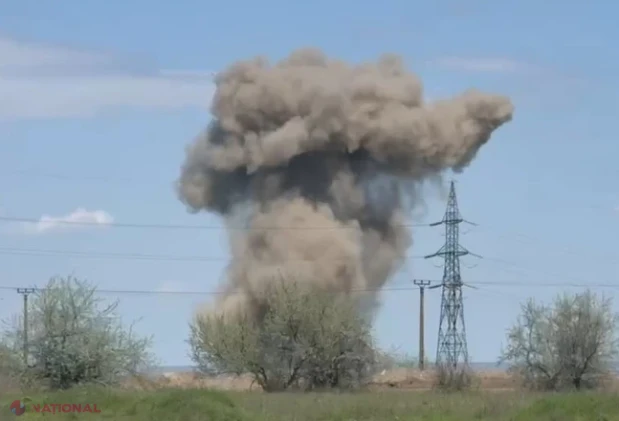 VIDEO // O dronă rusească s-a prăbușit și a EXPLODAT în raionul Anenii Noi, lângă satul Hârbovăț
 Evenimentul anului în business! Miliardari mondiali și lideri de top vin la Chișinău pentru a transforma afacerile din Moldova
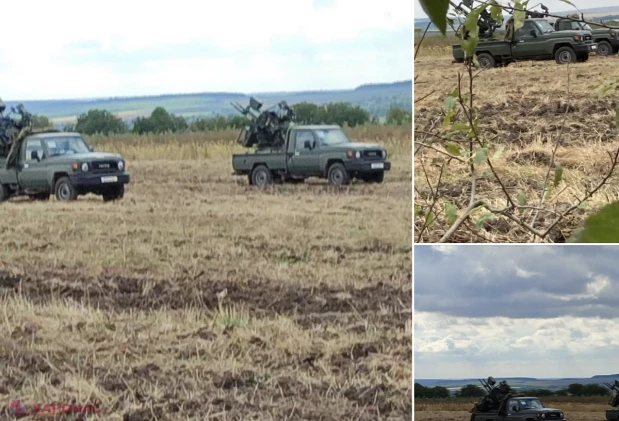 Dodon „nu vede” dronele lui Putin ce pun în pericol cetățenii R. Moldova, dar ATACĂ și cere socoteală Armatei Naționale pentru că este prezentă la Ocnița
 Fostă judecătoare, condamnată la 8 ani și 3 luni de închisoare pentru escrocherie și fals în declarații

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.04
 1 USD
17.82
 1 RON
3.75
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 07.10.2026