
Biblioteca open‑source Axios, folosită de milioane de dezvoltatori, compromisă de un hacker pentru distribuirea de malware
 1055

Un hacker a deturnat și modificat un instrument popular de dezvoltare software open-source, transformându-l într-un vector de distribuire a unui malware care ar putea expune milioane de dezvoltatori riscului de compromitere a sistemelor lor.
Luni, un atacator a publicat versiuni malițioase ale bibliotecii JavaScript foarte utilizate numită Axios, pe care dezvoltatorii se bazează pentru a permite aplicațiilor lor să se conecteze la internet. Biblioteca afectată era găzduită pe depozitul de pachete npm, care stochează cod pentru proiecte open-source. Axios este descărcată de zeci de milioane de ori în fiecare săptămână.
Potrivit companiei de securitate StepSecurity, care a analizat incidentul, compromiterea a fost depistată și oprită în aproximativ trei ore, în noaptea de luni spre marți.
Tot mai des, hackerii vizează dezvoltatorii proiectelor open-source populare pentru a realiza atacuri la scară largă asupra tuturor celor care se bazează pe codul compromis. Acest tip de breșă extinsă este cunoscut drept atac de tip „supply chain”, deoarece țintește o verigă din lanțul de aprovizionare software și le permite atacatorilor să compromită pe oricine a descărcat ulterior acel pachet infectat. În ultimii ani au fost vizate companii ca 3CX, Kaseya sau SolarWinds, dar și instrumente open-source precum Log4j și Polyfill.io, tocmai pentru a ajunge la un numar cât mai mare de utilizatori.
Deocamdată nu este clar câte persoane au descărcat versiunea malițioasă a Axios în intervalul în care aceasta a fost disponibilă. Firma de securitate Aikido, care a investigat la rândul ei incidentul, a avertizat că oricine a descărcat codul „should assume their system is compromised”.
Hackerul a reușit să insereze cod malițios în Axios după ce a compromis contul unuia dintre principalii dezvoltatori ai proiectului, care avea drepturi de a publica actualizări. Atacatorul a înlocuit adresa de e-mail legitimă a dezvoltatorului din cont cu propria adresă, ceea ce a îngreunat recuperarea accesului de către proprietarul real al contului.
După ce a preluat controlul, hackerul a introdus un cod malițios conceput să livreze un remote access trojan (RAT), adică un tip de malware capabil să ofere atacatorilor control total, de la distanță, asupra computerului victimei. Ulterior, a fost împinsă spre utilizatori o nouă versiune de Axios, prezentată ca un update legitim pentru sistemele Windows, macOS și Linux.
Conform cercetătorilor în securitate cibernetică, atacatorii au proiectat atât malware-ul, cât și o parte din codul de livrare, astfel încât să se șteargă automat după instalare, pentru a se ascunde de motoarele anti-malware și de anchetatori.
 07.10.2026
19:13
66
Fost instructor al cadeților, acuzat că s-a dat drept adolescentă pe Snapchat pentru a obține imagini nud de la băieți
 07.10.2026
19:10
106
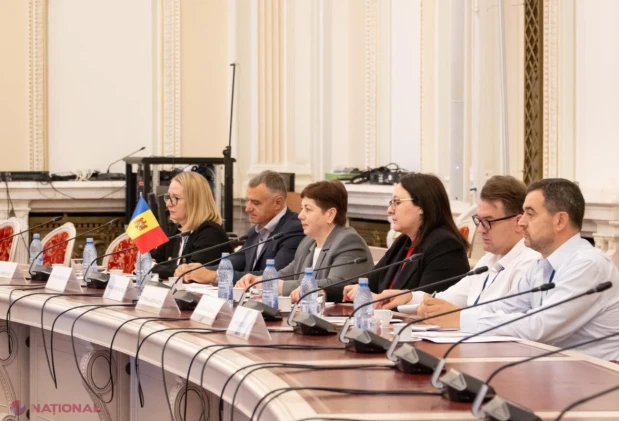
Secretariatele parlamentelor Republicii Moldova și României își consolidează cooperarea pentru aderarea la UE
 07.10.2026
17:49
258
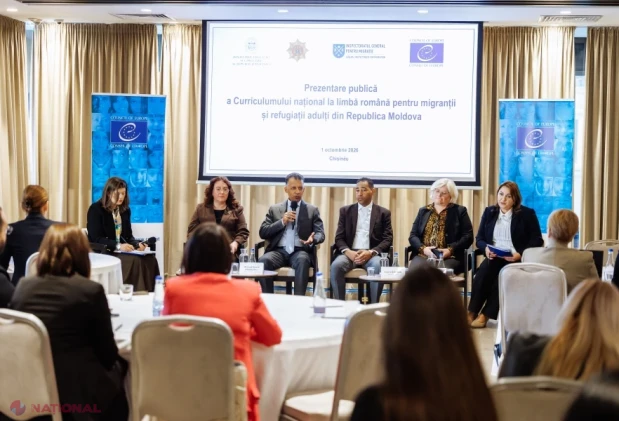
Curriculum național pentru învățarea limbii române de către migranții și refugiații adulți, prezentat public
 07.10.2026
17:25
279
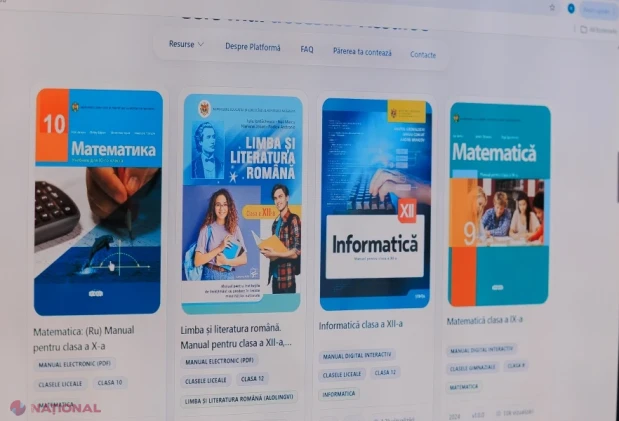
MEC și UNICEF lansează EduResurse, platforma națională care reunește resurse educaționale pentru profesori, elevi și părinți
 07.10.2026
17:19
302
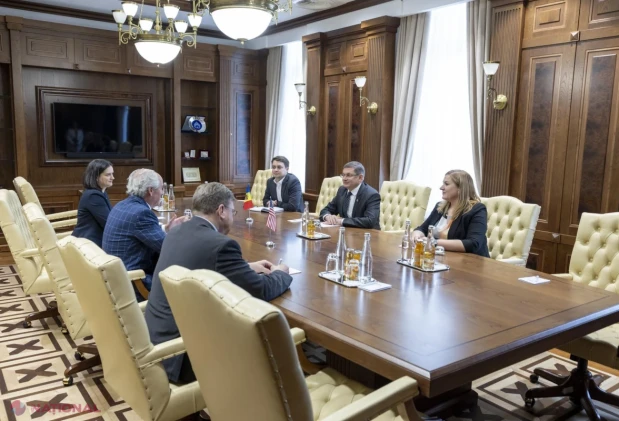
Igor Grosu și noul ambasador al SUA au discutat despre securitatea energetică și aprofundarea relațiilor bilaterale
 07.10.2026
17:16
287
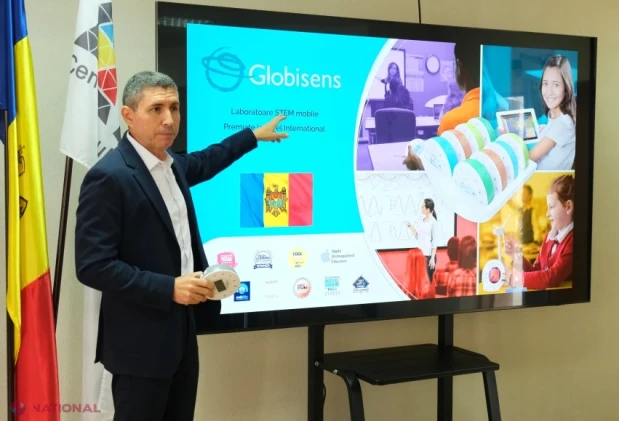
Profesorii din 57 de școli, pregătiți să folosească laboratoarele digitale la orele de științe
 07.10.2026
16:03
336
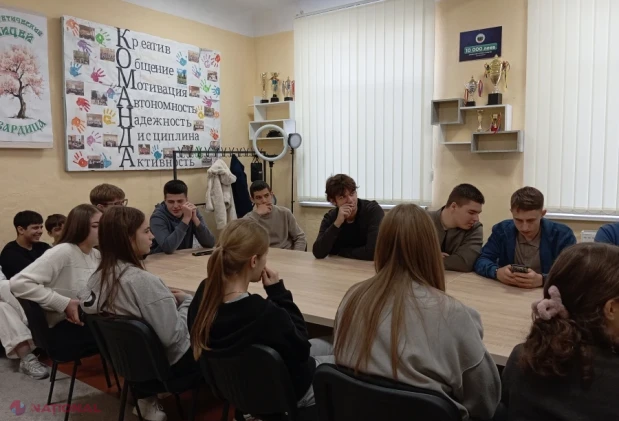
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
 07.10.2026
15:55
433
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
 07.10.2026
15:52
306
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:01
386
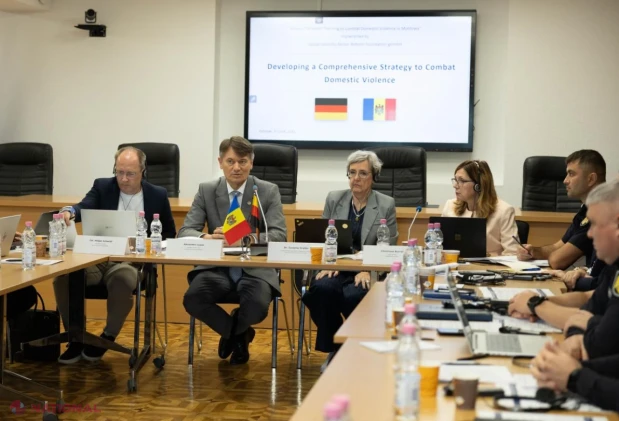
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
 07.10.2026
14:56
382
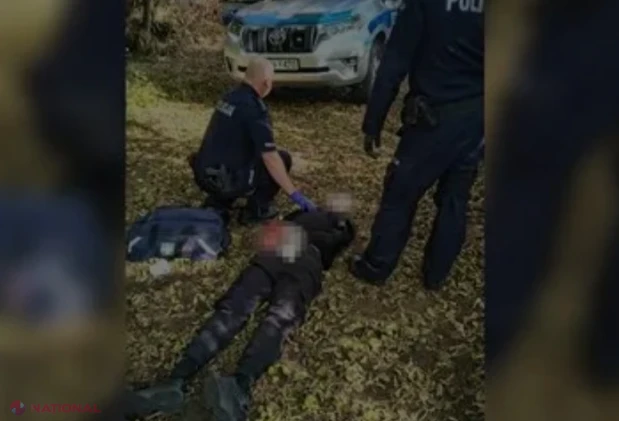
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
 07.10.2026
14:48
374
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
07.10.2026
17:49
240
Curriculum național pentru învățarea limbii române de către migranții și refugiații adulți, prezentat public
07.10.2026
17:25
262
MEC și UNICEF lansează EduResurse, platforma națională care reunește resurse educaționale pentru profesori, elevi și părinți
07.10.2026
17:19
285
Igor Grosu și noul ambasador al SUA au discutat despre securitatea energetică și aprofundarea relațiilor bilaterale
07.10.2026
17:16
271
Profesorii din 57 de școli, pregătiți să folosească laboratoarele digitale la orele de științe
07.10.2026
16:03
322
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
07.10.2026
15:55
414
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
07.10.2026
15:52
292
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:31
361
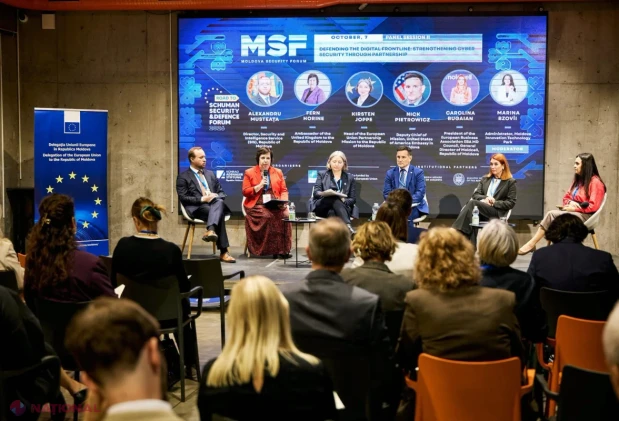
PARTENERIAT // SUA sprijină securitatea cibernetică a R. Moldova cu 8 milioane de dolari: Aproape 4 milioane de atacuri hibride, blocate în timpul alegerilor din 2024
07.10.2026
15:01
374
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
07.10.2026
14:56
368
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
07.10.2026
14:48
360
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
 07.10.2026
14:44
399
Circa 130 de milioane de euro pentru modernizarea a două sisteme de irigare și a 6.900 de hectare de terenuri agricole
 07.10.2026
14:17
422
Persoanele cu dizabilități severe din copilărie vor putea primi simultan pensia de dizabilitate și pensia de urmaș
 07.10.2026
14:01
444
Guvernul actualizează regulile pentru operațiunile aeriene și introduce cadrul pentru aeronavele VTOL
 07.10.2026
13:57
464
Linia electrică Strășeni–Gutinaș va fi declarată de utilitate publică de interes național, iar procedurile de construcție vor fi simplificate
 07.10.2026
13:43
458
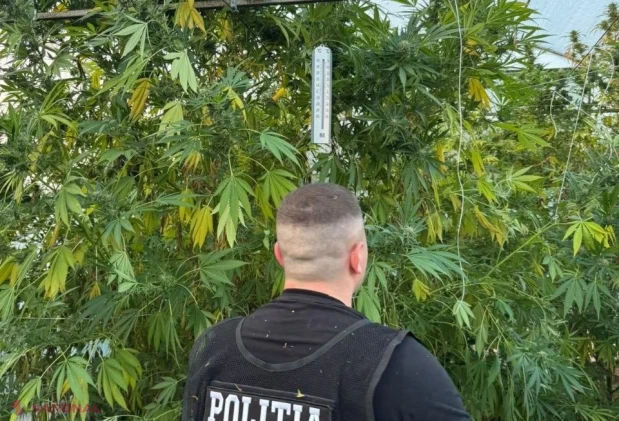
Droguri de aproape un milion de lei, ridicate de polițiști în sudul țării. Plante de până la 4 metri, cultivate într-o seră special amenajată
 07.10.2026
13:40
424
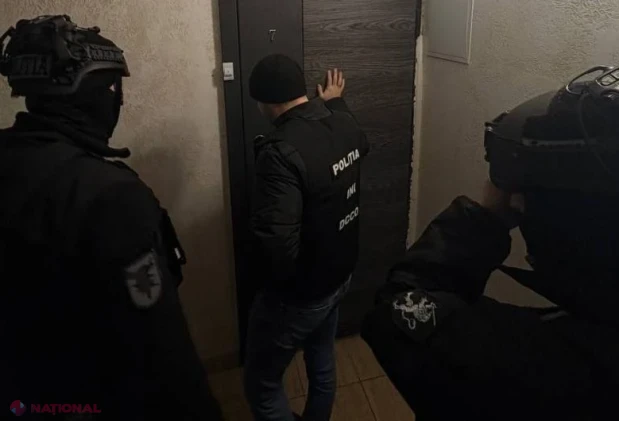
Recrutorul grupării care ar fi pregătit patru omoruri la comandă la Kiev, trimis în judecată
 07.10.2026
13:39
466
Guvernul a aprobat declararea liniei electrice Strășeni–Gutinaș drept obiectiv de utilitate publică de interes național
 07.10.2026
13:37
417
Persoanele cu dizabilități severe din copilărie ar putea cumula pensia de dizabilitate cu cea de urmaș, indiferent de data decesului întreținătorului
 07.10.2026
13:30
506
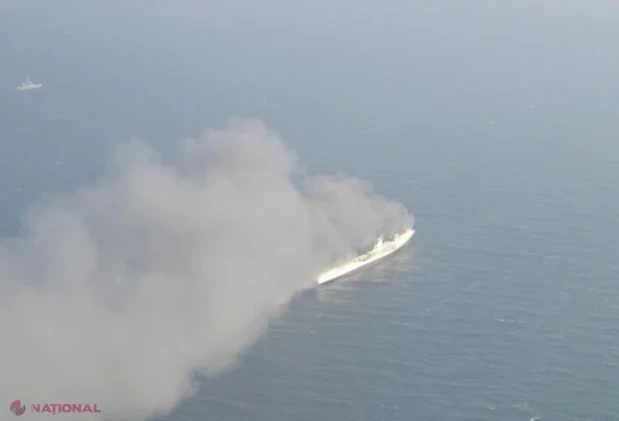
Bulgaria încheie căutările echipajului navei scufundate în atacul cu drone și va achiziționa încă cinci sisteme sol-aer
 07.10.2026
13:11
0
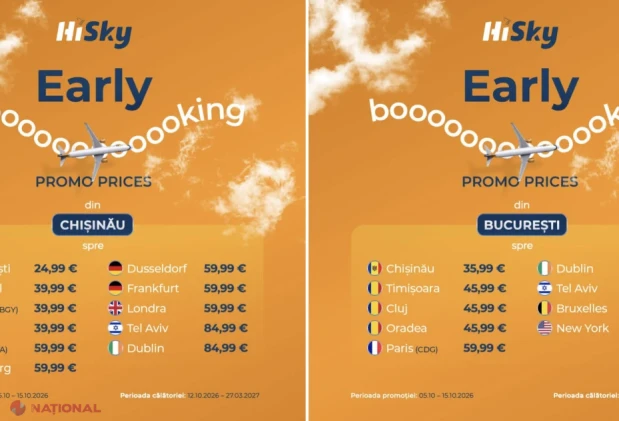
OFERTE // Zboruri mai IEFTINE spre Europa și SUA: Promotii de iarnă la HiSky cu bilete începând de la 24,99 euro
 07.10.2026
13:08
554
Horoscopul zilei 07.10.2026
 07.10.2026
12:55
466
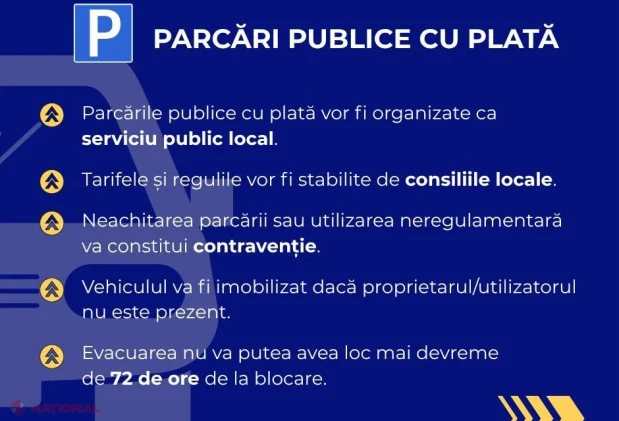
Guvernul aprobă noi reguli pentru mobilitatea urbană: parcări cu plată, evacuarea mașinilor abandonate și prioritate pentru transportul public
 07.10.2026
12:39
444
Statul va prelua 392 de bunuri imobile pentru lucrările la drumurile naționale
 Inapoi

 S.A. „Energocom” REZILIAZĂ contractul de peste 6,3 milioane de lei pe an pentru sediul legat de afaceristul Arcadie Topalo
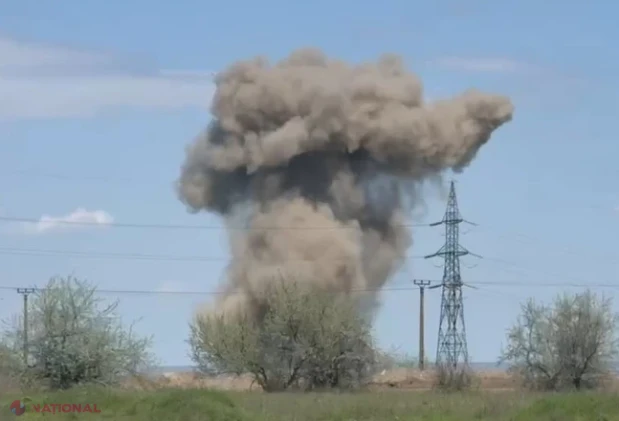 VIDEO // O dronă rusească s-a prăbușit și a EXPLODAT în raionul Anenii Noi, lângă satul Hârbovăț
 Evenimentul anului în business! Miliardari mondiali și lideri de top vin la Chișinău pentru a transforma afacerile din Moldova
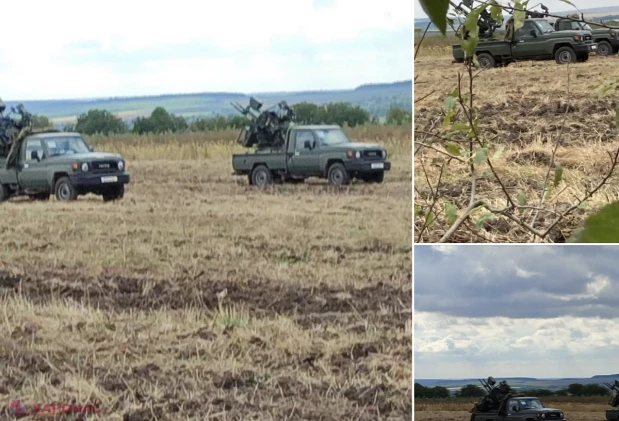 Dodon „nu vede” dronele lui Putin ce pun în pericol cetățenii R. Moldova, dar ATACĂ și cere socoteală Armatei Naționale pentru că este prezentă la Ocnița
 Fostă judecătoare, condamnată la 8 ani și 3 luni de închisoare pentru escrocherie și fals în declarații

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.04
 1 USD
17.82
 1 RON
3.75
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 07.10.2026