
Adobe repară o vulnerabilitate zero-day în Acrobat și Reader exploatată luni de hackeri
 899

Adobe a remediat o vulnerabilitate critică în principalele sale aplicații pentru citirea documentelor, Acrobat DC, Reader DC și Acrobat 2024, o breșă de securitate exploatată activ de hackeri de cel puțin patru luni.
Vulnerabilitatea, înregistrată oficial ca CVE-2026-34621, le permite atacatorilor să instaleze de la distanță malware pe dispozitivul unei persoane, păcălind utilizatorul să deschidă un fișier PDF creat special în scopuri malițioase pe un dispozitiv cu Windows sau pe un computer macOS. Exploatarea vizează o slăbiciune prezentă în anumite versiuni ale software-ului Adobe Reader.
Nu se cunoaște încă numărul persoanelor afectate de această campanie de hacking. Într-o notă publicată pe site-ul său, Adobe a anunțat că este conștientă de faptul că vulnerabilitatea este exploatată în mediul real, ca un așa-numit zero-day, ceea ce înseamnă că hackerii au folosit această breșă pentru a pătrunde în computerele utilizatorilor înainte ca Adobe să poată lansa un patch.
Deși nu este clar cine se află în spatele campaniei de atacuri, răspândirea pe scară largă a software-ului Adobe pentru citirea fișierelor PDF îl transformă constant într-o țintă pentru infractorii cibernetici și pentru grupările susținute de state. Aceștia profită de ani de zile de vulnerabilitățile aplicațiilor pentru a fura date din computerele utilizatorilor.
Cercetătorul în securitate Haifei Li, care administrează sistemul de detectare a exploit-urilor EXPMON, a descoperit vulnerabilitatea după ce cineva a încărcat o copie a unui PDF malițios ce conținea exploit-ul în scannerul său de malware. Într-o postare pe blog, Li a menționat că o altă copie a aceluiași PDF infectat a fost observată pentru prima dată pe VirusTotal, un alt serviciu online de scanare a malware-ului, la sfârșitul lunii noiembrie 2025.
Nu este clar cine au fost țintele concrete ale acestei campanii de hacking și nici care a fost motivația exactă, iar Li a spus că nu a fost posibil să obțină alte exploit-uri de pe serverele atacatorilor. Totuși, conform analizei sale, simpla deschidere a unui PDF malițios și declanșarea exploit-ului „could lead to full control of the victim’s system” și i-ar putea oferi atacatorului posibilitatea de a sustrage o gamă largă de date.
Adobe a anunțat că Acrobat DC, Reader DC și Acrobat 2024 sunt afectate de această vulnerabilitate și a îndemnat insistent utilizatorii să își actualizeze software-ul la cele mai recente versiuni disponibile, pentru a-și proteja sistemele de posibile atacuri viitoare.
 07.10.2026
16:03
224
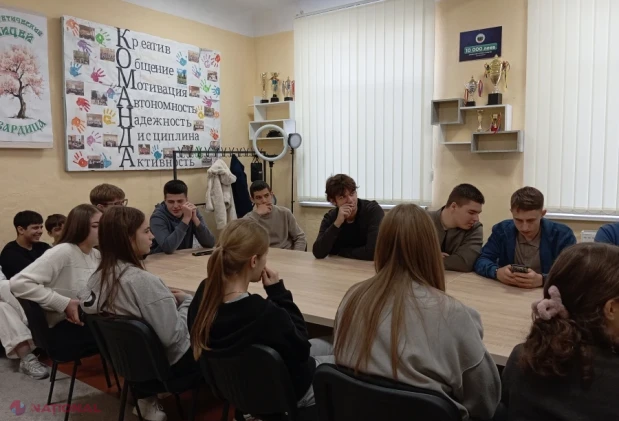
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
 07.10.2026
15:55
302
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
 07.10.2026
15:52
222
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:01
300
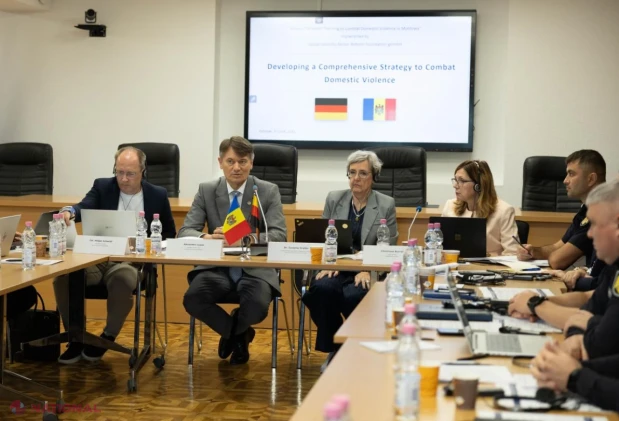
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
 07.10.2026
14:56
291
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
 07.10.2026
14:48
298
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
 07.10.2026
14:44
316
Circa 130 de milioane de euro pentru modernizarea a două sisteme de irigare și a 6.900 de hectare de terenuri agricole
 07.10.2026
14:17
332
Persoanele cu dizabilități severe din copilărie vor putea primi simultan pensia de dizabilitate și pensia de urmaș
 07.10.2026
14:01
370
Guvernul actualizează regulile pentru operațiunile aeriene și introduce cadrul pentru aeronavele VTOL
 07.10.2026
13:57
393
Linia electrică Strășeni–Gutinaș va fi declarată de utilitate publică de interes național, iar procedurile de construcție vor fi simplificate
07.10.2026
16:03
84
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
07.10.2026
15:55
150
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
07.10.2026
15:52
157
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:31
235
PARTENERIAT // SUA sprijină securitatea cibernetică a R. Moldova cu 8 milioane de dolari: Aproape 4 milioane de atacuri hibride, blocate în timpul alegerilor din 2024
07.10.2026
15:01
268
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
07.10.2026
14:56
267
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
07.10.2026
14:48
274
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
07.10.2026
14:44
294
Circa 130 de milioane de euro pentru modernizarea a două sisteme de irigare și a 6.900 de hectare de terenuri agricole
07.10.2026
14:17
308
Persoanele cu dizabilități severe din copilărie vor putea primi simultan pensia de dizabilitate și pensia de urmaș
07.10.2026
14:01
340
Guvernul actualizează regulile pentru operațiunile aeriene și introduce cadrul pentru aeronavele VTOL
07.10.2026
13:57
364
Linia electrică Strășeni–Gutinaș va fi declarată de utilitate publică de interes național, iar procedurile de construcție vor fi simplificate
 07.10.2026
13:43
365
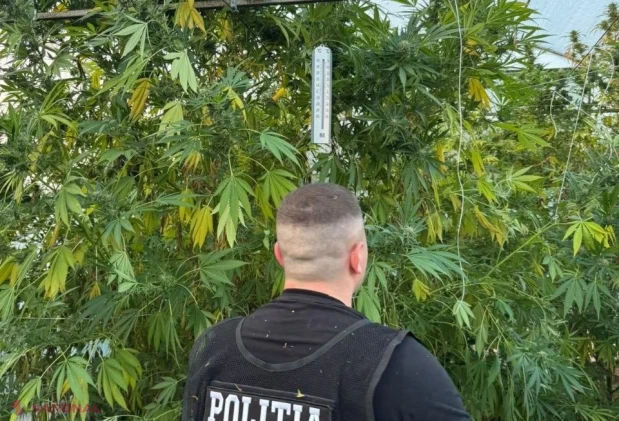
Droguri de aproape un milion de lei, ridicate de polițiști în sudul țării. Plante de până la 4 metri, cultivate într-o seră special amenajată
 07.10.2026
13:40
340
Recrutorul grupării care ar fi pregătit patru omoruri la comandă la Kiev, trimis în judecată
 07.10.2026
13:39
372
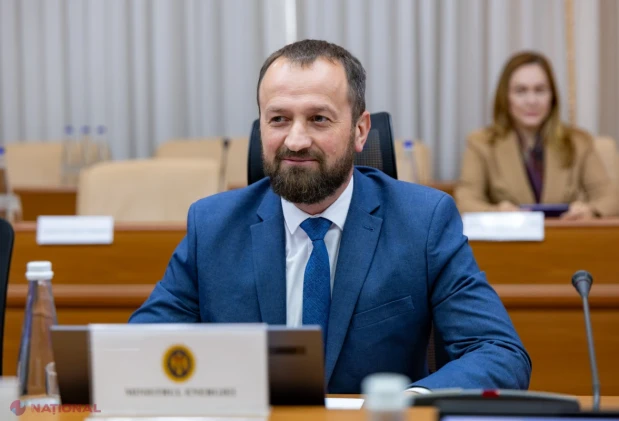
Guvernul a aprobat declararea liniei electrice Strășeni–Gutinaș drept obiectiv de utilitate publică de interes național
 07.10.2026
13:37
322
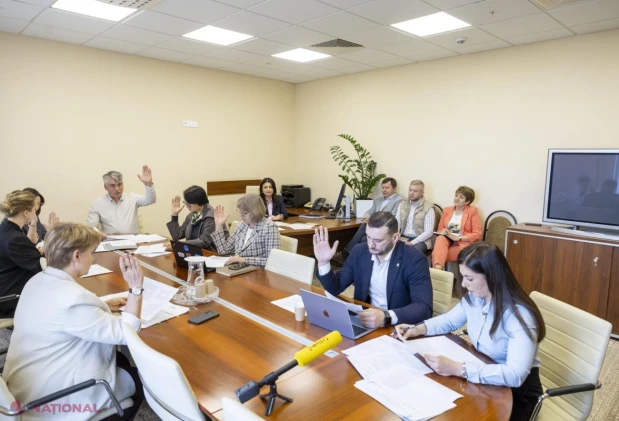
Persoanele cu dizabilități severe din copilărie ar putea cumula pensia de dizabilitate cu cea de urmaș, indiferent de data decesului întreținătorului
 07.10.2026
13:30
400
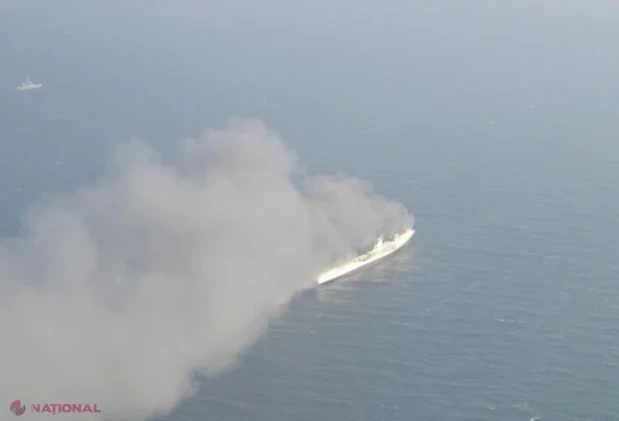
Bulgaria încheie căutările echipajului navei scufundate în atacul cu drone și va achiziționa încă cinci sisteme sol-aer
 07.10.2026
13:11
0
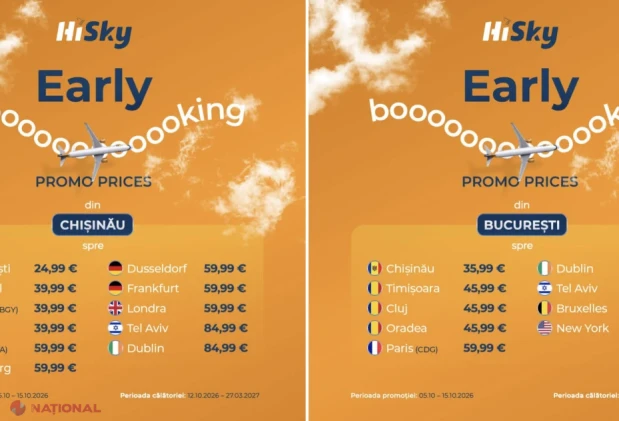
OFERTE // Zboruri mai IEFTINE spre Europa și SUA: Promotii de iarnă la HiSky cu bilete începând de la 24,99 euro
 07.10.2026
13:08
441
Horoscopul zilei 07.10.2026
 07.10.2026
12:55
390
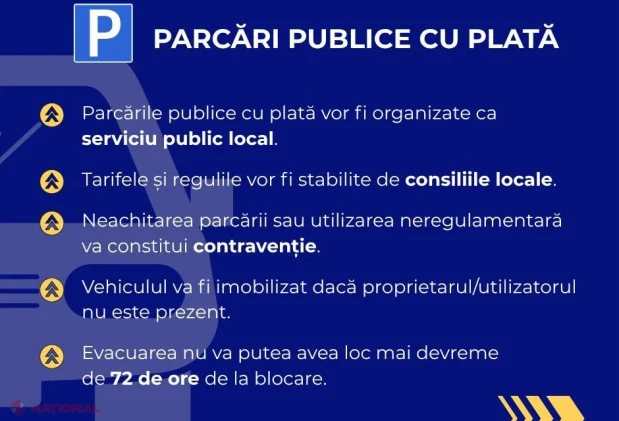
Guvernul aprobă noi reguli pentru mobilitatea urbană: parcări cu plată, evacuarea mașinilor abandonate și prioritate pentru transportul public
 07.10.2026
12:39
368
Statul va prelua 392 de bunuri imobile pentru lucrările la drumurile naționale
 07.10.2026
12:24
390
Guvernul propune noi reguli pentru achizițiile de vehicule: consumul de energie și emisiile poluante vor deveni criterii obligatorii
 07.10.2026
12:22
445
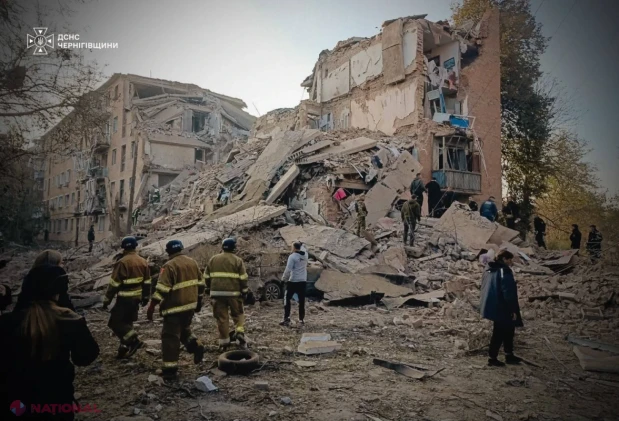
Zelenski: De ziua lui Putin, Rusia a lansat unul dintre cele mai josnice atacuri, soldat cu 11 morți
 07.10.2026
12:10
412
Două sisteme de irigare vor fi modernizate cu investiții de circa 130 de milioane de euro
 07.10.2026
12:02
395
Valeriu Chiveri, discuții cu partenerii internaționali despre prioritățile reintegrării Republicii Moldova
 Inapoi

 S.A. „Energocom” REZILIAZĂ contractul de peste 6,3 milioane de lei pe an pentru sediul legat de afaceristul Arcadie Topalo
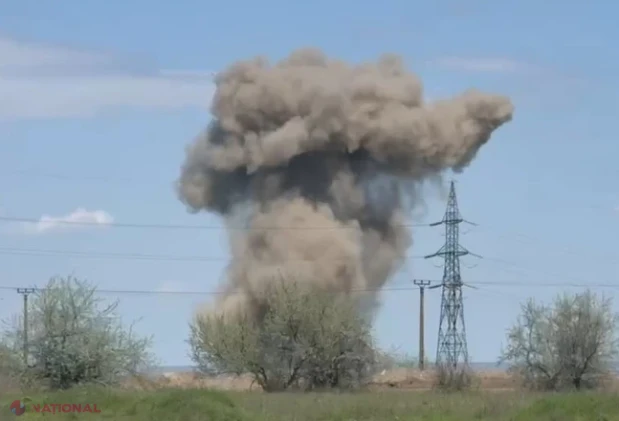 VIDEO // O dronă rusească s-a prăbușit și a EXPLODAT în raionul Anenii Noi, lângă satul Hârbovăț
 Evenimentul anului în business! Miliardari mondiali și lideri de top vin la Chișinău pentru a transforma afacerile din Moldova
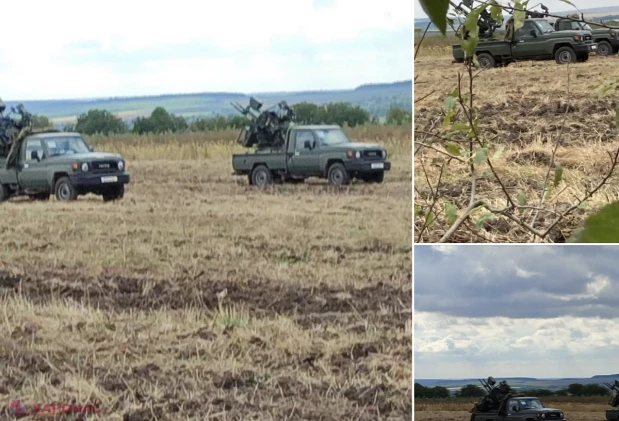 Dodon „nu vede” dronele lui Putin ce pun în pericol cetățenii R. Moldova, dar ATACĂ și cere socoteală Armatei Naționale pentru că este prezentă la Ocnița
 Fostă judecătoare, condamnată la 8 ani și 3 luni de închisoare pentru escrocherie și fals în declarații

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.04
 1 USD
17.82
 1 RON
3.75
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 07.10.2026