
CNS a aprobat șase direcții pentru consolidarea securității cibernetice
 168
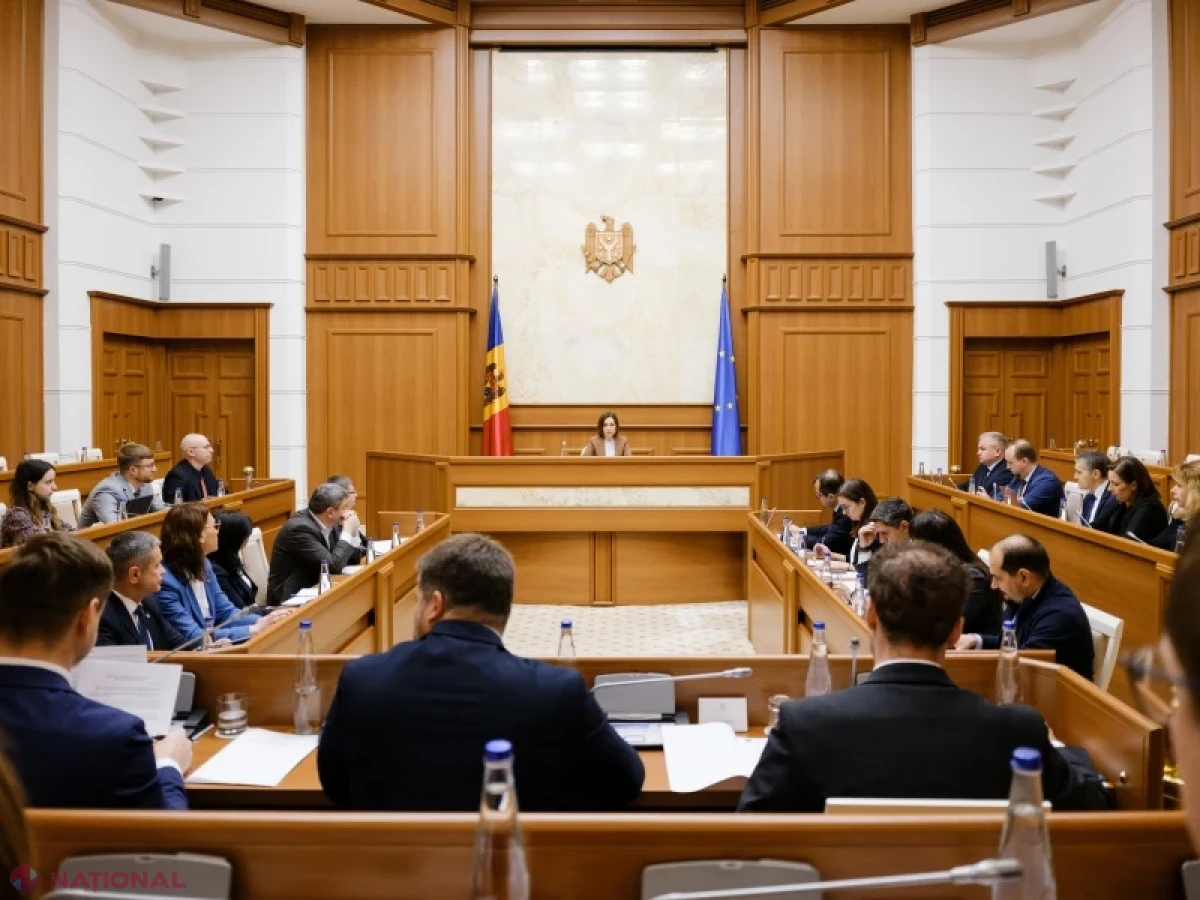
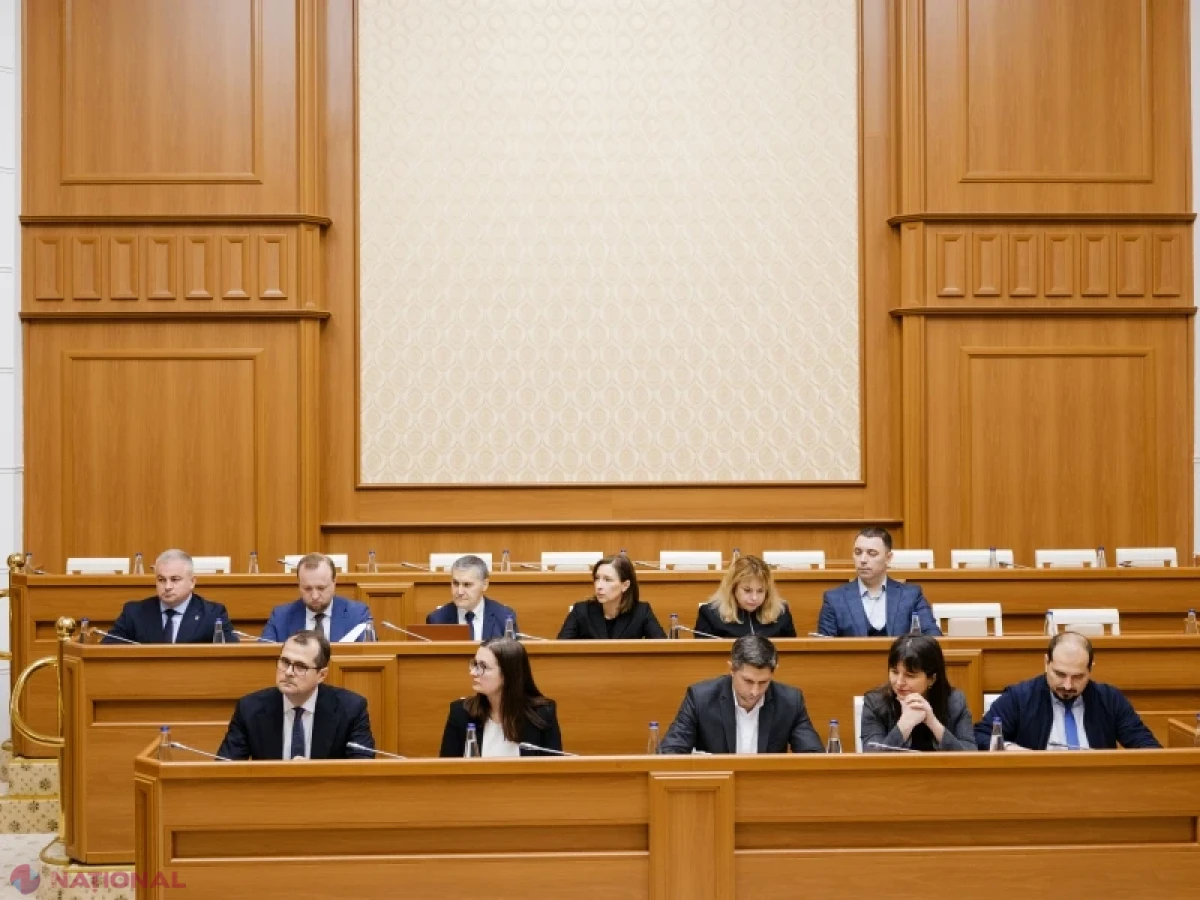
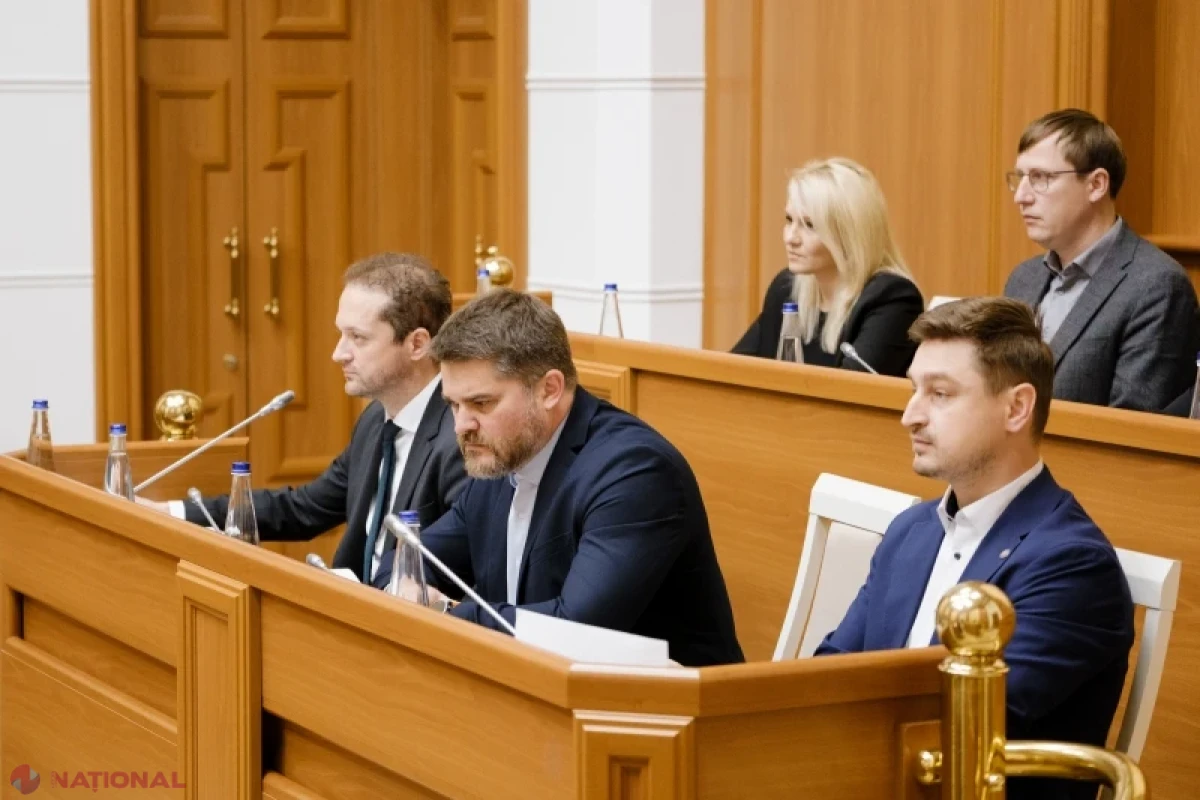
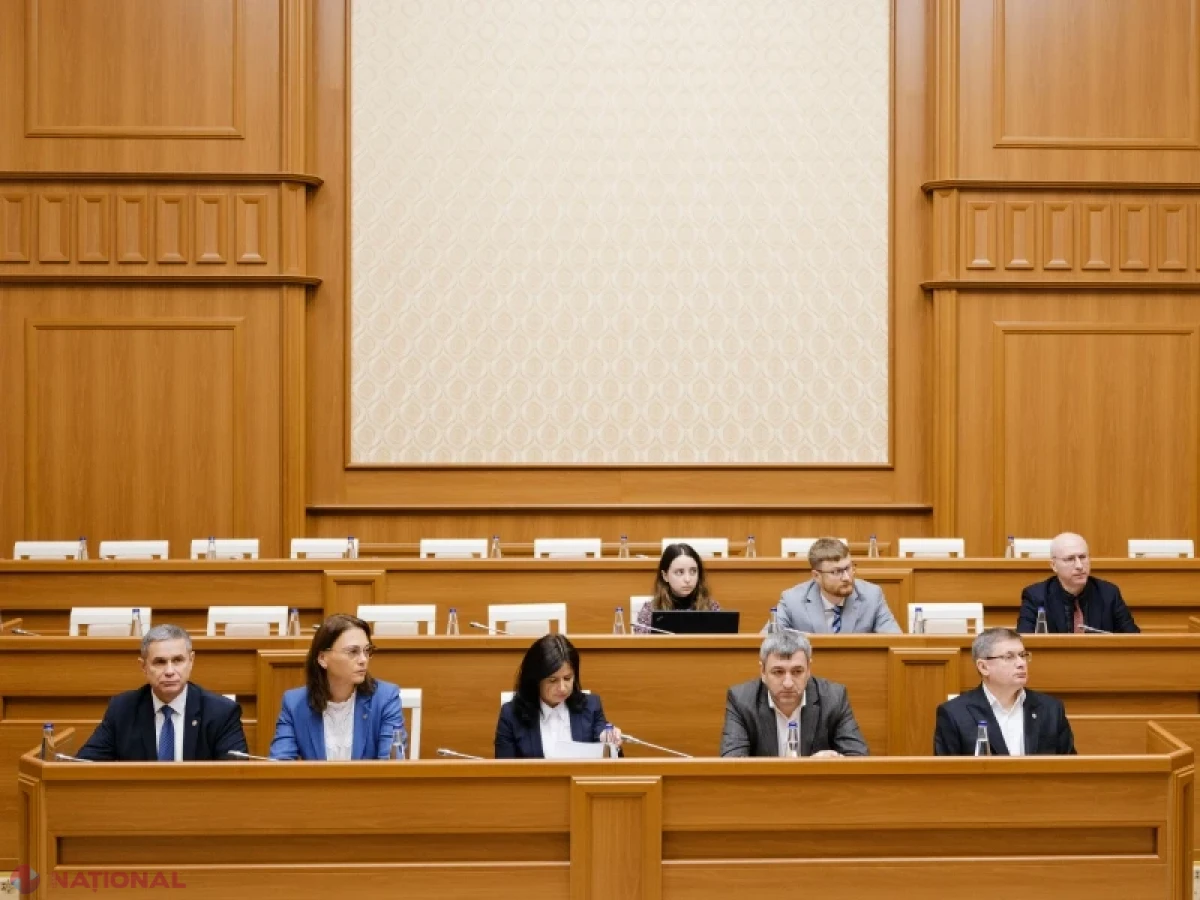
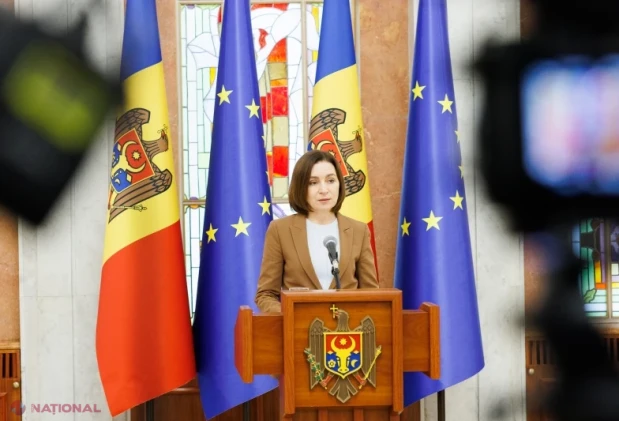
Consiliul Național de Securitate (CNS), convocat astăzi de Președinta Republicii Moldova, Maia Sandu, a examinat circumstanțele atacului cibernetic masiv asupra sistemelor informaționale guvernamentale, produs în octombrie 2026. Membrii Consiliului au convenit asupra unui set de măsuri pentru consolidarea securității cibernetice, protejarea datelor cetățenilor și modernizarea infrastructurii digitale a statului.
Potrivit evaluărilor prezentate în cadrul ședinței, atacul a vizat infrastructura administrată de Agenția de Guvernare Electronică (AGE), afectând mai multe servicii digitale. Atacatorii au exploatat vulnerabilități ale sistemelor de autentificare și control al accesului și au reușit să acceseze date din registrele a cel puțin zece instituții publice.
Atacul a început în seara zilei de 19 octombrie. Pe 20 octombrie, sistemele guvernamentale au înregistrat aproximativ un milion de solicitări automate, de 30 de ori peste media obișnuită. În aceeași zi, au fost extrase peste 260 de mii de înregistrări privind relațiile de rudenie. Instituțiile au intervenit începând cu 21 octombrie pentru a limita extragerea datelor, iar până pe 24 octombrie atacurile au fost blocate. Au fost respinse și tentativele ulterioare de accesare neautorizată.
Conform celor mai recente evaluări, au fost accesate datele personale ale aproximativ 450 de mii de cetățeni, un număr mai mic decât cifrele vehiculate anterior. Agenția de Guvernare Electronică urmează să notifice persoanele vizate.
În cadrul ședinței au fost analizate atât vulnerabilitățile tehnice și instituționale care au permis incidentul, cât și măsurile luate pentru oprirea atacului. AGE a remediat problemele identificate în serviciul de autentificare MPass, a introdus verificări suplimentare ale dreptului de acces la date și a consolidat mecanismele de securitate ale platformelor guvernamentale.
Președinta Maia Sandu a subliniat că incidentul a scos la iveală și deficiențe de coordonare și comunicare între instituțiile responsabile. Problema a fost depistată cu întârziere, iar răspunsul instituțional nu a fost suficient de coordonat. De asemenea, informarea publică nu a răspuns tuturor îngrijorărilor cetățenilor. În astfel de situații sunt necesare proceduri clare de intervenție și comunicare.
În urma ședinței, Consiliul Național de Securitate a convenit asupra a șase direcții prioritare de acțiune:
1. Va fi constituit un grup de lucru condus de Prim-ministru, care va propune, în termen de o lună, soluții sistemice pentru remedierea vulnerabilităților identificate și consolidarea securității cibernetice, inclusiv în contextul riscurilor asociate dezvoltării inteligenței artificiale. Progresele vor fi evaluate la o nouă ședință a CNS, peste trei luni.
2. Va fi modernizată arhitectura sistemelor informaționale ale statului, pentru un control mai strict al accesului la date și o infrastructură digitală unitară și securizată. O atenție deosebită va fi acordată înlocuirii sistemelor învechite și stabilirii unor termene clare de exploatare a acestora.
3. Achizițiile publice în domeniul tehnologiilor informaționale vor fi reformate, inclusiv prin modificări legislative, astfel încât să fie prioritizate standardele de calitate, selectarea furnizorilor de încredere și responsabilizarea acestora pentru securitatea sistemelor dezvoltate.
4. Vor fi introduse reguli clare pentru întregul ciclu de viață al sistemelor informaționale, de la dezvoltare și testare până la operare, mentenanță și evaluarea periodică a riscurilor. Sistemele care nu mai corespund cerințelor de securitate vor trebui înlocuite.
5. Vor fi clarificate responsabilitățile instituționale în domeniul tehnologiilor informaționale. Guvernul va elabora propuneri pentru delimitarea competențelor instituțiilor responsabile, eliminarea suprapunerilor de mandate și asigurarea unei coordonări rapide și eficiente în cazul incidentelor.
6. Vor fi consolidate mecanismele de securitate cibernetică, prin testări periodice, actualizări, monitorizare continuă 24 de ore din 24, detectarea anomaliilor și remedierea rapidă a vulnerabilităților, inclusiv cu ajutorul instrumentelor bazate pe inteligență artificială.
Un subiect distinct al ședinței a fost protejarea cetățenilor împotriva tentativelor de fraudă care ar putea folosi datele personale extrase în urma atacului.
Șefa statului a precizat că incidentul nu a afectat integritatea datelor bancare și că deținerea unui cod IBAN nu permite, în sine, accesarea conturilor bancare. Datele personale obținute ilegal ar putea fi însă folosite în tentative de înșelăciune, inclusiv prin apeluri sau mesaje în care atacatorii se dau drept reprezentanți ai băncilor ori ai instituțiilor publice. Băncile vor fi informate despre persoanele ale căror date au fost accesate, pentru a efectua verificări suplimentare în cazul unor eventuale tranzacții inițiate în numele acestora.
Cetățenii sunt îndemnați să nu divulge parole, coduri PIN sau date de card prin telefon ori SMS. Orice solicitare suspectă trebuie verificată prin contactarea directă a instituției vizate, folosind canalele oficiale. Persoanele care suspectează tentative de fraudă sau au nevoie de informații privind datele personale pot apela la canalele de contact puse la dispoziție de AGE. Pentru intervenții imediate, cetățenii sunt îndemnați să sune la 112.
Pentru consolidarea educației digitale, instituțiile responsabile, inclusiv Ministerul Educației, vor pregăti o lecție-cadru pentru elevii de gimnaziu și liceu, axată pe protecția datelor personale și prevenirea fraudelor online. Totodată, Centrul Național de Management al Crizelor, în cooperare cu Agenția pentru Securitate Cibernetică, va elabora un ghid practic de securitate digitală pentru cetățeni.
Președinta Maia Sandu a atras atenția că atacurile cibernetice reprezintă o amenințare tot mai serioasă la adresa securității naționale, pe fondul dezvoltării accelerate a tehnologiilor informaționale și al folosirii inteligenței artificiale pentru identificarea și exploatarea vulnerabilităților.
Șefa statului a accentuat necesitatea investițiilor în securitatea cibernetică, modernizarea infrastructurii digitale și educarea populației, astfel încât instituțiile să poată preveni, identifica și gestiona mai eficient incidentele.
Totodată, Președinta a subliniat că Republica Moldova trebuie să continue digitalizarea și dezvoltarea serviciilor publice electronice, în paralel cu consolidarea securității acestora.
„Nu trebuie să renunțăm la digitalizare și la folosirea serviciilor digitale, în special într-un stat mic ca Republica Moldova. Digitalizarea este calea spre creșterea eficienței, dar și spre îmbunătățirea accesului la serviciile publice”, a declarat Președinta Maia Sandu.
 06.11.2026
15:51
224
Consiliul de etică cere DGETS să suspende concursul pentru șefia Liceului „Academia Copiilor”
 06.11.2026
15:23
266
Atacul cibernetic asupra sistemului guvernamental a expus datele a circa 450.000 de cetățeni
 06.11.2026
15:17
305
Proiectul Legii farmaciei, rescris după consultări: acces la medicamente în fiecare localitate
 06.11.2026
15:01
292
Nordul țării primește investiții de 145,5 milioane de lei, iar Casa Bodescu este restaurată
 06.11.2026
14:39
324
Șase universități participă la a doua sesiune de formare în leadership strategic
 06.11.2026
14:29
333
Vladimir Bolea participă la Zilele Regiunii de Dezvoltare Nord
 06.11.2026
13:57
495
Chișinăul anunță restricții pentru Krasnoselski, inclusiv interdicția de a părăsi țara timp de cinci ani
 06.11.2026
13:46
361
MEC propune mai multă practică și mentorat în formarea viitorilor profesori
 06.11.2026
13:43
342
Polițiștii i-au informat pe locuitorii din Măgdăcești despre fraudele online
 06.11.2026
13:13
435
Șofranul, cel mai scump condiment din lume, este în criză în Kashmir
 06.11.2026
12:51
418
Zelenski: Ucraina trebuie să se adapteze noii politici din SUA și să asigure rachete Patriot
 06.11.2026
12:47
423
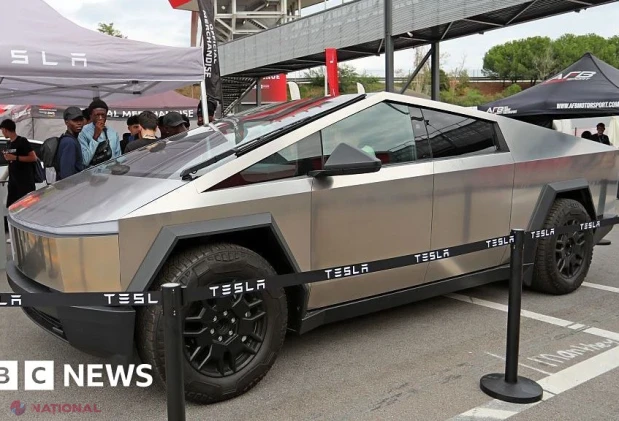
Musk sugerează că producția Cybertruck la fabrica din Texas se apropie de final
06.11.2026
15:51
175
Consiliul de etică cere DGETS să suspende concursul pentru șefia Liceului „Academia Copiilor”
06.11.2026
15:23
227
Atacul cibernetic asupra sistemului guvernamental a expus datele a circa 450.000 de cetățeni
06.11.2026
15:17
282
Proiectul Legii farmaciei, rescris după consultări: acces la medicamente în fiecare localitate
06.11.2026
15:01
270
Nordul țării primește investiții de 145,5 milioane de lei, iar Casa Bodescu este restaurată
06.11.2026
14:39
304
Șase universități participă la a doua sesiune de formare în leadership strategic
06.11.2026
14:29
318
Vladimir Bolea participă la Zilele Regiunii de Dezvoltare Nord
 06.11.2026
14:02
0
Black Friday la HiSky // Până la 50% REDUCERE la bilete de avion, pentru toate destinațiile companiei
06.11.2026
13:57
471
Chișinăul anunță restricții pentru Krasnoselski, inclusiv interdicția de a părăsi țara timp de cinci ani
06.11.2026
13:46
343
MEC propune mai multă practică și mentorat în formarea viitorilor profesori
06.11.2026
13:43
323
Polițiștii i-au informat pe locuitorii din Măgdăcești despre fraudele online
06.11.2026
13:13
418
Șofranul, cel mai scump condiment din lume, este în criză în Kashmir
06.11.2026
12:51
402
Zelenski: Ucraina trebuie să se adapteze noii politici din SUA și să asigure rachete Patriot
06.11.2026
12:47
402
Musk sugerează că producția Cybertruck la fabrica din Texas se apropie de final
 06.11.2026
12:20
499
Horoscopul zilei 06.11.2026
 06.11.2026
12:11
361
22 de instituții de învățământ vor primi sprijin pentru incluziunea copiilor romi
 06.11.2026
11:12
407
Republica Moldova va negocia 28 de milioane de euro în plus pentru infrastructura deșeurilor
 06.11.2026
11:06
472
Rusia intensifică sprijinul militar pentru Iran printr-un acord privind lansatoare de rachete
 06.11.2026
10:54
424
Alertă cu bombă la Primăria Chișinău, infirmată de poliție
 06.11.2026
09:26
780
ANALIZĂ // Cum a zădărnicit Chișinăul „operațiunea politică specială” a Kremlinului în cazul Krasnoselskii
 06.11.2026
08:24
500
Nemulțumirea față de centrele de date a influențat rezultatul alegerilor de la jumătatea mandatului?
 06.11.2026
08:20
525
Inteligența artificială va ajuta testele oftalmologice să detecteze diabetul
 06.11.2026
07:20
691
Herzog, șocat de anunțul lui Trump privind oprirea ajutorului pentru Israel
 06.11.2026
03:53
705
Atacurile asupra congelatoarelor afectează și depozitarea sângelui în Franța, iar autorii rămân necunoscuți
 06.11.2026
02:31
730
Piesele de motor care sfidează legile universului
 06.11.2026
01:47
1392
Trump anunță un acord cu Rusia care ar putea cuprinde toată Europa
 Inapoi

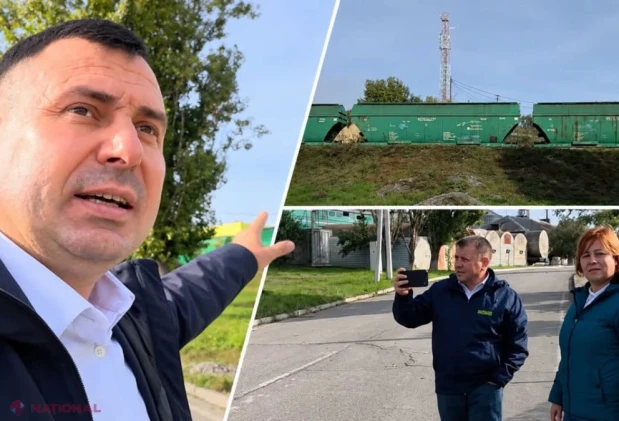 VIDEO // Imunitatea nu este un scut pentru TRĂDARE DE ȚARĂ! Premierul Tofan, reacție dură după ce deputații Costiuc și Stefanco au dat buzna în Portul Giurgiulești: „Sunteți gata să dați foc la țară”
 Premierul Tofan anticipează un adevărat ASEDIU asupra țării noastre: „R. Moldova vrea să încheie negocierile de aderare la UE în 2028, dar PRESIUNILE vor crește pe măsură ce ne apropiem de obiectiv”
 Schimbare la 180 de grade // România, catalogată drept „stat străin” de către „unionistul” Vasile Costiuc. Reacții tăioase pe scena politică după atacurile la adresa investitorului din Constanța
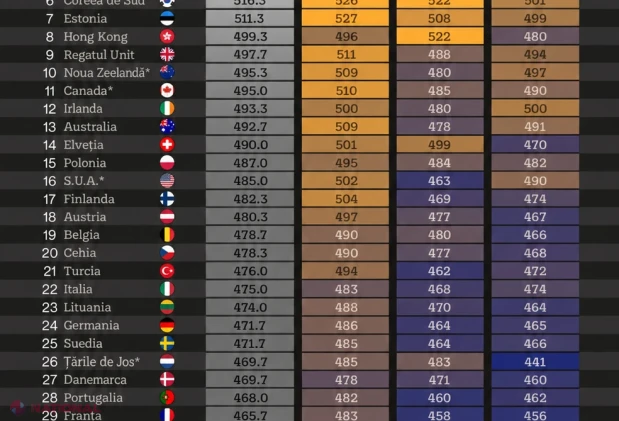 Elevii din Moldova, pe locul 54 în clasamentul PISA 2025: cine conduce topul mondial
 VIDEO // Află cum îți poți RECUPERA banii de la stat! TRUCUL fiscal legal prin care moldovenii pot economisi MII DE LEI pentru studiile copiilor

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.11
 1 USD
17.92
 1 RON
3.77
 1 RUB
0.22
 1 UAH
0.39
Curs BNM din 06.11.2026