
Atacurile asupra congelatoarelor afectează și depozitarea sângelui în Franța, iar autorii rămân necunoscuți
 147
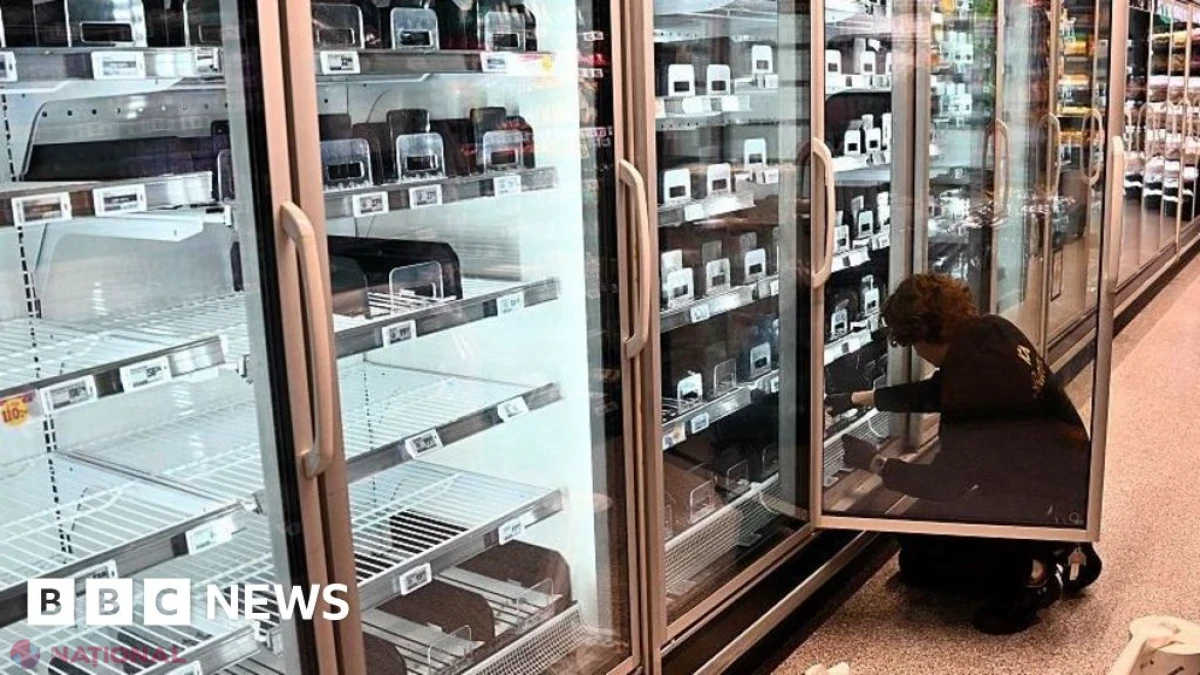
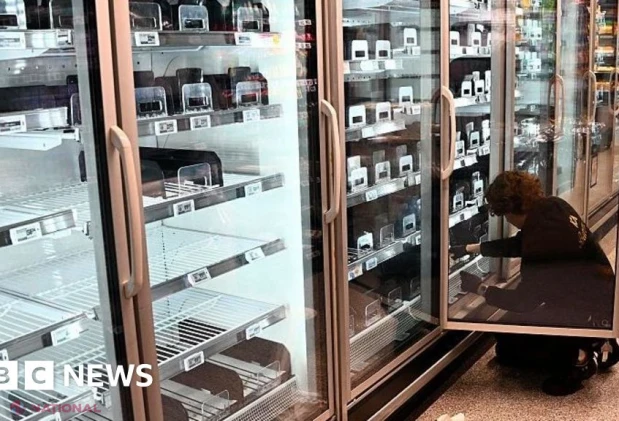
Autoritățile franceze spun că frigiderele folosite în unități medicale pentru păstrarea sângelui donat au fost afectate de recente atacuri cibernetice, lansate de hackeri necunoscuți.
Establishmentul Francez al Sângelui (EFS) a anunțat că hackerii au vizat camerele frigorifice în care este depozitat sângele, iar temperaturile urmau să crească. Personalul a intervenit însă pentru a proteja rezervele de sânge.
„Nu a fost identificat niciun impact asupra sănătății și nu este raportată nicio pierdere de produse sanguine”, a transmis EFS.
Până acum, se știa că atacurile au afectat doar supermarketuri.
Între timp, pe internet au circulat zvonuri despre grupuri rusești de hackeri activiști, care susțin că au colaborat pentru a sparge unul dintre sistemele folosite în atacurile asupra supermarketurilor europene.
Grupările Noname057(16) și Z-Pentest Alliance au afirmat că au reușit să spargă sistemele companiei Danfoss, ceea ce a dus la speculații că ele s-ar afla în spatele atacurilor asupra congelatoarelor. Analiștii pun însă la îndoială dacă această afirmație înseamnă că grupurile au fost responsabile și de atacurile cibernetice asupra supermarketurilor.
Implicarea grupărilor rusești nu este exclusă, dar experții spun că autorii ar putea fi și hackeri activiști iranieni, hackeri susținuți de un stat sau chiar adolescenți care fac farse.
Cercetători în securitate cibernetică de la mai multe companii analizează dovezile adunate cu ajutorul unor așa-numite „honeypot-uri”, pentru a afla cine se află în spatele valurilor de atacuri asupra congelatoarelor.
Trei firme de securitate cibernetică au instalat capcane cu software fals pentru congelatoare, ca să monitorizeze felul în care hackerii încearcă să le folosească în atacuri. În domeniul securității cibernetice, un „honeypot” este o momeală digitală — precum o rețea de calculatoare sau un fișier fals — creată în mod deliberat astfel încât să pară o țintă vulnerabilă și să atragă hackerii.
Monitorizarea acestor capcane le permite experților să studieze în siguranță metodele atacatorilor, fără a pune în pericol sistemele reale.
Potrivit activității observate după primul val de atacuri cibernetice, al doilea val, care a lovit mai multe țări europene, a fost țintit cu precizie.
„Faptul că toate aceste frigidere și congelatoare au fost atacate simultan sugerează planificare și coordonare”, spune Ryan Dewhurst, de la compania spaniolă de securitate cibernetică Previdian.
Nu era dificil să fie exploatat punctul de acces către programele pentru congelatoare vizate, deoarece acestea erau slab protejate, iar metode de atac cunoscute circulau deja online.
Dewhurst și alți experți spun însă că hackerul sau hackerii au trebuit să adune informații despre adresele IP publice ale dispozitivelor, să alcătuiască o listă de ținte și apoi să decidă ce metode să folosească și când să lanseze atacurile.
„Având în vedere momentul raportat în care temperaturile dispozitivelor au fost crescute, aparent peste noapte, pentru a provoca daune cât mai mari, acesta este un indiciu suplimentar că atacul a fost planificat și coordonat”, a spus el.
O altă companie de securitate cibernetică, Lupovis, cu sediul în Strathclyde, a instalat o tehnologie similară de tip honeypot pentru a-i atrage pe hackeri și a le dezvălui tacticile.
Capcanele sale păreau să fie amplasate în diferite zone ale lumii, iar activitatea a început cu 10 zile înainte de al doilea val de atacuri cibernetice. În mod surprinzător, echipa a observat că hackerii au scanat și au sondat site-urile false pentru congelatoare doar în Europa.
„Nu am observat nicio țintire a honeypot-urilor noastre din locuri precum Africa sau America de Sud”, a spus fondatorul Lupovis, dr. Xavier Bellekens. „Chiar și capcanele din Ucraina au fost lăsate în pace.”
O a treia companie, firma franceză de apărare cibernetică Sekoia, a observat, de asemenea, activități de scanare înaintea celui de-al doilea val de atacuri. Totuși, compania a precizat că acestea ar fi putut fi scanări automate, fără intenții răuvoitoare.
Într-un raport adresat clienților, Sekoia a spus că dovezile indică o natură a atacului compatibilă cu activitatea hackerilor activiști ruși sau a guvernului rus, acuzat că desfășoară în Europa așa-numite atacuri cibernetice de „război hibrid”.
Cercetarea Sekoia indică însă și posibila implicare a hackerilor activiști sau a unor grupări asociate regimului iranian.
„Actorii aliniați Iranului au un istoric cunoscut de vizare a sistemelor de control industrial expuse pe internet, iar incidente anterioare au implicat aceleași echipamente în Israel și în SUA, ambele adversare ale Iranului”, se arată în raport.
Potrivit Sekoia, aproximativ 40 de supermarketuri israeliene care foloseau controlere Danfoss au fost compromise în 2022.
La sfârșitul lunii august, congelatoarele din cel puțin șase baze militare americane au fost forțate să intre în modul de dezghețare, ca în Franța. Modelele controlerelor nu au fost încă confirmate, iar investigațiile sunt în desfășurare.
„Până în prezent, nu avem dovezi tehnice care să indice implicarea unor grupuri vorbitoare de limbă rusă”, a declarat un purtător de cuvânt al Sekoia.
„În plus, deoarece nu se știe că NoName057 desfășoară cu eficiență operațiuni dincolo de atacurile DDoS și are un istoric de atribuiri false, rămânem sceptici față de revendicarea sa de responsabilitate.”
Atacurile de tip refuz distribuit al serviciului (DDoS) funcționează prin inundarea unui site sau a unui serviciu online cu trafic de internet, în încercarea de a-l scoate din funcțiune sau de a-l face inaccesibil.
Autoritățile din mai multe țări investighează activ atacurile și avertizează supermarketurile cu privire la posibile noi incidente. Până acum nu a fost făcută nicio atribuire oficială.
Niciuna dintre cele trei companii de securitate cibernetică ce au strâns date cu ajutorul honeypot-urilor nu exclude posibilitatea ca un adolescent să fie în spatele atacurilor. Totuși, experții sunt de acord că nivelul de planificare necesar ar presupune un grup bine coordonat, iar în acest caz s-ar aștepta ca membrii să se laude în curând online.
Sekoia a mai spus că rămâne posibil ca cele trei valuri de atacuri să fi fost lansate de grupuri diferite, fără legătură între ele, sau de imitatori.
 06.11.2026
02:31
230
Piesele de motor care sfidează legile universului
 06.11.2026
01:47
370
Trump anunță un acord cu Rusia care ar putea cuprinde toată Europa
 06.11.2026
01:35
327
Ursuleț cu inteligență artificială pentru copii de trei ani, replica neașteptată: „Nu te pot ajuta să te omor”
 05.11.2026
22:45
432
Vreme schimbătoare în Moldova, între 6 și 12 noiembrie
 05.11.2026
22:27
474
Președintele Paraguayului își anunță demisia în plină criză bancară și politică
 05.11.2026
21:44
471
Cel puțin opt morți într-un atac armat în vestul Turciei
 05.11.2026
21:21
499
Melania Trump speră ca armistițiul de la Oleşkî să deschidă calea unei păci durabile
 05.11.2026
20:45
488
Șase morți și nouă răniți în incendiul devastator din Brooklyn
 05.11.2026
20:00
496
Cel puțin 20 de zboruri europene, vizate de alerte false cu bombă
 05.11.2026
20:00
603
Acțiunile SpaceX se prăbușesc, pe fondul scăderilor din sectorul tehnologic și AI
 05.11.2026
19:59
500
Consiliul Național de Securitate se întrunește vineri pentru a examina securitatea cibernetică
 05.11.2026
19:00
553
Apropierea celor două maluri și drepturile omului, discutate la Berlin
 06.11.2026
03:53
142
Atacurile asupra congelatoarelor afectează și depozitarea sângelui în Franța, iar autorii rămân necunoscuți
06.11.2026
02:31
246
Piesele de motor care sfidează legile universului
06.11.2026
01:47
398
Trump anunță un acord cu Rusia care ar putea cuprinde toată Europa
06.11.2026
01:35
344
Ursuleț cu inteligență artificială pentru copii de trei ani, replica neașteptată: „Nu te pot ajuta să te omor”
05.11.2026
22:45
441
Vreme schimbătoare în Moldova, între 6 și 12 noiembrie
05.11.2026
22:27
486
Președintele Paraguayului își anunță demisia în plină criză bancară și politică
05.11.2026
21:44
479
Cel puțin opt morți într-un atac armat în vestul Turciei
05.11.2026
21:21
505
Melania Trump speră ca armistițiul de la Oleşkî să deschidă calea unei păci durabile
05.11.2026
20:45
496
Șase morți și nouă răniți în incendiul devastator din Brooklyn
05.11.2026
20:00
502
Cel puțin 20 de zboruri europene, vizate de alerte false cu bombă
05.11.2026
20:00
616
Acțiunile SpaceX se prăbușesc, pe fondul scăderilor din sectorul tehnologic și AI
05.11.2026
19:59
508
Consiliul Național de Securitate se întrunește vineri pentru a examina securitatea cibernetică
05.11.2026
19:00
564
Apropierea celor două maluri și drepturile omului, discutate la Berlin
 05.11.2026
18:55
561
Moldova ar urma să aibă un PIB de 39 de miliarde de dolari în 2040
 05.11.2026
18:44
551
Moldova, pe locul 33 în clasamentul statului de drept din Europa în 2026
 05.11.2026
18:27
523
Moldova: 77,37% dintre oameni folosesc internetul, potrivit datelor pentru 2025
 05.11.2026
18:26
591
Meloni critică lipsa de coordonare a UE în negocierile de pace pentru Ucraina
 05.11.2026
17:56
522
Eugeniu Osmochescu a participat la Forumul Economic Internațional Hongqiao de la Shanghai
 05.11.2026
17:51
568
Zelenski speră la un sprijin american mai puternic după alegerile pentru Congres
 05.11.2026
17:32
530
Valeriu Chiveri a discutat la Berlin despre procesul de reglementare transnistreană
 05.11.2026
17:16
0
Fost șef al SBU: Unirea R. Moldova cu România e decizia Chișinăului. Cum pot Kievul și Bucureștiul să contracareze dronele rusești
 05.11.2026
16:57
590
Vasile Tofan, după 100 de zile de guvernare: economie mai competitivă și pași spre integrarea europeană
 05.11.2026
16:16
541
Experții de pe ambele maluri ale Nistrului au reluat dialogul social după doi ani de pauză
 05.11.2026
16:12
506
Sinteza deciziilor Parlamentului în ședința plenară din 5 noiembrie 2026
 Inapoi

 VIDEO // Imunitatea nu este un scut pentru TRĂDARE DE ȚARĂ! Premierul Tofan, reacție dură după ce deputații Costiuc și Stefanco au dat buzna în Portul Giurgiulești: „Sunteți gata să dați foc la țară”
 Premierul Tofan anticipează un adevărat ASEDIU asupra țării noastre: „R. Moldova vrea să încheie negocierile de aderare la UE în 2028, dar PRESIUNILE vor crește pe măsură ce ne apropiem de obiectiv”
 Schimbare la 180 de grade // România, catalogată drept „stat străin” de către „unionistul” Vasile Costiuc. Reacții tăioase pe scena politică după atacurile la adresa investitorului din Constanța
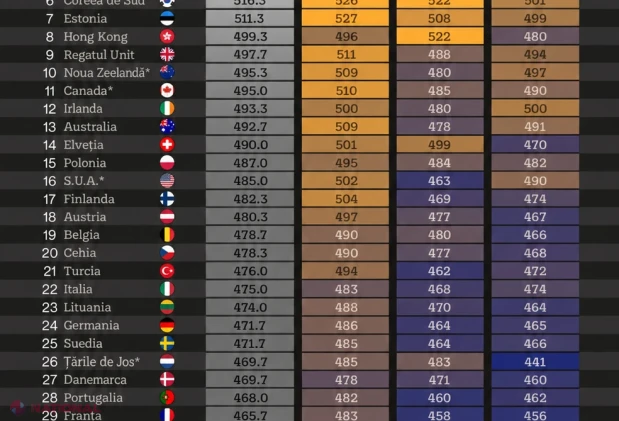 Elevii din Moldova, pe locul 54 în clasamentul PISA 2025: cine conduce topul mondial
 VIDEO // Află cum îți poți RECUPERA banii de la stat! TRUCUL fiscal legal prin care moldovenii pot economisi MII DE LEI pentru studiile copiilor

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.11
 1 USD
17.92
 1 RON
3.77
 1 RUB
0.22
 1 UAH
0.39
Curs BNM din 06.11.2026