
Atacul cibernetic asupra sistemului guvernamental a expus datele a circa 450.000 de cetățeni
 79
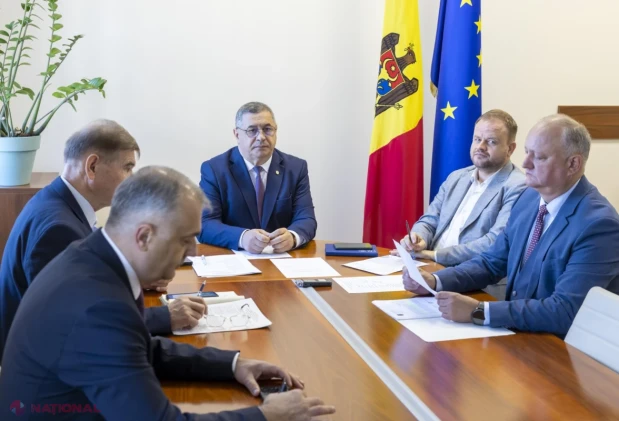
În octombrie 2026, sistemul guvernamental al Republicii Moldova a fost ținta unui atac cibernetic masiv. Instituțiile convocate de Consiliul Național de Securitate au prezentat rezultatele investigațiilor privind amploarea atacului, modul de operare al atacatorilor și deficiențele exploatate. Au fost descrise măsurile imediate luate în acele zile, precum și propunerile sistemice pe termen mediu și lung pentru consolidarea securității cibernetice a statului și protejarea mai bună a serviciilor guvernamentale digitale.
Mai multe instituții ale statului au comunicat deja despre incident, însă este important să revenim asupra subiectului, astfel încât toți cetățenii să știe ce s-a întâmplat, chiar dacă informațiile pot părea prea tehnice pentru unii.
Ce s-a întâmplat:
Incidentul a avut loc în infrastructura administrată de Agenția de Guvernare Electronică (AGE) și a afectat câteva servicii. Cauza de fond a fost una structurală și de guvernanță: sistemele verificau doar aplicația care solicita datele, nu și identitatea utilizatorului sau dreptul acestuia de a le accesa.
Astfel, o singură aplicație cu acces configurat defectuos a deschis registrele a cel puțin zece instituții. Atacatorul avea un set de IDNP-uri, a pătruns în sistem și a extras date, pe care ulterior le-a folosit pentru a avansa în rețea și a sustrage dosare complete.
Incidentul a fost posibil și din cauza unei arhitecturi în care datele din toate registrele erau accesibile printr-un singur punct, fără control din partea deținătorilor și fără limitări ale volumului. De asemenea, nu exista o alertă automată pentru situațiile în care era depășită o anumită cotă de extragere a datelor.
Potrivit cronologiei prezentate de instituții, cererile automate, transmise prin peste 638 de adrese IP care ascundeau sursa reală, au început în seara zilei de 19 octombrie. Cea mai intensă zi a fost 20 octombrie, când au fost înregistrate circa un milion de cereri, de 30 de ori mai multe decât media. Tot în 20 octombrie au fost extrase peste 260.000 de date despre rude.
Pe 21 octombrie, AGE a oprit exfiltrarea datelor despre rude. Blocarea atacatorilor a început pe 23 octombrie, iar până la 24 octombrie toate atacurile au fost blocate și aceștia nu au mai reușit să fure date.
Tentativele au continuat, dar instituțiile le-au blocat în mod repetat.
Comunicarea instituțiilor statului despre incident a întârziat și nu a răspuns tuturor îngrijorărilor oamenilor. Absența unui protocol de comunicare pentru astfel de situații a dus la ezitări privind rolurile și reacțiile instituțiilor.
Ultimele evaluări arată că au fost accesate datele a aproximativ 450.000 de cetățeni. Cifra este mai mică decât estimările vehiculate în ultimele zile, dar rămâne mare. Agenția de Guvernare Electronică urmează să îi notifice pe oamenii vizați.
Ce au făcut între timp instituțiile statului:
Atacul masiv a fost oprit. AGE a deconectat toate serviciile electronice și platformele integrate cu MPass, iar după remedierea problemelor acestea au fost repornite treptat.
Au fost soluționate problemele serviciului de autentificare și control al accesului. Acum se verifică dacă sursa care solicită datele este titularul acestora. Punctele de acces au fost securizate prin autentificare obligatorie, iar răspunsurile au fost limitate la datele strict necesare.
Administratorii tuturor sistemelor integrate cu MPass au primit instrucțiuni și au fost supuși unui test suplimentar de verificare, implementat de urgență.
Ce trebuie să știe cetățenii:
În primul rând, atacul cibernetic nu a afectat integritatea datelor bancare. Chiar dacă au fost extrase IBAN-uri, această informație nu este suficientă pentru accesarea conturilor bancare. Băncile vor fi, oricum, informate despre persoanele ale căror date au fost accesate, pentru verificări suplimentare în cazul în care vor fi inițiate tranzacții în numele acestora.
Riscul constă în folosirea combinată a datelor extrase. De exemplu, IDNP-ul poate fi asociat cu informații despre rude sau cu date din permisul de conducere și, uneori, cu IBAN-ul, pentru a contacta oameni în scopul înșelăciunii. Cineva care deține anumite date despre dumneavoastră vă poate suna sau vă poate scrie, pretinzând că reprezintă banca ori poliția, și vă poate cere alte informații.
Dragi cetățeni,
Nicio instituție de stat și nicio bancă nu solicită prin telefon sau SMS coduri PIN, parole ori date de card. Dacă primiți un asemenea apel, închideți și sunați banca sau poliția direct, folosind numerele de telefon afișate pe paginile oficiale ale instituțiilor, nu numărul de la care ați fost apelat. Este mai bine să refuzați un apel decât să cădeți pradă unei înșelăciuni.
Agenția de Guvernare Electronică a publicat numere de telefon și alte date de contact la care cetățenii se pot adresa dacă suspectează o tentativă de fraudă sau au nevoie de informații despre datele lor personale. Pentru intervenții imediate, apelați 112.
Am convenit ca instituțiile, inclusiv Ministerul Educației, să pregătească o lecție-cadru pentru elevii de gimnaziu și liceu. Tinerilor li se vor explica reguli de bază pentru protejarea datelor personale: să evite parolele prea simple sau folosirea aceleiași parole pe mai multe platforme, să le schimbe periodic și să activeze identificarea în doi pași pentru email, rețele sociale și alte aplicații. De asemenea, trebuie să fie atenți la linkuri suspecte, oferte gratuite și alte riscuri. Sperăm că, ulterior, tinerii își vor putea ajuta părinții să fie mai vigilenți și mai bine protejați.
De asemenea, CNMC, în cooperare cu Agenția pentru Securitate Cibernetică, va pregăti un ghid simplu de protecție a datelor, cu pași explicați clar pentru toți cetățenii.
Securitatea noastră cibernetică depinde atât de capacitatea statului de a-și securiza infrastructura, cât și de capacitatea fiecăruia dintre noi de a-și proteja datele.
Mai există și riscul ca oamenii să nu poată accesa anumite servicii din cauza întreruperii sau opririi preventive a unor platforme.
Una dintre cele mai grave consecințe este slăbirea încrederii în securitatea cibernetică a statului și în siguranța serviciilor digitale. Instituțiile responsabile trebuie să acționeze imediat și sustenabil pentru a restabili această încredere.
Ce vor face instituțiile statului:
Furtul de date a fost oprit, însă instituțiile trebuie să se adapteze continuu pentru a reduce riscul unor atacuri similare în viitor.
Cele mai importante schimbări vizează limitarea datelor accesibile fără autentificare, testarea de securitate a tuturor serviciilor și reingineria infrastructurii, astfel încât să existe o arhitectură digitală unitară și securizată.
Trebuie remediată și fragmentarea responsabilităților între actorii guvernamentali, care a întârziat detectarea problemei și, implicit, coordonarea răspunsului la incident.
Astăzi, la CNS, am discutat numeroase soluții pe termen scurt, menite să remedieze problema apărută recent, dar mai ales măsuri pe termen mediu și lung. Este clar că, în epoca inteligenței artificiale, aceste riscuri vor crește.
Am convenit să fie creat un grup de lucru condus de domnul prim-ministru. În termen de o lună, acesta va propune soluții sistemice pentru problemele de securitate cibernetică din Republica Moldova. Peste trei luni, ne vom reuni din nou în Consiliul Național de Securitate pentru a monitoriza progresul.
Am discutat despre soluționarea problemelor de arhitectură, deoarece cele prezentate mai sus arată că sistemul a avut o problemă serioasă de arhitectura sistemului, deci a existat o eroare.
Sistemul este vechi, iar acest lucru trebuie spus. Trebuie stabilită și data expirării sistemelor: ne bucurăm când lansăm un sistem nou, însă uneori instituțiile uită să prevadă termenul de exploatare și data la care acesta trebuie înlocuit. Este nevoie de un sistem nou, care să rezolve problema de arhitectură a celui actual.
Am vorbit despre necesitatea reformării sistemului de achiziții în domeniul tehnologiilor informaționale și despre securizarea suplimentară a procesului. Avem nevoie de parteneri în care Republica Moldova să aibă încredere. Pentru aceasta, trebuie să intervenim inclusiv în legislație și să responsabilizăm furnizorii care creează aceste sisteme. Aceștia au acces la date și trebuie, în consecință, să răspundă pentru modul în care le gestionează.
Am discutat și despre necesitatea creării și implementării unor reguli clare pentru întregul ciclu de viață al sistemelor informaționale, în toate etapele: testare, operare și mentenanță. Măsura trebuie să garanteze că sistemele rămân sigure în timp și că sunt înlocuite atunci când nu mai pot fi considerate sigure.
În privința guvernanței, problema a fost depistată cu întârziere, iar răspunsul instituțiilor, după identificarea ei, nu a fost suficient de coordonat. Guvernul și-a asumat să prezinte o propunere de delimitare a rolurilor între instituții, pentru a evita suprapunerile de mandate și pentru a asigura, în același timp, o cooperare interinstituțională rapidă și eficientă.
Totodată, pentru consolidarea securității cibernetice sunt necesare teste periodice, actualizări, monitorizare continuă, 24 de ore din 24, detectarea anomaliilor și identificarea și remedierea rapidă a vulnerabilităților, inclusiv prin folosirea instrumentelor bazate pe inteligență artificială.
Este clar că inteligența artificială creează riscuri, dar și oportunități. Instituțiile noastre trebuie să aibă acces la aceste instrumente și să le poată folosi pentru a identifica vulnerabilități înainte ca actorii rău intenționați să le descopere.
Detaliile tehnice ale mai multor decizii nu pot fi făcute publice, din motive de securitate, pentru a nu ajunge la actorii rău intenționați.
Un asemenea atac nu ar fi fost posibil acum un an. Însă ritmul rapid de dezvoltare a tehnologiilor informaționale, în special a inteligenței artificiale, le permite actorilor rău intenționați să găsească și să exploateze foarte repede vulnerabilități, lăsând puține urme care să permită detectarea rapidă a atacului.
Utilizarea inteligenței artificiale reduce costul unui atac și îl face mai devastator.
Incidente cibernetice de acest fel au avut loc în mai multe țări cu resurse financiare și tehnologii avansate, precum Danemarca, Norvegia, Franța, Polonia, Spania și Coreea de Sud. Numai în acest an, pe continentul european s-au înregistrat peste 8.000 de incidente cibernetice. Pe măsură ce țările se digitalizează, impactul atacurilor cibernetice devine tot mai periculos pentru state, sectoarele critice ale economiei și, bineînțeles, pentru securitatea cetățenilor.
La nivel mondial, atacurile cibernetice au vizat sisteme de purificare a apei, distribuția energiei, reglarea nivelului apei la hidrocentrale, producția de medicamente, instituții medicale și sisteme de păstrare a alimentelor. Atacurile devin tot mai frecvente și fac adesea parte din arsenalul războiului hibrid purtat de Rusia împotriva Europei. Din păcate, atacurile cibernetice au devenit o nouă normalitate, o amenințare cronică.
Republica Moldova trebuie să se adapteze din mers și să învețe cum să prevină asemenea incidente. Iar atunci când apărarea este ocolită sau compromisă, trebuie să depisteze atacul și să intervină rapid, restabilind funcționalitatea serviciilor afectate.
Atacurile cibernetice reprezintă o problemă de securitate națională și recomand politicienilor să evite transformarea acestui subiect în spectacol. De această temă trebuie să se ocupe instituțiile specializate în securitate cibernetică și securitate națională, nu cei care vor să facă spectacol.
Dragi cetățeni,
Tehnologiile informaționale se dezvoltă într-un ritm greu de urmat. Ele pot fi folosite în scopuri bune, dar și de persoane sau state rău intenționate. Știu că incertitudinea și îngrijorarea legate de acest subiect sunt mari și firești. Lumea se schimbă rapid în jurul nostru, însă nu suntem neputincioși. Statul trebuie să învețe să se protejeze și să ne protejeze cât mai bine și cât mai repede.
Trebuie să investim în apărare, inclusiv în cea cibernetică, în educație digitală și să fim cât mai precauți. Riscurile nu pot fi eliminate, dar putem învăța și ne putem pregăti mai bine pentru a le reduce, iar atunci când se materializează, să le facem față organizat și rapid. Bineînțeles, nu trebuie să renunțăm la digitalizare și la serviciile digitale, mai ales într-un stat mic precum Republica Moldova. Digitalizarea este o cale spre creșterea eficienței și îmbunătățirea accesului la serviciile publice.
Vă mulțumesc.
 06.11.2026
15:17
56
Proiectul Legii farmaciei, rescris după consultări: acces la medicamente în fiecare localitate
 06.11.2026
15:01
180
Nordul țării primește investiții de 145,5 milioane de lei, iar Casa Bodescu este restaurată
 06.11.2026
14:39
236
Șase universități participă la a doua sesiune de formare în leadership strategic
 06.11.2026
14:29
261
Vladimir Bolea participă la Zilele Regiunii de Dezvoltare Nord
 06.11.2026
13:57
389
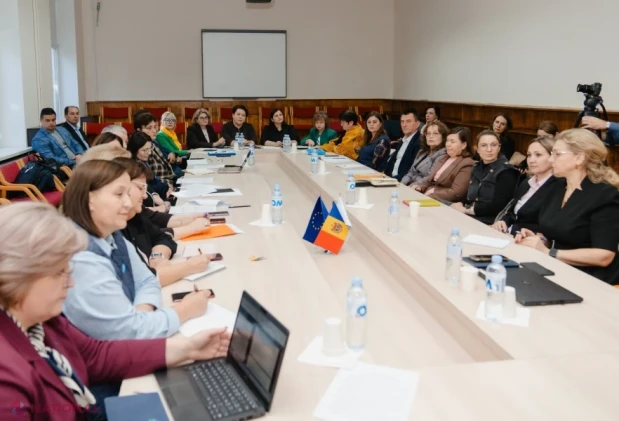
Chișinăul anunță restricții pentru Krasnoselski, inclusiv interdicția de a părăsi țara timp de cinci ani
 06.11.2026
13:46
297
MEC propune mai multă practică și mentorat în formarea viitorilor profesori
 06.11.2026
13:43
290
Polițiștii i-au informat pe locuitorii din Măgdăcești despre fraudele online
 06.11.2026
13:13
377
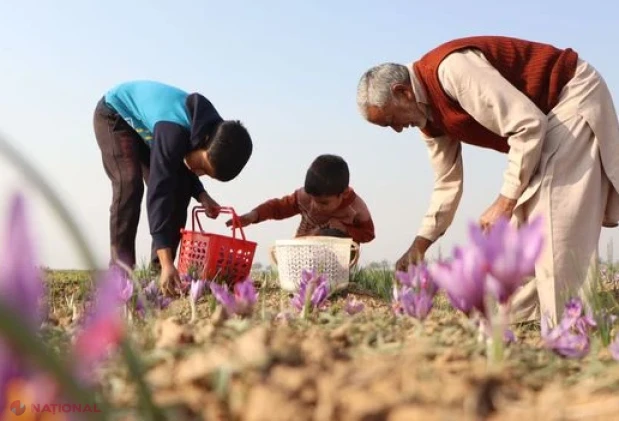
Șofranul, cel mai scump condiment din lume, este în criză în Kashmir
 06.11.2026
12:51
369
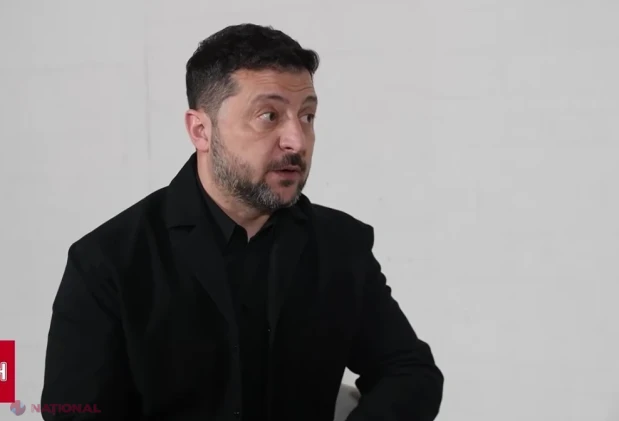
Zelenski: Ucraina trebuie să se adapteze noii politici din SUA și să asigure rachete Patriot
 06.11.2026
12:47
348
Musk sugerează că producția Cybertruck la fabrica din Texas se apropie de final
 06.11.2026
12:20
464
Horoscopul zilei 06.11.2026
 06.11.2026
12:11
329
22 de instituții de învățământ vor primi sprijin pentru incluziunea copiilor romi
06.11.2026
15:17
19
Proiectul Legii farmaciei, rescris după consultări: acces la medicamente în fiecare localitate
06.11.2026
15:01
169
Nordul țării primește investiții de 145,5 milioane de lei, iar Casa Bodescu este restaurată
06.11.2026
14:39
235
Șase universități participă la a doua sesiune de formare în leadership strategic
06.11.2026
14:29
259
Vladimir Bolea participă la Zilele Regiunii de Dezvoltare Nord
 06.11.2026
14:02
0
Black Friday la HiSky // Până la 50% REDUCERE la bilete de avion, pentru toate destinațiile companiei
06.11.2026
13:57
388
Chișinăul anunță restricții pentru Krasnoselski, inclusiv interdicția de a părăsi țara timp de cinci ani
06.11.2026
13:46
295
MEC propune mai multă practică și mentorat în formarea viitorilor profesori
06.11.2026
13:43
289
Polițiștii i-au informat pe locuitorii din Măgdăcești despre fraudele online
06.11.2026
13:13
374
Șofranul, cel mai scump condiment din lume, este în criză în Kashmir
06.11.2026
12:51
366
Zelenski: Ucraina trebuie să se adapteze noii politici din SUA și să asigure rachete Patriot
06.11.2026
12:47
346
Musk sugerează că producția Cybertruck la fabrica din Texas se apropie de final
06.11.2026
12:20
461
Horoscopul zilei 06.11.2026
06.11.2026
12:11
329
22 de instituții de învățământ vor primi sprijin pentru incluziunea copiilor romi
 06.11.2026
11:12
374
Republica Moldova va negocia 28 de milioane de euro în plus pentru infrastructura deșeurilor
 06.11.2026
11:06
422
Rusia intensifică sprijinul militar pentru Iran printr-un acord privind lansatoare de rachete
 06.11.2026
10:54
397
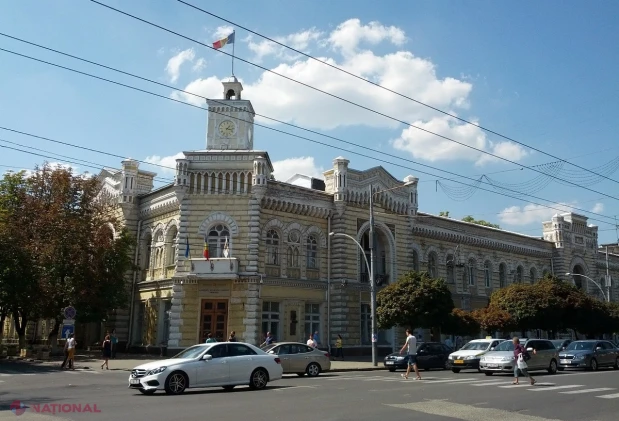
Alertă cu bombă la Primăria Chișinău, infirmată de poliție
 06.11.2026
09:26
751
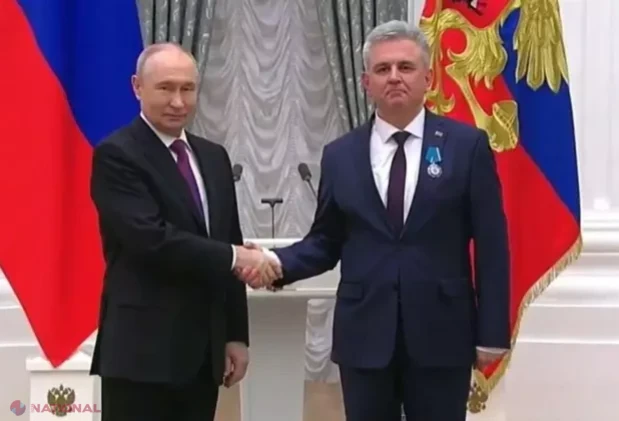
ANALIZĂ // Cum a zădărnicit Chișinăul „operațiunea politică specială” a Kremlinului în cazul Krasnoselskii
 06.11.2026
08:24
483
Nemulțumirea față de centrele de date a influențat rezultatul alegerilor de la jumătatea mandatului?
 06.11.2026
08:20
514
Inteligența artificială va ajuta testele oftalmologice să detecteze diabetul
 06.11.2026
07:20
673
Herzog, șocat de anunțul lui Trump privind oprirea ajutorului pentru Israel
 06.11.2026
03:53
678
Atacurile asupra congelatoarelor afectează și depozitarea sângelui în Franța, iar autorii rămân necunoscuți
 06.11.2026
02:31
719
Piesele de motor care sfidează legile universului
 06.11.2026
01:47
1367
Trump anunță un acord cu Rusia care ar putea cuprinde toată Europa
 06.11.2026
01:35
856
Ursuleț cu inteligență artificială pentru copii de trei ani, replica neașteptată: „Nu te pot ajuta să te omor”
 05.11.2026
22:45
764
Vreme schimbătoare în Moldova, între 6 și 12 noiembrie
 05.11.2026
22:27
766
Președintele Paraguayului își anunță demisia în plină criză bancară și politică
 Inapoi

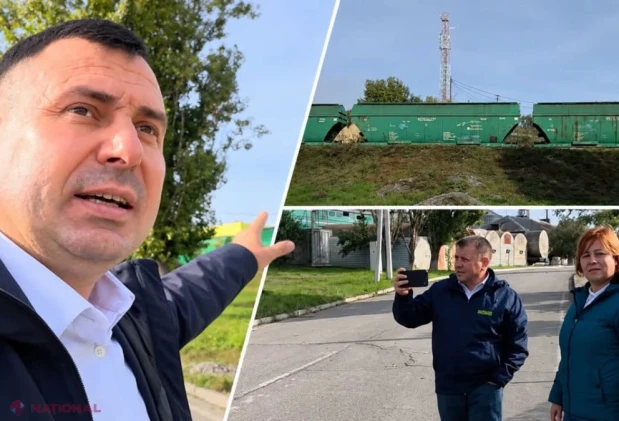 VIDEO // Imunitatea nu este un scut pentru TRĂDARE DE ȚARĂ! Premierul Tofan, reacție dură după ce deputații Costiuc și Stefanco au dat buzna în Portul Giurgiulești: „Sunteți gata să dați foc la țară”
 Premierul Tofan anticipează un adevărat ASEDIU asupra țării noastre: „R. Moldova vrea să încheie negocierile de aderare la UE în 2028, dar PRESIUNILE vor crește pe măsură ce ne apropiem de obiectiv”
 Schimbare la 180 de grade // România, catalogată drept „stat străin” de către „unionistul” Vasile Costiuc. Reacții tăioase pe scena politică după atacurile la adresa investitorului din Constanța
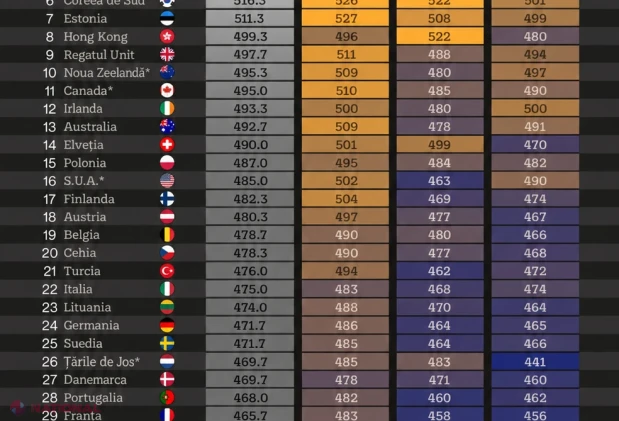 Elevii din Moldova, pe locul 54 în clasamentul PISA 2025: cine conduce topul mondial
 VIDEO // Află cum îți poți RECUPERA banii de la stat! TRUCUL fiscal legal prin care moldovenii pot economisi MII DE LEI pentru studiile copiilor

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.11
 1 USD
17.92
 1 RON
3.77
 1 RUB
0.22
 1 UAH
0.39
Curs BNM din 06.11.2026