
Virusul Petya ia AMPLOARE! Recomandările Poliției pentru a vă proteja computerile
 2387
 The Sun
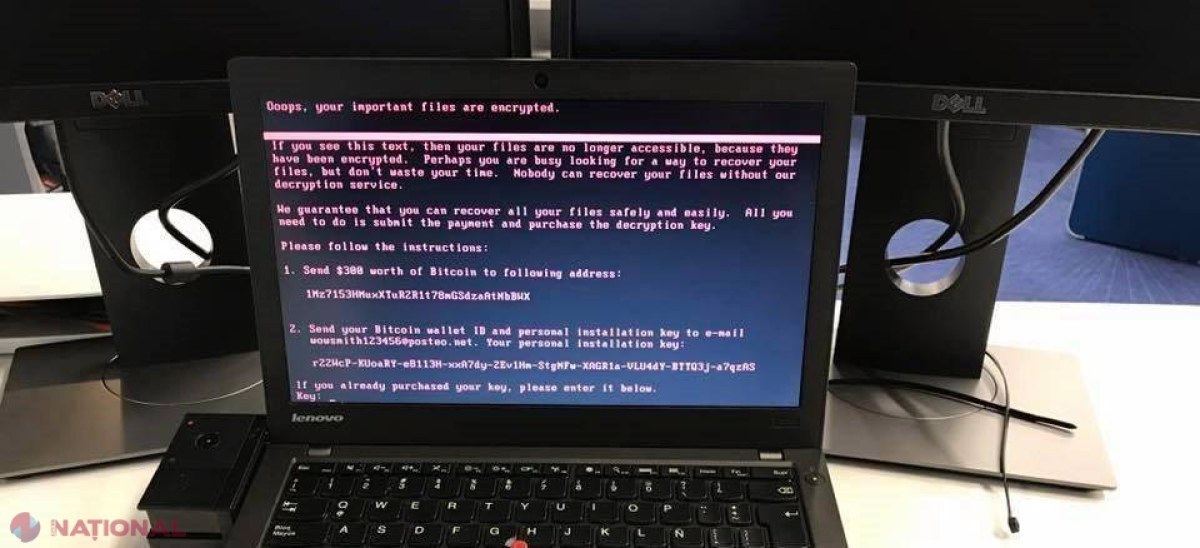
Virusul Petya a afectat în ultimele ore foarte multe bănci din Ucraina, Rusia, Spania, companii petroliere din Rusia, dar și foarte multe alte companii multinaționale, calculatoarele angajaților având datele criptate si mesaje de tip ransomware afișate în ele.
Acest virus este un atac ransomware în plină desfășurare la nivel global, care cauzează blocaje totale și urmează ștergeri masive de date pentru a curăța calculatoarele. Virusul se răspândește rapid în rețeaua globală, începând cu ziua de ieri, iar aplicația malițioasă criptează fișierele calculatorului, capturează ecranul cu o interfață de avertizare și cere o plată de 300 de dolari în moneda Bitcoin pentru deblocarea fișierelor din calculator, singura alternativă fiind ștergerea completă a datelor.
Dacă ecranul computerului devine albastru, se repornește automat calculatorul și simulează o reparare a discului, înseamnă că v-a atacat virusul Petya.
Inspectoratul General al Poliției recomandă cetățenilor să aibă o evidență clară a tuturor datelor deținute și a localizării lor, astfel încât infractorii să nu atace sisteme de a căror existentă acestea să nu știe. De asemenea, este recomandată o copie a datelor nou intrate în companie, inclusiv a informațiilor de pe dispozitivele angajaților, astfel încât recuperarea acestora sa fie mai facilă în eventualitatea unei criptări. Totodată, companiile trebuie să se asigure că datele critice/sensibile sunt stocate și într-o infrastructură fără conexiune la internet și monitorizată permanent.
Pentru a optimiza traficul de rețea și accesul la date, rețeaua trebuie segmentată, acțiune care poate îngreuna munca unui atacator de a ajunge rapid la datele critice ale companiei.
Este recomandabil să nu țineți toate datele într-un singur loc care poate fi accesat de oricine din companie. Angajații trebuie informați în mod constant despre bunele practici în materie de securitate cibernetică. Insistați pe recomandarea de a nu accesa în niciun caz linkuri sau fișiere atașate provenite de la expeditori necunoscuți, modalitatea favorită de atac a infractorilor cibernetici.
Puneți la punct o strategie de comunicare internă capabilă să anunțe rapid angajații când un virus ajunge în rețeaua companiei. Înainte ca un atac să aibă loc, stabiliți împreună cu factorii de decizie din companie dacă plătiți recompensa cerută de atacatori sau dacă vă asumați pierderea datelor și inițiați o investigație. De regulă, atacatorii solicită recompense de mii sau zeci de mii de dolari companiilor pentru a reda utilizatorilor accesul la datele criptate. Faceți o analiză a amenințărilor informatice cu furnizorii pentru a afla ce riscuri de securitate comportă fiecare dispozitiv sau aplicație cumpărate de companie. Instruiți echipele de securitate informatică să realizeze teste de rezistență pentru a găsi din timp eventuale vulnerabilități.
Poliția recomandă cetățenilor :
- folosiți o soluție de securitate informatică (antivirus) actualizată constant și capabilă de scanare activă;
- programați back-up-ul fișierelor - local (pe unul sau mai multe hard disk-uri externe ce nu rămân conectate permanent la PC sau în rețeaua locală), sau folosind un serviciu de stocare cloud;
- evitați vizitarea site-urilor necunoscute, nu accesați link-uri sau fișiere incluse ca atașament la mesaje email cu origine incertă şi nu furnizați informații personale pe chat-uri publice sau forumuri. Uneori, este posibil ca mesaje cu atașamente infectate să fie primite incl de la adrese cunoscute, dacă PC-ul aflat la celălalt capăt a fost compromis, sau adresa email a fost adăugată în mod abuziv la câmpul Expeditor;
- implementați/activați o soluție de blocare a reclamelor şi filtre antispam;
-folosiți un web browser cu suport pentru virtualizare, sau dezactivați complet suportul pentru redarea de conținut Flash
-instruiți angajații privind identificarea tentativelor de inginerie socială şi phishing folosind mesaje email.
De asemenea, administratorii de sistem trebuie să întărească politicile de grup pentru a bloca execuția virusului din locații specifice. Acest lucru poate fi realizat pe Windows Professional sau Windows Server Edition.
 24.03.2025
12:32
12436
Edineț: Cinci ani de închisoare pentru un bărbat care și-a răpit copilul de un an și i-a pus cuțitul la gât atunci când femeia a vrut să-l recupereze
 05.09.2020
17:44
49171
Douăzeci și două de filme moldovenești în cadrul proiectului Filme din Moldova – online (VIDEO)
 18.08.2020
11:57
40784
Un muncitor a căzut în groapa șantierului, la Ciocana
 27.07.2020
17:00
40164
Intenționa să ajungă în Europa, tranzitând ilegal Republica Moldova: Un ucrainean a fost reținut de către polițiștii de frontieră
 10.07.2020
13:51
32608
Profirie Skramtai, un cunoscut dirijor din R. Moldova și fost conducător al Corului „Doina”, s-a stins din viață în Lituania
 10.07.2020
08:30
4944
CA are trei membri noi
 01.07.2020
12:13
2656
Chișinău: Un tânăr l-a lăsat FĂRĂ mașină pe colegul cu care locuia la aceeași gazdă, după ce i-a furat pe ascuns cheile de la automobil
 24.06.2020
11:46
2039
FOTO // INCENDIU la o fermă din Cahul
 23.06.2020
17:30
2059
Peretele unei clădiri s-a prăbușit peste un bărbat, la Vulcănești
 19.06.2020
16:36
2600
Autorul amenințărilor, trimise pe 1 iunie în format electronic la MAI și Președinție, a fost identificat


 16.11.2026
02:16
434
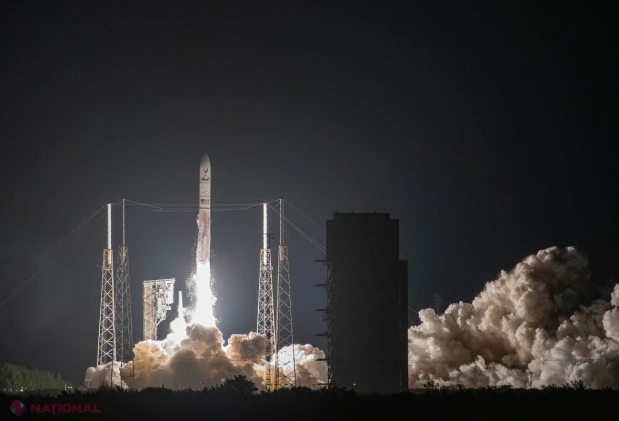
Racheta Vulcan a eșuat în zbor și a distrus 40 de sateliți Amazon
 16.11.2026
01:46
427
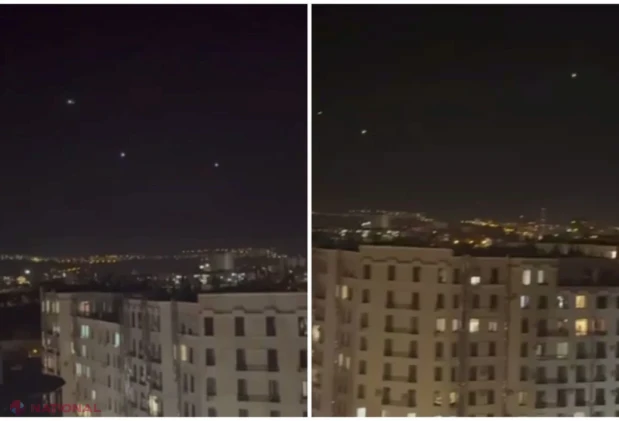
Trei avioane mici, confundate cu drone deasupra Chișinăului. Problemele GPS le-au adus la aterizare în capitală
 16.11.2026
01:41
497
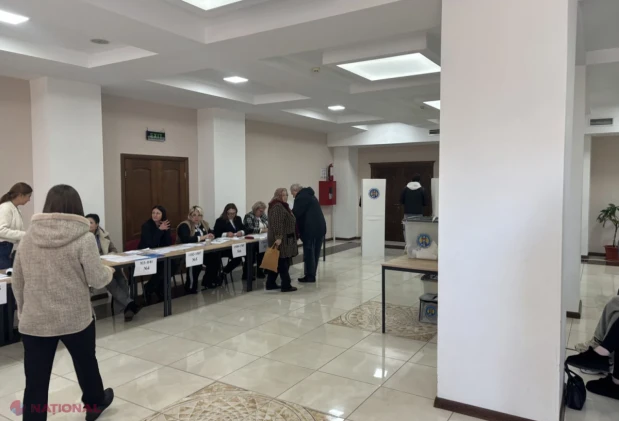
Alegeri în Găgăuzia: Stoianoglo conduce și se va confrunta cu candidatul socialiștilor în turul doi
 16.11.2026
00:22
474
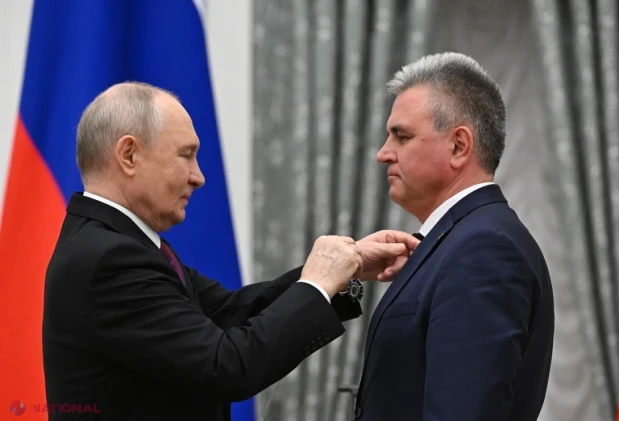
Krasnoselski a revenit în Republica Moldova, unde riscă să nu poată pleca timp de cinci ani
 15.11.2026
22:44
491
Vreme blândă, apoi răcire spre finalul săptămânii: 16–22 noiembrie
 15.11.2026
19:48
763
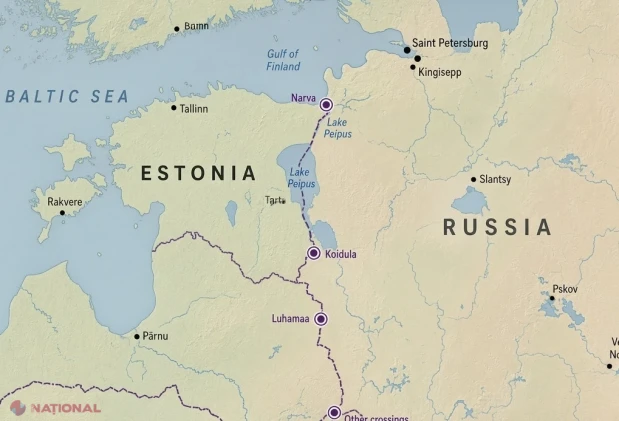
Estonia închide toate punctele de frontieră cu Rusia după tentativa de sabotaj asupra unui producător de drone
 15.11.2026
18:56
663
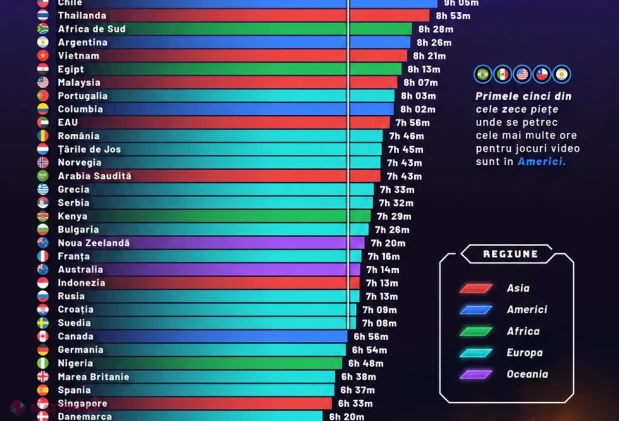
România, pe locul 16 în topul țărilor unde oamenii petrec cel mai mult timp jucându-se
 15.11.2026
18:33
653
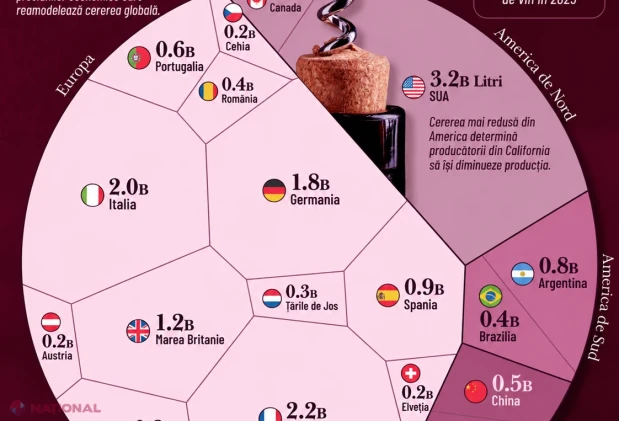
România, pe locul 14 în clasamentul țărilor care consumă cel mai mult vin în 2025
 15.11.2026
18:15
0
Vocea Basarabiei TV a încheiat proiectul „Vocea Basarabiei – Vocea care unește Republica Moldova și România”, finanțat de Departamentul pentru Relația cu Republica Moldova
 15.11.2026
18:09
980
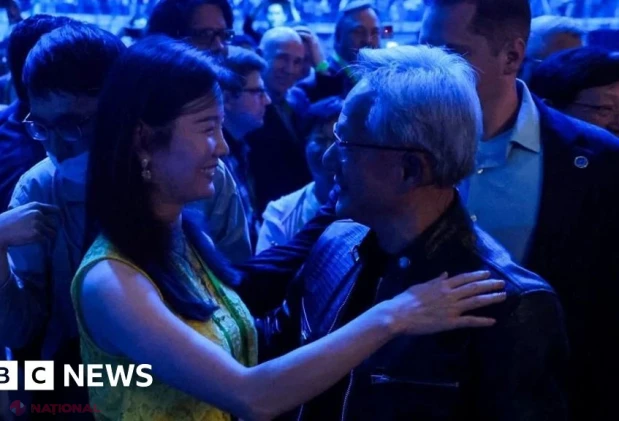
Alice Huang, suspectată de spionaj pentru China și legată de fostul șef Nvidia, a părăsit Megaspeed în 2025
 15.11.2026
17:46
899
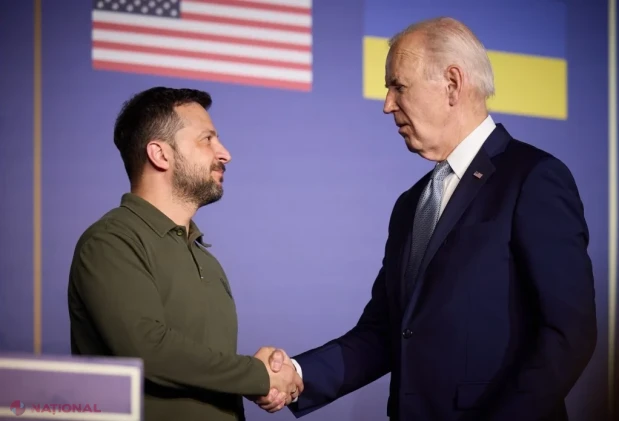
Biden îl descrie pe Zelenski drept nerecunoscător și îl compară pe Putin cu un adolescent
 15.11.2026
16:19
846
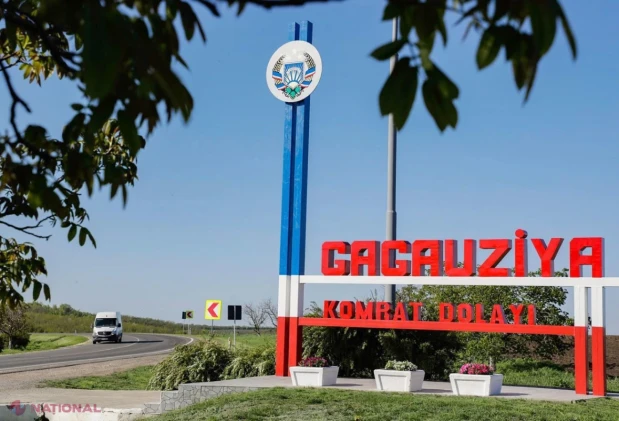
Găgăuzia își alege bașcanul și deputații: Stoianoglo, favorit în sondaje, pierde teren
 15.11.2026
14:20
930
Pentagonul ar putea reduce mai puțin trupele din Europa, iar flancul estic ar urma să fie întărit
 15.11.2026
12:35
731
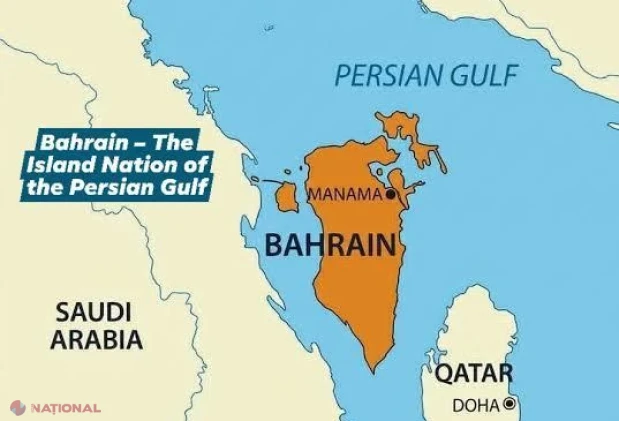
Bahrainul susține că a interceptat atacuri iraniene; Teheranul revendică lovirea unei baze americane
 15.11.2026
12:33
773
Horoscopul zilei 15.11.2026
 15.11.2026
12:17
713
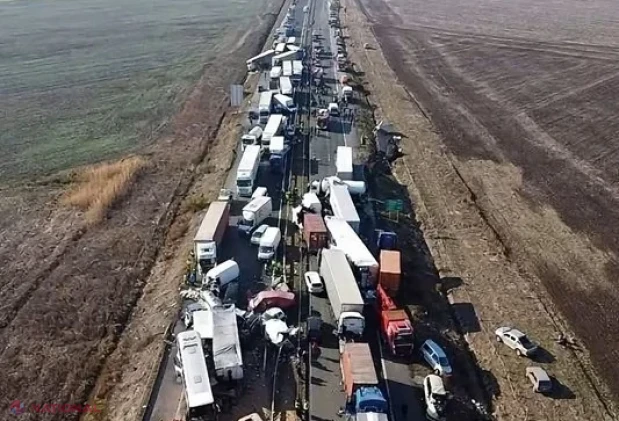
Bilanțul accidentelor în lanț de pe autostrada Trakia a ajuns la 13 morți
 15.11.2026
11:29
893
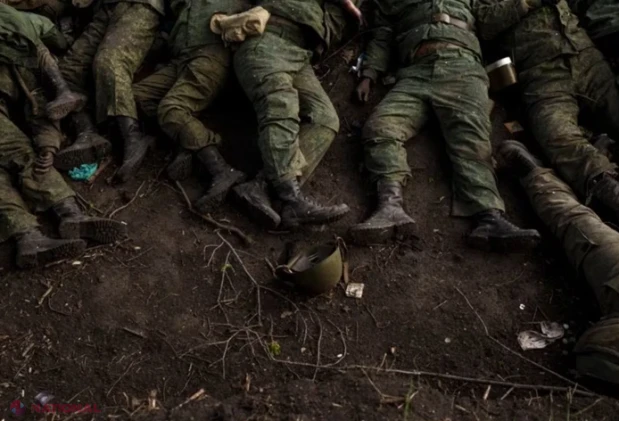
Statul Major ucrainean: Rusia a pierdut peste 1,62 milioane de soldați în Ucraina
 15.11.2026
11:05
654
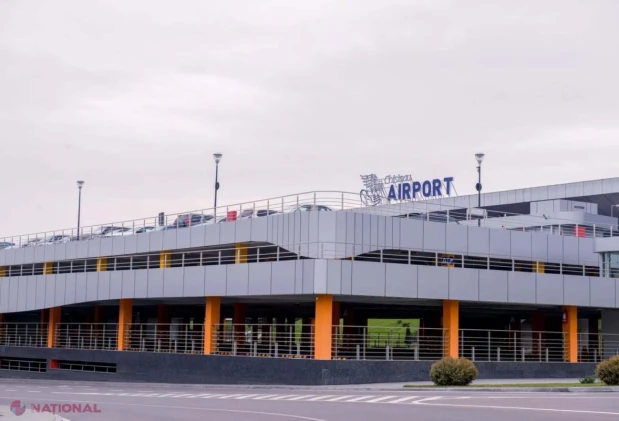
Alarmă falsă de incendiu la Aeroportul din Chișinău: pasagerii și angajații au fost evacuați
 15.11.2026
10:51
782
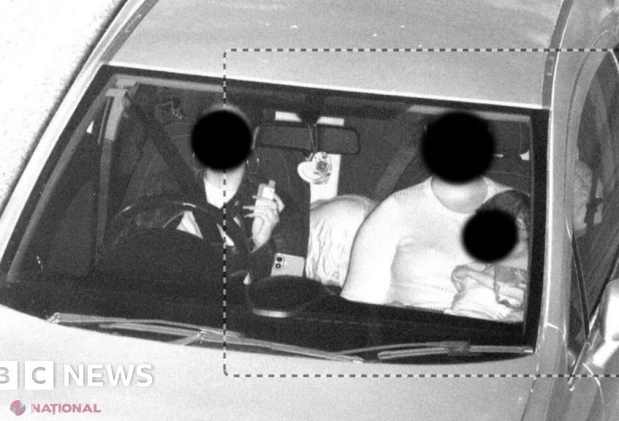
Camerele AI ar putea combate comportamentele periculoase răspândite la volan
 15.11.2026
09:36
1221
Gardienii Revoluției revendică un atac cu drone asupra unei baze americane din Bahrain
 15.11.2026
08:30
837
Starship revine pe Pământ și este prinsă de brațele mecanice ale platformei de lansare
 15.11.2026
06:01
779
Vasile Tofan va participa la Summitul Francofoniei de la Phnom Penh
 15.11.2026
04:17
1154
O defecțiune provocată de trecerea la fibra optică ar fi dus la suspendarea zborurilor în SUA
 15.11.2026
02:26
887
Industriile tradiționale adoptă inteligența artificială: când vechiul întâlnește noul
 14.11.2026
22:20
1129
Vreme schimbătoare în Moldova: prognoza pentru 15–21 noiembrie
 14.11.2026
22:18
1181
Macron avertizează: o pace nedreaptă pentru Ucraina ar pregăti următorul război
 Inapoi

 Igor Dodon anunță în LIMBA RUSĂ că socialiștii BOICOTEAZĂ ședința Parlamentului cu participarea Martei Kos: „Nu vrem să fim figurație”
 FOTO // Generația Aldea-Teodorovici merge mai departe. Doinița îi seamănă bucățică ruptă lui Cristofor
 FOTO // Portretul nevăzut al Ursulei von der Leyen: Cum a ajuns o mamă a șapte copii să ghideze Europa și să susțină parcursul european al R. Moldova
 Demagogie în interesul Kremlinului? Dodon atacă aderarea la UE și acuză guvernarea de „aliniere totală” la sancțiuni, ignorând că Europa achită facturile moldovenilor lăsați în frig de „Gazprom”
 INVESTIGAȚIE // Peste 184.000 de euro, risipite din cauza unei erori la Primăria Bălți. Bălțenii ar putea achita nota de plată pentru un proiect european

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.15
 1 USD
18.23
 1 RON
3.77
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 16.11.2026