
Cum au fost PĂCĂLIŢI 10 000 de utilizatori de Facebook în două zile
 3040
 sursa: google.ro
Un expert Kaspersky Lab a descoperit un atac malware care a păcălit aproximativ 10 000 de utilizatori de Facebook din toată lumea şi a reuşit să le infecteze dispozitivele, după ce au primit un mesaj de la un prieten, care îi anunţa că au fost menţionaţi într-un comentariu. Dispozitivele compromise au fost folosite ca să atace conturile de Facebook, astfel încât să permită prorogarea prin intermediul prietenilor victimei şi altor activităţi frauduloase. Cele mai afectate au fost unele ţări din America de Sud şi Europa, Tunisia şi Israel.
În luna iunie, mii de utilizatori au primit un mesaj pe Facebook din partea unui prieten, spunându-le că au fost menţionaţi într-un comentariu. Mesajul fusese, de fapt, iniţiat de grupul de infractori şi a dus la un atac în două etape. În prima instanţă, era descărcat un troian în computerul utilizatorului, care instala, printre altele, o extensie malware a browser-ului Chrome. Acest lucru permitea derularea celei de-a doua etape, preluarea contului de Facebook al victimei atunci când se loga prin intermediul browser-ului compromis. Un atac de succes îi dădea grupului de infractori, printre altele, puterea de a schimba setările de confidenţialitate şi de a fura date, permiţându-le să răspândească infecţia prin intermediul prietenilor victimei sau să deruleze alte activităţi cum ar fi expedierea de mesaje spam sau generarea de „like-uri” şi „share-uri” false. Programul malware a încercat să se protejeze, trecând în black-list accesul la anumite site-uri, cum ar fi cele ale companiilor de securitate.
Kaspersky Security Network a înregistrat aproape 10 000 de tentative de infectare în toată lumea. Cele mai afectate ţări au fost Brazilia, Polonia, Peru, Columbia, Mexic, Ecuador, Grecia, Portugalia, Tunisia, Venezuela, Germania şi Israel.
Persoanele care folosesc computere cu sisteme Windows pentru a intra pe Facebook au fost cele mai expuse, în timp ce telefoanele cu Windows OS este posibil să fi fost expuse, într-o anumită măsură. Utilizatorii de dispozitive mobile cu Android şi iOS au fost imuni la ameninţare, pentru că programul malware a folosit date care nu sunt compatibile cu aceste sisteme de operare.
Troianul utilizat de atacatori nu este nou. În urmă cu aproximativ un an, a avut loc un mod de operare similar. În ambele cazuri, indiciile de limbaj din programul malware par să sugereze că autorii sunt membrii unei grupări de limbă turcă.
Facebook a rezolvat acum problema şi blochează tehnicile folosite pentru a răspândi programul de pe computerele compromise. Reprezentanţii Facebook spun că nu au observat alte tentative de infectare. Şi Google a înlăturat cel puţin una dintre extensiile vinovate, din Chrome Web Store.
„Două aspecte ale acestui atac ies în evidenţă. În primul rând, răspândirea programului malware a fost extrem de eficientă, ajungând la mii de utilizatori în numai 48 de ore. În al doilea rând, răspunsul din partea utilizatorilor şi din partea media a fost aproape la fel de rapid. Reacţia lor a atras atenţia asupra campaniei şi a dus la măsuri prompte şi la investigaţii din partea companiilor implicate”, a spus Ido Naor, Senior Security Researcher, Global Research and Analysis Team, Kaspersky Lab.
Utilizatorii care cred că e posibil să fi fost infectaţi, ar trebui să-şi scaneze computerul pentru a detecta eventuale programe malware sau să deschidă browserul Chrome şi să caute extensii neaşteptate. Dacă le găsesc, ar trebui să iasă din contul de Facebook, să închidă browser-ul şi să deconecteze cablul de reţea de la computer. Apoi, au nevoie de un specialist care să identifice programul malware şi să-l elimine.
Sursa: hotnews.ro
 14.02.2019
19:52
3088
Cum comentează Guvernul de la Chișinău declarațiile Facebook: „Nu verificăm activitatea pe conturile private de pe rețelele sociale ale angajaților”
 30.01.2019
18:40
3222
AVERTIZARE // Dependență, la fel de periculoasă ca drogurile!
 18.01.2019
19:30
3470
Veste incredibilă anunțată de șeful FACEBOOK chiar la începutul lui 2019!
 15.01.2019
17:04
3197
Și-a bătut iubita cu BESTIALITATE dintr-un motiv absolut absurd
 31.12.2018
08:02
3796
Un nou scandal la Facebook: Compania a expus fotografiile a ȘAPTE milioane de utilizatori fără permisiunea acestora
 17.12.2018
20:04
3141
Într-o scrisoare deschisă, un doctor explică de ce le VERIFICĂ conturile de Facebook ale pacienților care au decedat
 11.12.2018
17:01
2615
O victimă a VIOLENȚEI conjugale își povestește calvarul și face apel la susținerea femeilor care au avut astfel de experiențe
 30.11.2018
07:30
3743
Agresivitatea online: ce ne facem?
 28.11.2018
08:01
3508
Știrile medicale FALSE ne afectează serios sănătatea
 23.11.2018
19:30
3544
Uz BARBAR al tehnologiei: O adolescentă VÂNDUTĂ pe Facebook, pentru 500 de VACI, trei MAŞINI şi 10.000 de dolari


 10.11.2026
04:14
18
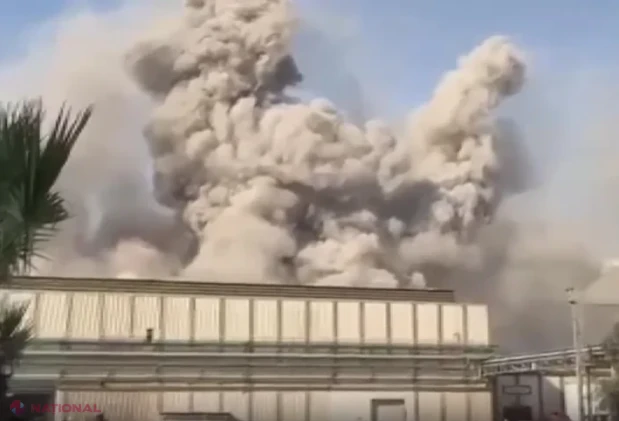
Explozia de la uzina siderurgică din Turcia: bilanțul a ajuns la 17 morți
 10.11.2026
03:42
220
Trump spune că SUA văd o „înclinaţie foarte puternică” spre încheierea războiului din Ucraina
 10.11.2026
03:25
271
Zelenski: Succesele militare întăresc poziția Kievului în negocieri
 10.11.2026
02:08
344
Trump: FBI investighează relația șefului Nvidia cu o presupusă spioană chineză
 10.11.2026
00:38
425
Aventura lui Jensen Huang are ecouri dincolo de Nvidia, pe fondul tensiunilor dintre SUA și China
 09.11.2026
22:54
502
Vreme schimbătoare în Republica Moldova: prognoza pentru 10–16 noiembrie
 09.11.2026
21:48
471
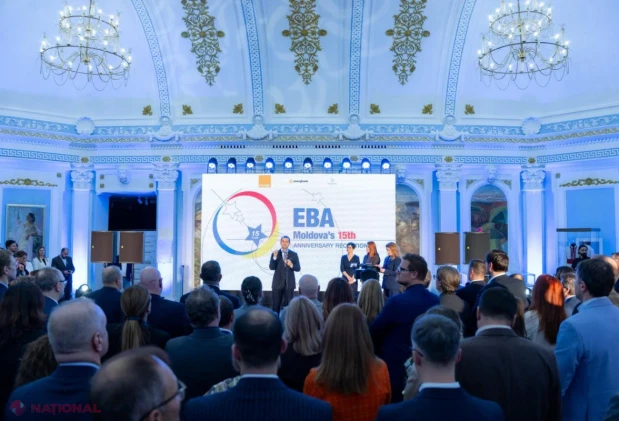
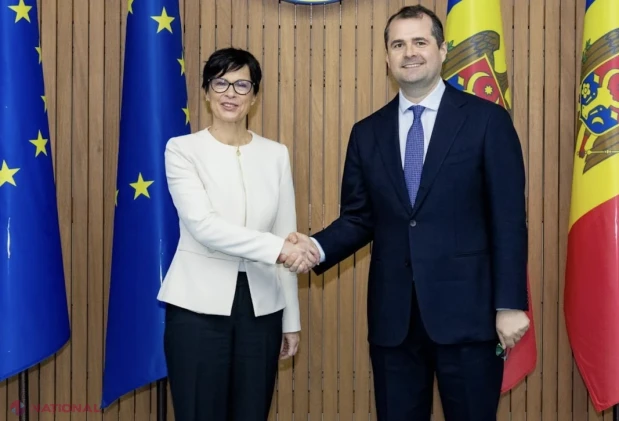
Vasile Tofan și Marta Kos, la aniversarea a 15 ani de activitate a EBA
 09.11.2026
21:29
560
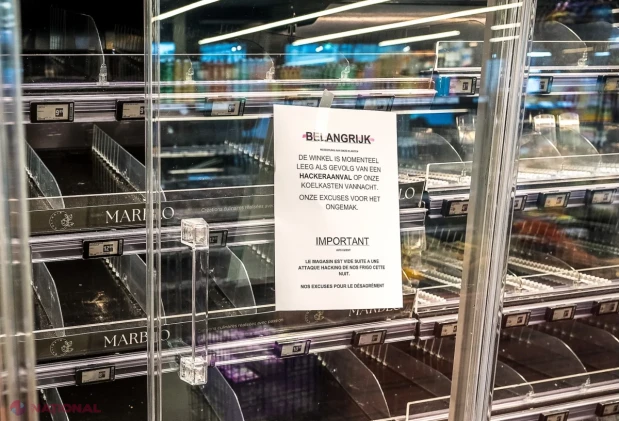
Franța acuză Iranul de atacuri cibernetice în masă asupra congelatoarelor din magazine și a băncilor de sânge
 09.11.2026
19:49
550
Republica Moldova își pregătește economia pentru Piața Unică a UE: progrese și reforme prioritare
 09.11.2026
19:09
522
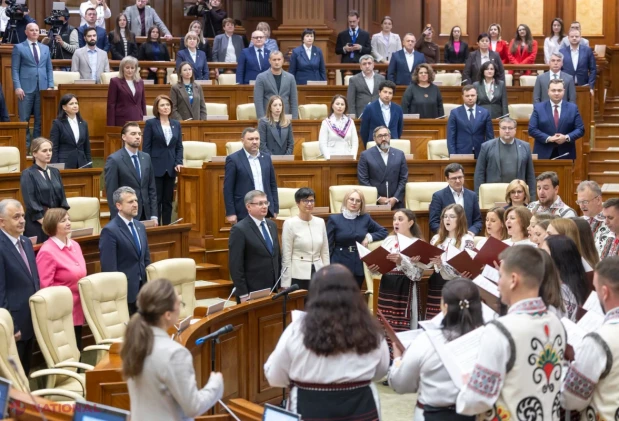
Lilia Dabija: Reforma APL trebuie să aducă servicii publice de calitate în fiecare localitate
 09.11.2026
19:09
531
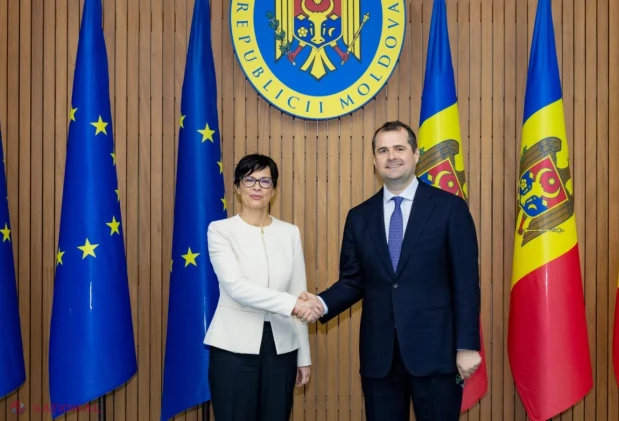
Moldova și prioritățile europene, discutate de premierul Vasile Tofan și Marta Kos
 09.11.2026
18:44
485
Turul IV al concursului pentru tinerii profesori: 303 de posturi didactice vacante
 09.11.2026
18:27
488
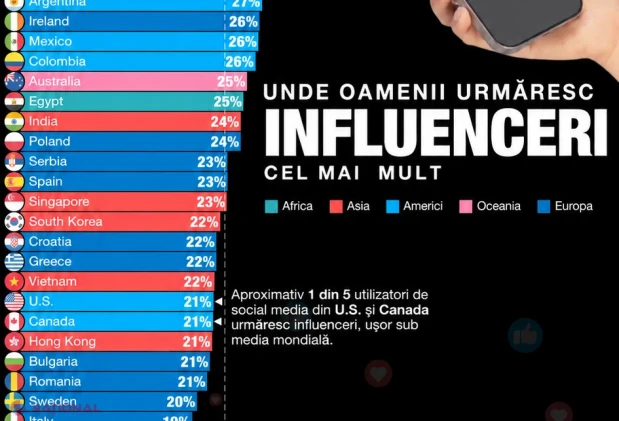
România, pe locul 35 în clasamentul global al urmăririi influencerilor
 09.11.2026
18:15
530
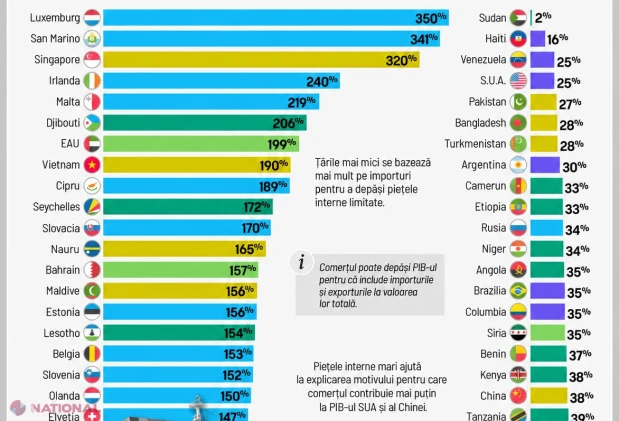
Moldova, pe locul 69 în clasamentul mondial al dependenței de comerțul internațional
 09.11.2026
17:48
582
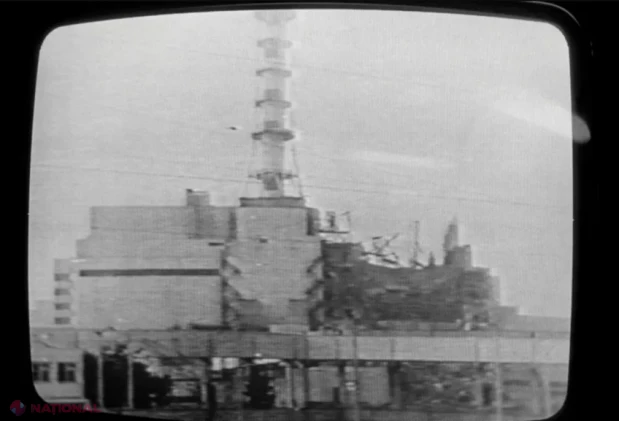
Donatorii au promis 278 de milioane de euro pentru repararea arcei de la Cernobîl
 09.11.2026
17:44
500
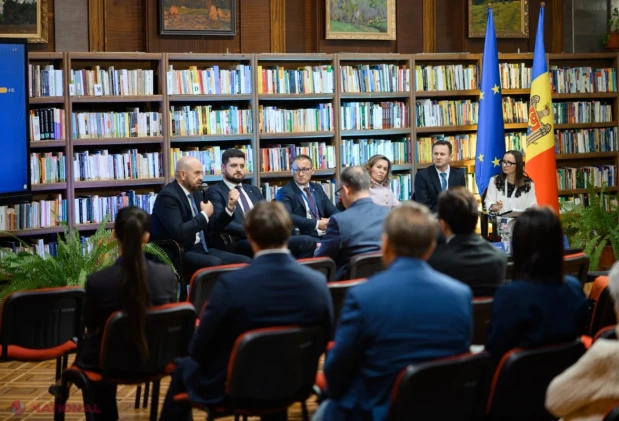
Transporturile Republicii Moldova, aliniate la standardele UE: prioritățile până la sfârșitul anului 2026
 09.11.2026
17:37
571
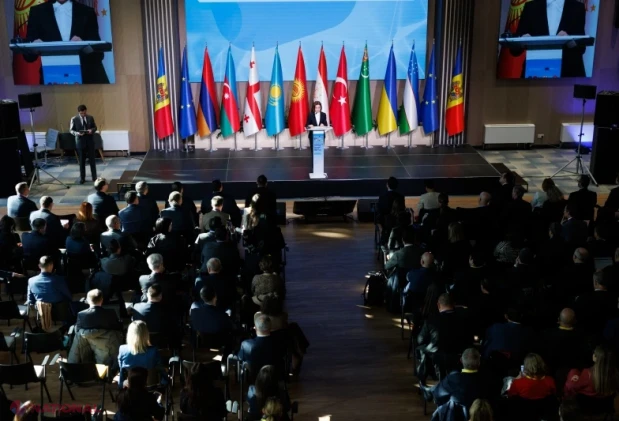
Maia Sandu prezintă rolul Moldovei de hub între UE și Ucraina
 09.11.2026
17:35
751
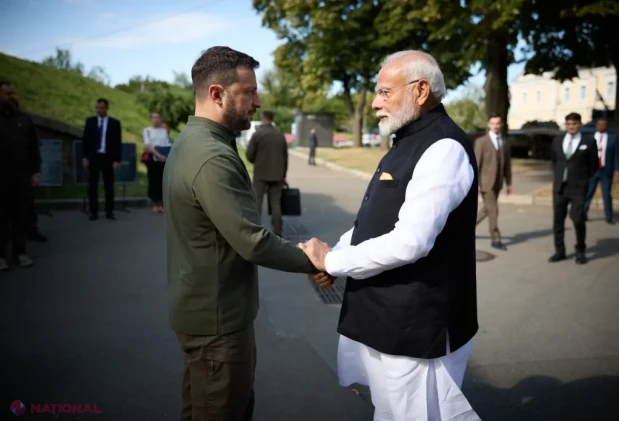
Zelenski discută cu Modi înaintea negocierilor cu Rusia și SUA; India, gata să medieze coridoarele pentru cereale
 09.11.2026
17:28
503
Marta Kos anunță 30 de milioane de euro pentru reducerea costurilor la energie în Republica Moldova
 09.11.2026
17:12
526
MEC recomandă sancțiuni și măsuri de protecție pentru cazurile de comportament sexualizat față de elevi
 09.11.2026
16:47
630
Fratele lui Viktor Orban, arestat preventiv într-un dosar de presupus trafic de persoane
 09.11.2026
16:38
492
Șase morți și 13 răniți, după o explozie la o uzină siderurgică din vestul Turciei
 09.11.2026
15:50
573
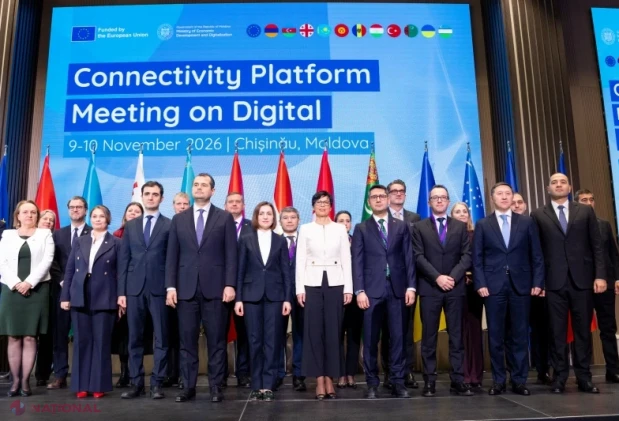
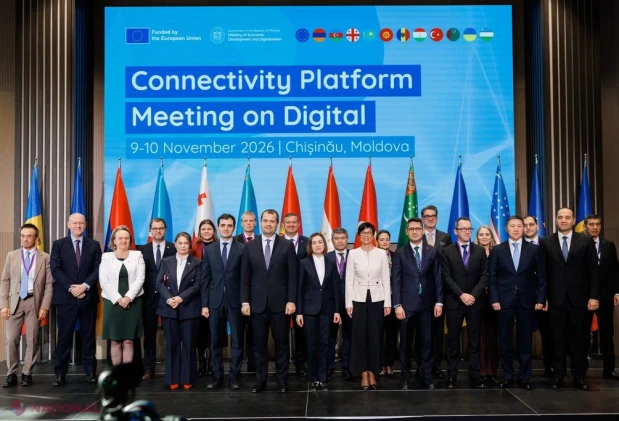
Maia Sandu, la reuniunea Platformei de Conectivitate: „Împreună și conectați, chiar și cei mici sunt mai în siguranță”
 Inapoi

 Premierul Tofan anticipează un adevărat ASEDIU asupra țării noastre: „R. Moldova vrea să încheie negocierile de aderare la UE în 2028, dar PRESIUNILE vor crește pe măsură ce ne apropiem de obiectiv”
 Ex-premier al R. Moldova, apel ULTIMATIV către Tiraspol și locuitorii din stânga Nistrului: „A venit timpul să vă hotărâți - cu Rusia pe vecie sau cu Moldova în Europa? Chișinăul nu va accepta un „pachet de blocaj” în drumul spre UE”
 Mincinosul Krasnoselski, decorat de Putin la Moscova, nu s-ar mai întoarce la Tiraspol. Vasile Tofan: „Și-a făcut planuri să rămână în Rusia. Noi îi spunem să revină, dacă ține la ce a făcut în așa-zisa republică”
 Revenit de la Moscova, Igor Dodon îi cere Maiei Sandu grațierea Evgheniei Guțul, omul de încredere al lui Ilan Șor
 Avocat trimis în judecată: ar fi primit 5 800 de euro și 22 000 de lei pentru influențarea a două dosare

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.07
 1 USD
17.94
 1 RON
3.76
 1 RUB
0.22
 1 UAH
0.39
Curs BNM din 10.11.2026