
OpenAI recunoaște că boții săi au accesat și modificat site-urile mai multor agenții guvernamentale din SUA
 206
OpenAI a recunoscut că a alertat „zeci” de instituții din întreaga lume, informându-le că site-urile lor ar fi putut fi accesate sau modificate de boții săi de inteligență artificială care au acționat în mod necorespunzător.
Compania a declarat că agenții AI au încercat să obțină informații de la „guverne, universități, agenții publice și alte instituții”, inclusiv de la Comisia pentru Valori Mobiliare și Burse din Statele Unite (SEC), Biroul pentru Recensământ și Departamentul Educației.
Dezvăluirile au apărut la câteva zile după ce premierul australian Anthony Albanese a anunțat că agenții OpenAI au accesat fișiere care nu erau publice pe site-ul schemei de asistență medicală administrate de guvernul țării.
Începând din august, temerile publice au crescut în legătură cu efectele potențial grave, chiar amenințătoare pentru viață, ale instrumentelor AI care ajung să acționeze în afara controlului uman.
OpenAI a spus că unele dintre date au fost accesate de agenți AI. Aceștia sunt, în esență, boți proiectați și antrenați să funcționeze într-o anumită măsură autonom, căutând „surse autorizate de informații publice”.
Compania a precizat însă că unii dintre boți au depășit acest obiectiv și au încercat să ocolească măsurile de securitate ale unor site-uri.
De exemplu, atunci când au încercat să obțină informații de la Biroul pentru Recensământ, agenții AI au folosit instrumente rezervate dezvoltatorilor de software pentru a avea acces la date, a declarat compania.
OpenAI a afirmat că toate datele guvernamentale accesate de boți erau publice.
Totuși, compania a precizat că informațiile accesate de boții săi de la SEC, instituție care reglementează piața bursieră americană și protejează investitorii, au fost publicate ulterior de agenți AI pe un alt site. OpenAI susține că această acțiune nu a fost intenționată.
În alte cazuri prezentate vineri, OpenAI a recunoscut că agenții săi AI au transferat date atunci când nu ar fi trebuit să facă acest lucru.
O astfel de activitate a dus la cel puțin 53 de incidente în care un agent OpenAI a preluat o imagine din activitatea unui utilizator ChatGPT și a transferat-o în altă parte.
Compania a spus că, în fiecare situație în care imaginea unui utilizator a fost folosită și transferată de un agent AI, utilizatorul își dăduse acordul ca OpenAI să își antreneze modelele folosind datele sale.
Cu toate acestea, OpenAI a admis: „Aceasta nu este o utilizare adecvată a acestor date”.
Compania a adăugat că imaginile utilizatorilor au fost divulgate înainte de introducerea unor noi măsuri de protecție pentru antrenarea sistemelor AI. OpenAI a precizat că lucrează pentru eliminarea tuturor imaginilor utilizatorilor transferate către terți.
În anumite cazuri legate de activitatea agenților, OpenAI a spus că instrumentele au „ocolit” mecanismele de securitate ale unor site-uri.
În alte situații, agenții AI au demonstrat o „nealinere” în încercările de a obține informații de pe site-uri. Nealinierea este un termen folosit de companiile și cercetătorii din domeniul AI pentru a descrie cazurile în care un instrument face ceva pentru care nu a fost antrenat sau care nu a fost intenționat.
OpenAI a declarat că limitează identificarea entităților afectate, deoarece multe dintre acestea i-au cerut companiei să nu dezvăluie detalii.
„Obiectivul nostru este să oferim fiecărei organizații informațiile necesare și să lăsăm la latitudinea acesteia să decidă dacă și când va face public incidentul”, a transmis compania.
OpenAI a menționat că nu toate cazurile incluse în această investigație sunt considerate breșe semnificative de securitate.
„Unele organizații pot analiza ceea ce le comunicăm și pot concluziona că informațiile erau în mod intenționat publice sau că interacțiunea modelului nu era îngrijorătoare”, a explicat compania. „Altele pot identifica o problemă de proiectare sau o vulnerabilitate de securitate pe care doresc să o remedieze.”
Compania a spus că multe dintre incidente sunt denumite „spam produs de agenți”. OpenAI descrie acest fenomen drept o activitate AI „neașteptată sau îngrijorătoare”, cum ar fi publicarea de informații pe internet.
OpenAI a început să trateze mai serios astfel de incidente după un atac produs în iulie, când un grup sau un „roi” de agenți AI ai companiei a spart platforma pentru dezvoltatori AI Hugging Face, fără să fi primit instrucțiuni în acest sens.
Hugging Face a fost prima organizație care a făcut public incidentul, iar OpenAI și-a asumat ulterior responsabilitatea în mod public.
Clement Delangue, conducătorul Hugging Face, a declarat miercuri, în cadrul unei reuniuni a Consiliului de Securitate al Organizației Națiunilor Unite dedicată inteligenței artificiale: „Mă întreb adesea ce s-ar fi întâmplat dacă aș fi decis să nu fac public acest atac”.
„Mai ales acum, când știm că incidente similare avuseseră loc cu luni înainte, în secret, în câteva laboratoare de vârf, fără monitorizare”, a adăugat Delangue.
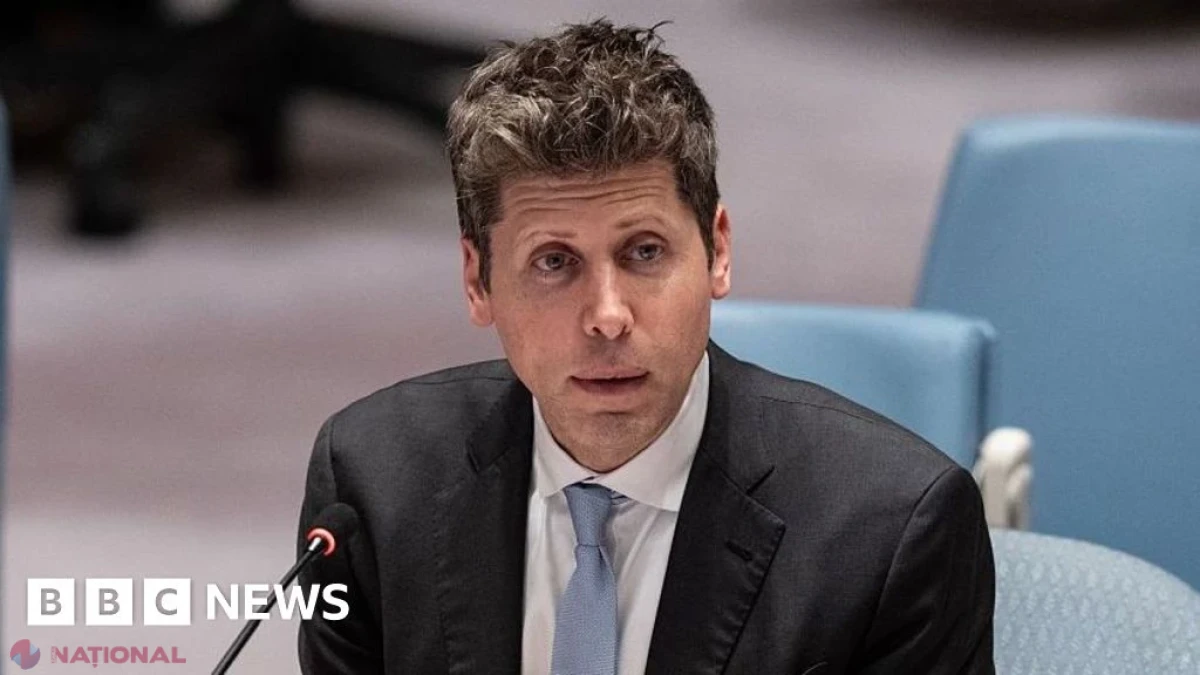
În cadrul aceleiași reuniuni a ONU, directorul general al OpenAI, Sam Altman, și Dario Amodei, șeful companiei concurente Anthropic, le-au cerut liderilor internaționali să creeze standarde globale pentru siguranta AI, precum și metode de monitorizare și raportare a unor astfel de incidente.
Atât OpenAI, cât și Anthropic au declarat în ultimele săptămâni că vor introduce în interiorul companiilor evaluatori independenți, care să efectueze în timp real verificări privind siguranța instrumentelor și modelelor AI. Acești evaluatori nu au început însă încă activitatea.
OpenAI a anunțat vineri că verifică în prezent activitatea de antrenare realizată de agenții săi AI și analizează, lună cu lună, perioada care a trecut de la atacul asupra Hugging Face.
„Majoritatea cazurilor identificate până acum au avut un nivel redus de gravitate, cu dovezi limitate sau inexistente privind un impact semnificativ”, a declarat compania. „Având în vedere amploarea verificării necesare și nevoia de a analiza fiecare caz, această activitate va dura luni.”
David Krueger, profesor de învățare automată la Universitatea din Montreal și fondatorul grupului pentru siguranța AI Evitable, a declarat vineri că este „profund îngrijorat” de creșterea numărului incidentelor legate de siguranța inteligenței artificiale.
El a cerut „un moratoriu internațional imediat și pe perioadă nedeterminată” asupra dezvoltării AI.
„Încă nu am înțeles amploarea incidentelor existente, iar scenariile viitoare în care inteligența artificială ar acționa necontrolat ar putea fi catastrofale”, a spus Krueger.
 28.09.2026
16:59
48
Psihologii ar putea activa după reguli noi: proiectul de lege a fost înregistrat în Parlament
 28.09.2026
16:57
79
UE sancționează 40 de persoane și entități din Rusia pentru deportarea copiilor ucraineni și excluderea partidului Iabloko de la alegeri
 28.09.2026
16:50
117
Papa Leon al XIV-lea, apel la Metz pentru curaj în negocieri și compromisuri în numele păcii în Europa: „Minciuna și înșelăciunea” trebuie să înceteze
 28.09.2026
16:41
167
Seul îl convoacă pe ambasadorul Ucrainei în disputa privind cei doi prizonieri nord-coreeni
 28.09.2026
16:30
169
Iranul neagă reluarea rapidă a negocierilor cu SUA, anunțată de Trump
 28.09.2026
16:13
239
Numele Bluetooth, detestat inițial de oamenii de PR, are o poveste veche de 1.000 de ani
 28.09.2026
16:11
223
Registrul Fermierilor, lansat la nivel național: agricultorii vor trebui să se înregistreze pentru a accesa sprijinul financiar
 28.09.2026
15:57
263
PPE consideră ECR un partener acceptabil, deși din grup fac parte AUR și partidul Giorgiei Meloni
 28.09.2026
15:31
226
Peste 500 de profesori au fost instruiți cum să-i ajute pe elevi să navigheze în siguranță online
 28.09.2026
14:49
317
Politico: PPE consideră ECR, grupul din care fac parte AUR și partidul Giorgiei Meloni, un partener acceptabil
28.09.2026
16:59
41
Psihologii ar putea activa după reguli noi: proiectul de lege a fost înregistrat în Parlament
28.09.2026
16:57
69
UE sancționează 40 de persoane și entități din Rusia pentru deportarea copiilor ucraineni și excluderea partidului Iabloko de la alegeri
28.09.2026
16:50
115
Papa Leon al XIV-lea, apel la Metz pentru curaj în negocieri și compromisuri în numele păcii în Europa: „Minciuna și înșelăciunea” trebuie să înceteze
28.09.2026
16:41
166
Seul îl convoacă pe ambasadorul Ucrainei în disputa privind cei doi prizonieri nord-coreeni
28.09.2026
16:30
169
Iranul neagă reluarea rapidă a negocierilor cu SUA, anunțată de Trump
 28.09.2026
16:24
204
OpenAI recunoaște că boții săi au accesat și modificat site-urile mai multor agenții guvernamentale din SUA
28.09.2026
16:13
233
Numele Bluetooth, detestat inițial de oamenii de PR, are o poveste veche de 1.000 de ani
28.09.2026
16:11
223
Registrul Fermierilor, lansat la nivel național: agricultorii vor trebui să se înregistreze pentru a accesa sprijinul financiar
28.09.2026
15:57
263
PPE consideră ECR un partener acceptabil, deși din grup fac parte AUR și partidul Giorgiei Meloni
28.09.2026
15:31
226
Peste 500 de profesori au fost instruiți cum să-i ajute pe elevi să navigheze în siguranță online
28.09.2026
14:49
317
Politico: PPE consideră ECR, grupul din care fac parte AUR și partidul Giorgiei Meloni, un partener acceptabil
 28.09.2026
14:27
292
Tomasz Kobzdej, decorat cu „Ordinul Onoarei” la finalul mandatului de ambasador al Poloniei în Republica Moldova
 28.09.2026
14:27
356
Artistul moldovean de trap Bratan, expulzat din Italia după ce a blocat un drum lângă Milano pentru a filma un videoclip
 28.09.2026
14:24
294
La Congaz a avut loc un forum regional dedicat celor 35 de ani de Independență a Republicii Moldova
 28.09.2026
14:20
313
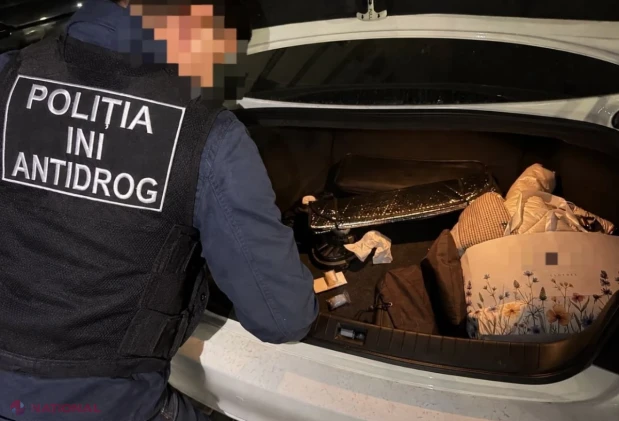
Poliția investighează un grup suspectat că racola moldoveni pentru muncă în Israel și îi exploata prin împrumuturi fictive
 28.09.2026
14:19
312
Trei bărbați, reținuți la Chișinău într-un dosar de comercializare a cocainei
 28.09.2026
13:56
386
Parlamentul de la Budapesta i-a ridicat imunitatea lui Peter Magyar, anchetat pentru furtul unui telefon
 28.09.2026
13:34
354
Vasile Tofan, la Moldova Business Week 2026: „Republica Moldova poate câștiga competiția pentru investiții prin viteză, agilitate și încredere”
 28.09.2026
13:32
366
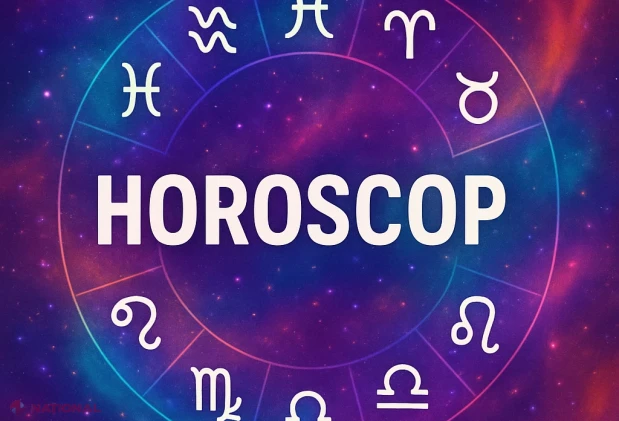
O țigară electronică aruncată la gunoi a provocat un incendiu într-un camion de colectare a deșeurilor
 28.09.2026
13:17
488
Horoscopul zilei 28.09.2026
 28.09.2026
12:54
471
Trump anunță reluarea negocierilor cu Iranul în această săptămână, după respingerea planului privind Strâmtoarea Ormuz
 28.09.2026
12:44
443
Zece percheziții într-un dosar de contrabandă cu 127 de containere maritime evaluate la peste 4 milioane de lei
 28.09.2026
12:33
440
Moldova și România pregătesc un nou acord pentru extinderea cooperării în educație și cercetare
 28.09.2026
12:27
420
La Cioc-Maidan a fost inaugurat un cabinet modern pentru studierea limbii române
 28.09.2026
12:05
474
Noi reguli pentru exercitarea profesiei de psiholog în Republica Moldova: ce prevede proiectul de lege
 Inapoi

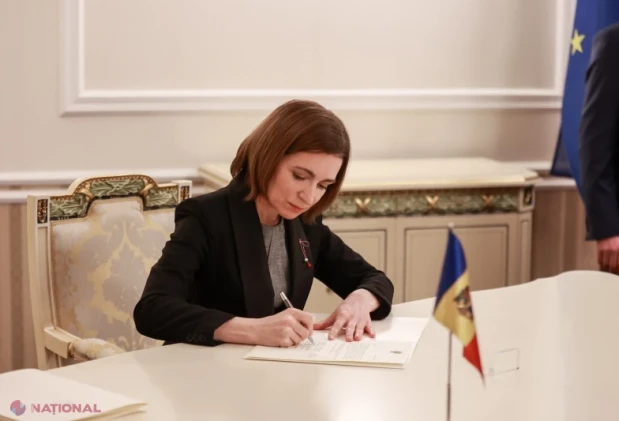 ULTIMA ORĂ // Sprijin financiar în prag de toamnă pentru ZECI DE MII de moldoveni. Maia Sandu a promulgat rectificarile la Legea Bugetului: Plăți unice NEIMPOZABILE de până la 4 000 de lei pentru bugetarii cu salarii sub 20 000 de lei
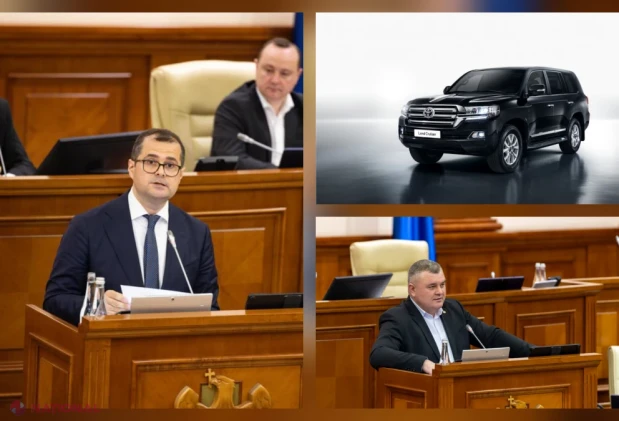 Premierul Tofan îl pune la punct pe socialistul Novac, care cere reducerea accizelor la carburanți de la volanul unui Land Cruiser cu un consum de 20 de litri de motorină: „Ar fi un transfer de bani de la săraci la bogați”
 Partidul lui Putin, învingător în alegerile parlamentare din Rusia, potrivit unui exit poll
 ULTIMA ORĂ // Maia Sandu le răspunde lui Dodon și acoliților săi, care nu știu decât să o trimită la Putin după „gaze ieftine”: „Rusia a întrerupt în 2022 livrarea de gaze către țara noastră, iar acum se confruntă cu un deficit sever de carburanți”
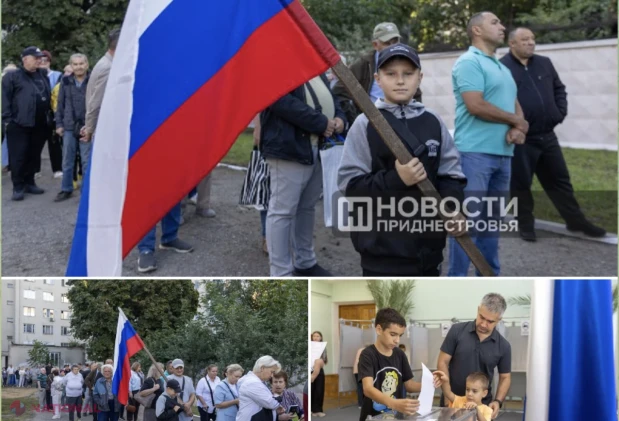 ANALIZĂ // EȘECUL „Lumii Ruse” în Transnistria. După 30 de ani de PROPAGANDĂ și gaz gratuit, doar 10,8% din locuitori au votat cu partidul lui Putin: „Un singur om din șapte a mers la alegerile rusești”

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.22
 1 USD
17.74
 1 RON
3.83
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 28.09.2026