
Hackerii ruși atacă emailurile experților nucleari și ale contractorilor din apărare din SUA într-o amplă campanie de spionaj cibernetic
 1011

Un grup de hackeri ruşi a petrecut ultimul an vizând oameni de ştiinţă americani din domeniul nuclear, contractori din industria apărării şi angajaţi ai guvernului SUA, în cadrul unei campanii de spionaj cibernetic, potrivit experţilor din sectorul privat şi avertismentelor agenţiilor de spionaj, făcute publice joi.
Ţintele alese sugerează un interes deosebit pentru tehnologia fuziunii nucleare şi pentru obţinerea de informaţii care ar putea sprijini eforturile de război ale Kremlinului în conflictul din Ucraina.
Firma americană de securitate a e-mailurilor Proofpoint, care a investigat o parte din aceste activităţi, a precizat că hackerii au atacat serverele de e-mail utilizate de „instalaţiile nucleare şi baza industrială de apărare” din SUA. Hackerii „vizau entităţi şi utilizatori interesaţi de fuziunea nucleară”, a explicat expertul Proofpoint Greg Lesnewich. El a adăugat că, foarte probabil, scopul era „să vadă ce progrese au făcut omologii (Rusiei) din acest domeniu”.
Avertismentul emis în comun de agenţiile de spionaj şi securitate din SUA şi de peste o duzină de aliaţi descrie o campanie de spionaj rusă „în curs de desfăşurare”, în care tehnicile de hacking sunt testate mai întâi pe Ucraina înainte de a fi folosite împotriva ţărilor NATO. Prin acest avertisment, SUA şi partenerii lor pot evalua mai bine pagubele şi pot determina ce tip de informaţii au reuşit agenţii ruşi să colecteze.
O VULNERABILITATE DE SOFTWARE RARĂ
Atacatorii au exploatat o vulnerabilitate de software neobişnuit de rară. Este suficient ca ţinta să utilizeze un sistem de e-mail vulnerabil şi să deschidă mesajul, fără a fi necesar să dea clic pe vreun link. Conform avertismentului federal, această vulnerabilitate poate fura până la trei luni de corespondenţă electronică a victimei, împreună cu întregul director de e-mail al unei organizaţii.
Guverne federale şi locale, forţe de ordine, precum şi sectoarele apărării, educaţiei şi energiei au fost vizate de această activitate cibernetică, au precizat SUA şi aliaţii lor, fără a oferi detalii suplimentare despre instituţiile afectate.
„Autorul atacului spera probabil să obţină informaţii strategice privind informaţiile militare occidentale, logistica şi deciziile politice”, a declarat Sherrod DeGrippo, vicepreşedinte al departamentului de informaţii privind ameninţările din cadrul diviziei Unit 42 a firmei de securitate cibernetică Palo Alto Networks, implicată de asemenea în monitorizarea acestei campanii.
TESTARE PE UCRAINENI
Activitatea descrisă indică o „tendinţă crescândă în rândul grupurilor ruseşti care se ocupă de ameninţări cibernetice de a viza mai întâi utilizatorii ucraineni – atât ca ţintă prioritară, cât şi ca banc de testare pentru tehnici cibernetice maliţioase înainte de o desfăşurare globală mai amplă”, se arată în alerta guvernamentală. „Pe baza succesului acestei campanii şi al celor anterioare, este foarte probabil ca grupul (rus) să continue să vizeze” sistemele de e-mail folosite de organizaţiile occidentale.
„Este deosebit de îngrijorător faptul că aceşti infractori şi-au testat metodele pe victime din Ucraina, înainte de a viza membrii NATO”, a declarat ministrul britanic al securităţii, Dan Jarvis, într-un comunicat.
Caracterul detaliat al avertismentului, care include informaţii nepublicate până acum de companiile de securitate cibernetică, indică o colectare amplă de date despre acest grup de spionaj rus de către serviciile de informaţii ale SUA şi ale aliaţilor lor.
ARESTARE ÎN THAILANDA
Pe urmele hackerilor au pornit şi autorităţile de aplicare a legii. În noiembrie, autorităţile thailandeze au arestat un presupus membru al grupului, un cetăţean rus de aproximativ 30 de ani, care a fost extrădat ulterior şi a compărut luna trecută pentru prima dată în faţa unei instanţe din Boston.
După o perioadă de acalmie imediat după invazia pe scară largă a Rusiei în Ucraina, în 2022, „am observat, probabil în ultimul an sau cam aşa, o intensificare a atacurilor (cibernetice ruseşti) îndreptate împotriva Statelor Unite”, a afirmat Brett Leatherman, director adjunct al diviziei cibernetice a FBI.
Departamentul Energiei, care supraveghează mai multe laboratoare de cercetare axate pe energia nucleară, nu a răspuns la solicitarea de comentarii referitoare la concluziile Proofpoint. FBI şi Agenţia Naţională de Securitate au precizat că oficialii nu erau disponibili imediat pentru interviuri privind avizul federal. Ambasada Rusiei la Washington, DC, nu a răspuns nici ea la cererea de comentarii.
 20.11.2026
16:05
97
AND evaluează pregătirile pentru iarna 2026–2027: Bolea cere gestionarea responsabilă a resurselor și echipamente pentru drumari
 20.11.2026
15:57
132
Franța cere o reuniune de urgență a ONU după atacul asupra Kievului; Zelenski spune că summitul Putin-Xi-Trump a eșuat
 20.11.2026
15:55
180
Planul MEC vizează rezultate mai bune la lectură, matematică și științe
 20.11.2026
15:47
207
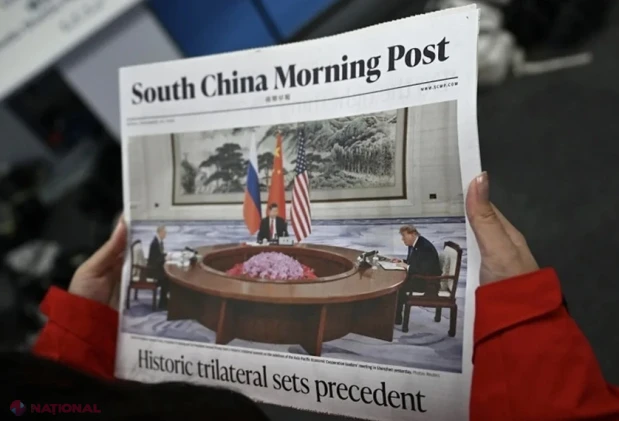
Presa chineză îl prezintă pe Xi drept arhitect al summitului cu Trump și Putin
 20.11.2026
15:43
258
Deputată britanică susține că Grok a fost conceput pentru a genera imagini sexualizate
 20.11.2026
15:29
222
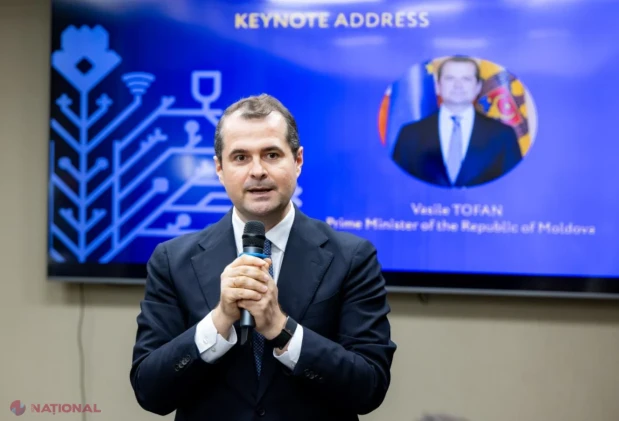
Vasile Tofan, în dialog cu jurnaliști europeni: Moldova are lecții de oferit în apărarea democrației
 20.11.2026
15:14
295
S.A. „Cartuș” organizează concurs pentru funcția de director general
 20.11.2026
15:07
273
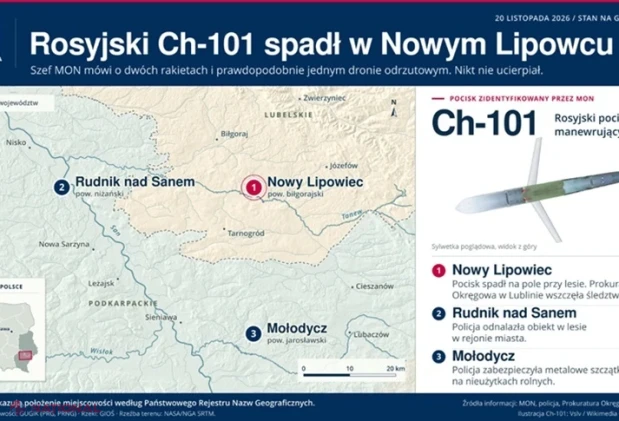
Trei obiecte zburătoare au căzut în sud-estul Poloniei; nu s-au înregistrat răniți
 20.11.2026
14:21
326
Studiu amplu va evalua efectele interdicției rețelelor sociale pentru cei sub 16 ani
 20.11.2026
13:18
329
Jamie Miller, interpretul piesei „Babydoll”, lansează un cover după un clasic de Crăciun
 20.11.2026
13:13
389
Comisia juridică a aprobat regulamentul de selectare a candidaților pentru CEC
20.11.2026
16:05
89
AND evaluează pregătirile pentru iarna 2026–2027: Bolea cere gestionarea responsabilă a resurselor și echipamente pentru drumari
20.11.2026
15:57
127
Franța cere o reuniune de urgență a ONU după atacul asupra Kievului; Zelenski spune că summitul Putin-Xi-Trump a eșuat
20.11.2026
15:55
177
Planul MEC vizează rezultate mai bune la lectură, matematică și științe
20.11.2026
15:47
200
Presa chineză îl prezintă pe Xi drept arhitect al summitului cu Trump și Putin
20.11.2026
15:43
255
Deputată britanică susține că Grok a fost conceput pentru a genera imagini sexualizate
20.11.2026
15:29
219
Vasile Tofan, în dialog cu jurnaliști europeni: Moldova are lecții de oferit în apărarea democrației
20.11.2026
15:14
295
S.A. „Cartuș” organizează concurs pentru funcția de director general
20.11.2026
15:07
271
Trei obiecte zburătoare au căzut în sud-estul Poloniei; nu s-au înregistrat răniți
20.11.2026
14:21
325
Studiu amplu va evalua efectele interdicției rețelelor sociale pentru cei sub 16 ani
20.11.2026
13:18
328
Jamie Miller, interpretul piesei „Babydoll”, lansează un cover după un clasic de Crăciun
20.11.2026
13:13
388
Comisia juridică a aprobat regulamentul de selectare a candidaților pentru CEC
 20.11.2026
12:56
396
Casa Albă îl înlătură pe șeful securității cibernetice după o serie de întreruperi tehnice
 20.11.2026
12:47
414
Obiect zburător prăbușit în estul Poloniei: experții verifică dacă este rachetă sau dronă
 20.11.2026
12:18
389
Principalele decizii ale Parlamentului în ședința plenară din 19 noiembrie 2026
 20.11.2026
12:07
661
Pas DECISIV în negocierile de aderare la UE: Chișinăul a primit invitația oficială pentru clusterele 4 și 5
 20.11.2026
12:02
507
Horoscopul zilei 20.11.2026
 20.11.2026
12:01
413
Parlamentul susține în prima lectură acordul de cooperare tehnico-militară cu Ucraina
 20.11.2026
12:01
417
Parlamentul a adoptat două hotărâri după audierea rapoartelor Curții de Conturi pentru 2024 și 2025
 20.11.2026
11:44
416
Studenții au aflat cum pot începe o carieră în serviciul public la MDED
 20.11.2026
11:38
385
Uliana Bădărău, desemnată vicepreședintă a Curții de Conturi
 20.11.2026
11:36
350
Expertizele Laboratorului Vamal ar putea fi recunoscute ca probe în instanță
 20.11.2026
10:56
423
Cei șapte copii intoxicați cu insecticid veterinar sunt în afara pericolului
 20.11.2026
10:15
495
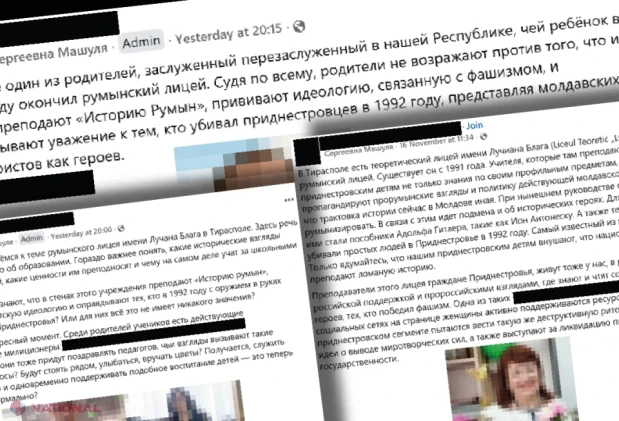
Părinți și profesori din școlile cu predare în ROMÂNĂ din stânga Nistrului, hărțuiți online: „Te simți supravegheat pentru alegerea școlii”
 20.11.2026
09:38
507
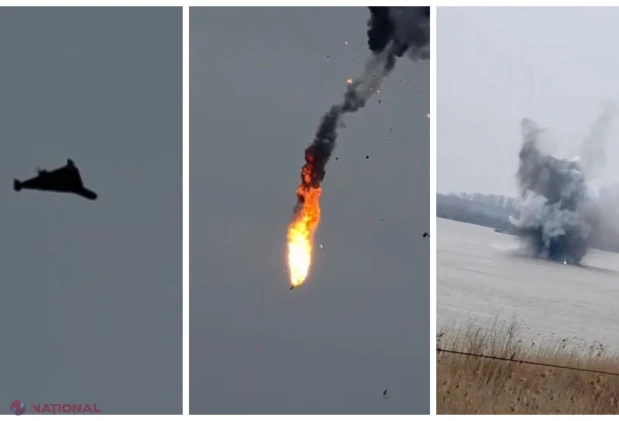
Radev: Bulgaria nu poate doborî dronele din Marea Neagră din cauza limitărilor tehnice
 20.11.2026
08:56
562
Trei morți la Kiev după atacurile rusești asupra Ucrainei
 Inapoi

 Cutremur puternic în Vrancea, resimțit și în R. Moldova, inclusiv la Chișinău
 Ungaria a confiscat 19,5 milioane de dolari, găsiți îngropați în păduri și ascunși în diverse locuri
 INVESTIGAȚIE, VIDEO // Discurs pentru proletariat, proprietăți de LUX lângă Kremlin: Averea de MILIOANE a familiei candidatului Fiodor Gagauz
 Dosar de CORUPȚIE la vârful Sindicatelor: Igor Zubcu, prins în flagrant în timp ce primea a doua tranșă dintr-o mită de 4 000 de dolari
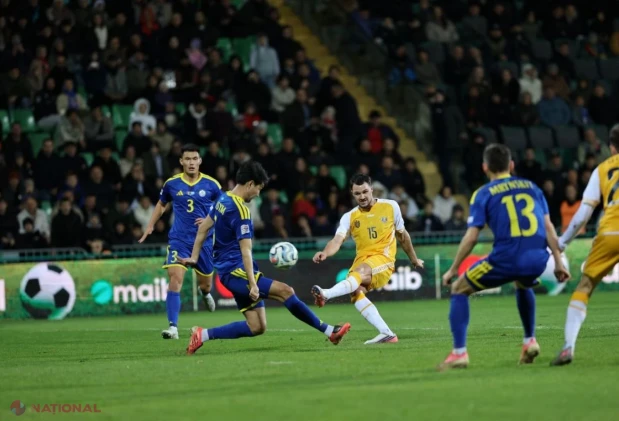 Eurogol și dublă de trei puncte: Petru Popescu a îngenuncheat Kazahstanul pe stadionul „Zimbru”, iar Moldova e cu un pas mai aproape de locul secund în Liga Națiunilor

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.13
 1 USD
18.31
 1 RON
3.77
 1 RUB
0.22
 1 UAH
0.41
Curs BNM din 20.11.2026