
GitHub, atac cibernetic de amploare: date furate din aproape 4.000 de depozite interne de cod
 1026
GitHub, platforma populară pentru dezvoltatori deținută de Microsoft, a confirmat că a fost victima unui atac cibernetic, în urma căruia atacatorii au sustras date din aproximativ 3.800 de depozite interne de cod.
Compania, considerată un gigant în găzduirea și partajarea codului, a anunțat într-o serie de mesaje pe X că nu are „nicio dovadă de impact asupra informațiilor clienților stocate în afara depozitelor interne GitHub”, dar a subliniat că investigația este în desfășurare. GitHub a explicat că a „detectat și izolat compromiterea unui dispozitiv al unui angajat, care implica o extensie VS Code infectată”, referindu-se la un plugin pentru Visual Studio Code, un editor de cod foarte folosit de programatori.
Tot mai des, hackerii vizează proiecte open-source populare, inclusiv extensii de programare, cu scopul de a compromite computerele dezvoltatorilor și proiectele la care aceștia lucrează. Atacând astfel de proiecte populare, atacatorii obțin acces simultan la un număr foarte mare de dispozitive. Impactul atacurilor lor este, prin urmare, amplificat.
GitHub nu a dezvăluit numele extensiei compromise.
Potrivit unor relatări din domeniul securității cibernetice, un grup de hackeri numit TeamPCP și-ar fi asumat responsabilitatea pentru compromiterea GitHub și ar oferi datele furate spre vânzare pe un forum de criminalitate informatică.
GitHub nu a răspuns imediat solicitărilor de comentarii privind acest incident. De asemenea, nu a precizat dacă a primit sau nu vreun mesaj din partea hackerilor, cum ar fi o eventuală cerere de răscumpărare.
TeamPCP și-a mai atribuit anterior responsabilitatea pentru un atac care a vizat Comisia Europeană și a dus la furtul a peste 90 de gigaocteți de date din spațiul de stocare în cloud al brațului executiv al UE. În acel caz, hackerii au obținut cheia de acces la cloud a Comisiei Europene în urma unei breșe anterioare la Trivy, un instrument de scanare a vulnerabilităților, împingând malware de tip info-stealer către utilizatorii din aval ai Trivy.
Intr-un incident separat, dar de natură similară, OpenAI a fost de asemenea ținta unui atac. Hackerii au compromis Tanstack, o platformă folosită de dezvoltatorii web, și au distribuit actualizări care conțineau malware. Acest cod malițios le-a permis să fure parole și jetoane de autentificare de la utilizatori.
 21.11.2026
15:03
271
Putin îi îndeamnă pe ucraineni să se alăture Rusiei și afirmă că Occidentul urmărește propriul interes
 21.11.2026
14:09
305
Centrul de Consiliere Agricolă deschide un oficiu la Cahul și își extinde rețeaua în sud
 21.11.2026
13:16
324
Von der Leyen condamnă tentativa de asasinat asupra rapperului Kyivstone și acuză serviciile ruse
 21.11.2026
12:32
365
Incidente în apropiere de Ormuz: două petroliere, lovite de proiectile
 21.11.2026
12:08
367
30 de liceeni au descoperit prin joc cum pot deveni cetățeni activi
 21.11.2026
11:51
468
Horoscopul zilei 21.11.2026
 21.11.2026
10:48
430
Londra își intensifică eforturile pentru o inteligență artificială mai sigură
 21.11.2026
10:24
427
Cum schimbă tehnologia felul în care trecem prin doliu?
 21.11.2026
10:02
428
Ce măsuri se iau pentru a opri furturile de cabluri care provoacă perturbări?
 21.11.2026
09:56
453
Deputatul care se opune unui centru de date intră într-un comitet guvernamental
 21.11.2026
09:25
460
Cutremur de magnitudine 6,7 în centrul statului Peru: nu sunt victime raportate
 21.11.2026
08:39
489
Reintegrarea și drepturile omului în regiunea transnistreană, discutate la București
21.11.2026
15:03
120
Putin îi îndeamnă pe ucraineni să se alăture Rusiei și afirmă că Occidentul urmărește propriul interes
21.11.2026
14:09
286
Centrul de Consiliere Agricolă deschide un oficiu la Cahul și își extinde rețeaua în sud
21.11.2026
13:16
308
Von der Leyen condamnă tentativa de asasinat asupra rapperului Kyivstone și acuză serviciile ruse
21.11.2026
12:32
353
Incidente în apropiere de Ormuz: două petroliere, lovite de proiectile
21.11.2026
12:08
358
30 de liceeni au descoperit prin joc cum pot deveni cetățeni activi
21.11.2026
11:51
459
Horoscopul zilei 21.11.2026
21.11.2026
10:48
412
Londra își intensifică eforturile pentru o inteligență artificială mai sigură
21.11.2026
10:24
418
Cum schimbă tehnologia felul în care trecem prin doliu?
21.11.2026
10:02
418
Ce măsuri se iau pentru a opri furturile de cabluri care provoacă perturbări?
21.11.2026
09:56
449
Deputatul care se opune unui centru de date intră într-un comitet guvernamental
21.11.2026
09:25
448
Cutremur de magnitudine 6,7 în centrul statului Peru: nu sunt victime raportate
21.11.2026
08:39
474
Reintegrarea și drepturile omului în regiunea transnistreană, discutate la București
 21.11.2026
07:36
514
Atac rusesc în Zaporojie: grădiniță lovită și incendiu într-un bloc de locuințe
 21.11.2026
07:35
901
Zaharova: Moldova ar putea „experimenta” dacă renunță la diplomații din Rusia
 21.11.2026
06:47
714
Zelenski îl numește pe Putin dușman și criminal, după ce Trump l-a numit „prieten”
 21.11.2026
03:03
579
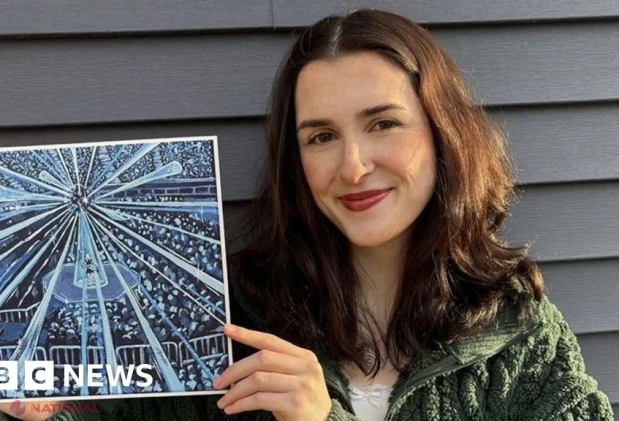
Phoebe Bridgers a interzis telefoanele la concerte, iar fanii păstrează amintirea prin artă
 21.11.2026
02:22
798
Am testat dacă inteligența artificială găsește cu adevărat oferte de Black Friday
 21.11.2026
01:50
777
Zeci de mii de frigidere din Marea Britanie, protejate de hackeri într-o operațiune secretă
 20.11.2026
23:04
788
Vremea în Moldova, între 21 și 27 noiembrie: răcire și primele ninsori
 20.11.2026
22:17
717
Vasile Tofan, la 20 de ani de activitate a AmCham în Moldova
 20.11.2026
21:43
955
Trump laudă vizita în China și îi numește „proști” pe criticii relațiilor sale cu Xi și Putin
 20.11.2026
21:32
1042
Trump spune că Putin vrea să încheie războiul din Ucraina pe cale diplomatică
 20.11.2026
21:05
796
Două drone au survolat neautorizat spațiul aerian al Republicii Moldova
 20.11.2026
20:42
633
Consultări pentru actualizarea capitolului „Relații externe” din Programul național de aderare la UE
 20.11.2026
20:19
674
Locuitorii din Guernsey, invitați să se pronunțe asupra politicii de siguranță online
 Inapoi

 Cutremur puternic în Vrancea, resimțit și în R. Moldova, inclusiv la Chișinău
 Ungaria a confiscat 19,5 milioane de dolari, găsiți îngropați în păduri și ascunși în diverse locuri
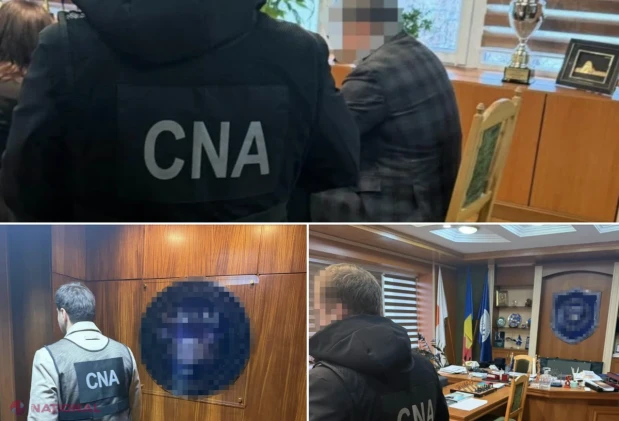 Dosar de CORUPȚIE la vârful Sindicatelor: Igor Zubcu, prins în flagrant în timp ce primea a doua tranșă dintr-o mită de 4 000 de dolari
 Vocea Basarabiei TV a încheiat proiectul „Vocea Basarabiei – Vocea care unește Republica Moldova și România”, finanțat de Departamentul pentru Relația cu Republica Moldova
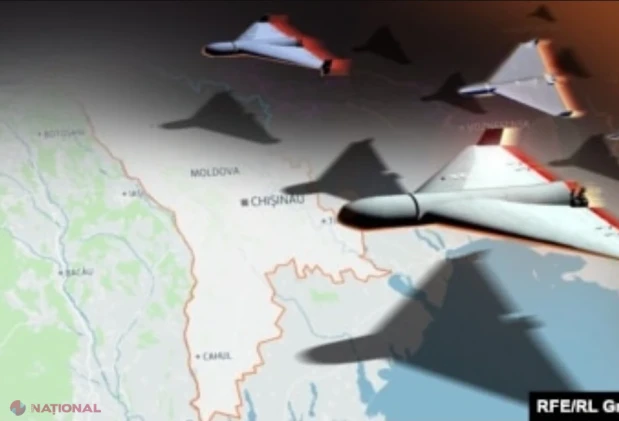 PROVOCARE FĂRĂ PRECEDENT: Șapte drone au pătruns în R. Moldova și cinci s-au PRĂBUȘIT. Una dintre ele a zburat la câteva sute de metri de Președinție, Guvern și Parlament

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.13
 1 USD
18.31
 1 RON
3.77
 1 RUB
0.22
 1 UAH
0.41
Curs BNM din 21.11.2026