Site-uri din întreaga lume, scoase offline din cauza unor vulnerabilități critice în PHP
 175
Guverne și agenții din mai multe țări au îndemnat administratorii site-urilor să remedieze două vulnerabilități critice din limbajul de programare PHP, care stă la baza unei mari părți a internetului. Actualizarea care rezolvă problemele a fost lansată miercuri după-amiază.
Mai multe agenții de securitate cibernetică au recomandat organizațiilor care nu pot aplica la timp actualizările să ia în considerare scoaterea site-urilor din funcțiune. În urma avertismentelor, instituții precum guvernul Finlandei și consiliul local din Edinburgh au devenit inaccesibile online.
Vulnerabilitățile au fost descoperite cu ajutorul inteligenței artificiale. Compania de securitate cibernetică Wiz le-a descris drept „cele mai grave vulnerabilități descoperite vreodată cu ajutorul acestei tehnologii”, care transformă peisajul securității cibernetice.
Finlanda a suspendat temporar serviciile web publice ale guvernului. Agenția de securitate cibernetică din Țările de Jos a anunțat, la rândul său, că își scoate site-ul din funcțiune din cauza vulnerabilităților.
Agenția Națională de Securitate a SUA a publicat pe X un avertisment similar, recomandând organizațiilor să își deconecteze sistemele dacă nu pot instala actualizarea. „Aceste vulnerabilități oferă adesea o cale directă către sistemul de fișiere sau baza de date a serverului”, a transmis instituția.
Casa Albă a declarat că agențiile federale colaborează cu laboratoare importante de inteligență artificială pentru a accelera remedierea problemei. Într-o postare pe X, prim-ministra Japoniei, Sanae Takaichi, le-a cerut oamenilor să verifice dacă site-urile lor accesibile publicului funcționează pe PHP.
Fundația Wikimedia, care administrează enciclopedia online Wikipedia, a anunțat că lucrează la remedierea vulnerabilităților. „Am dezactivat, ca măsură de precauție, o serie de alte sisteme, până când vor putea fi actualizate în siguranță”, a transmis fundația.
Ca urmare, unii utilizatori nu au putut accesa miercuri anumite secțiuni ale Wikipedia. Site-ul consiliului local din Edinburgh a devenit, de asemenea, inaccesibil, la fel ca paginile online asociate mai multor emisiuni, inclusiv Doctor Who și The Traitors. Nu a fost confirmată o legătură între aceste întreruperi și PHP.
Alte site-uri, printre care platforma de artă DeviantArt, au anunțat că sunt „temporar indisponibile pentru lucrări de întreținere”, fără să precizeze motivul.
Vulnerabilitățile au fost descoperite de cercetători în securitate cibernetică de la companiile Calif și Wiz. Calif și Fundația PHP au participat la programul Patch the Planet, inițiat de OpenAI.
Prin intermediul programului, cele două organizații au primit acces la instrumentele avansate de inteligență artificială ale companiei, pentru a identifica și remedia probleme în limbajele folosite la dezvoltarea web. OpenAI a scris într-o postare pe blog că descoperirea a fost „una dintre cele mai importante probleme de securitate din ultima vreme”. Compania a adăugat că un cercetător intern a identificat problema aproximativ în aceeași perioadă cu celelalte firme.
Vulnerabilitățile nu fuseseră detectate de mai bine de un deceniu. Ele au fost descoperite până în august, după câteva săptămâni de utilizare a instrumentelor avansate de inteligență artificială.
„Modelele de ultimă generație au fost esențiale pentru ca procesul să fie practic, permițându-ne să dezvoltăm și să adaptăm în câteva ore exploit-uri funcționale pentru mai multe aplicații”, a transmis Wiz într-o postare pe blog.
Compania estimează că „aproximativ 70%” din internet ar putea fi afectat, însă această cifră nu a fost confirmată independent. Fundația PHP intenționa să anunțe descoperirea mai târziu în această lună, odată cu publicarea unei soluții complete, numită de obicei „patch” de către dezvoltatorii de software.
Detaliile vulnerabilității au fost însă divulgate pe rețelele sociale marți, ceea ce a determinat Fundația PHP să grăbească anunțul privind problema și amploarea acesteia.
Institutul Național pentru Sănătate Publică și Mediu din Țările de Jos, agenție a guvernului olandez, și-a scos site-ul din funcțiune. Site-ul Tweede Kamer, camera inferioară a parlamentului olandez, a devenit, de asemenea, inaccesibil.
Centrul Național pentru Securitate Cibernetică din Regatul Unit (NCSC), precum și instituțiile omoloage din Uniunea Europeană și Australia, au îndemnat utilizatorii PHP să instaleze actualizările. „Dacă remedierea imediată nu este posibilă, organizațiile ar trebui să ia în considerare scoaterea sistemului din funcțiune până când riscul va fi pe deplin eliminat”, a transmis NCSC într-o notă.
Biroul național de securitate cibernetică al Japoniei și oficiali ai UE au emis avertismente similare. „PHP este peste tot. Alimentează discret site-uri WordPress, Drupal, Joomla și Magento, platforme de găzduire partajată, panouri de control și foarte multe programe care nici măcar nu anunță că folosesc PHP în culise”, a transmis compania de securitate cibernetică Huntress.
Don Smith, expert în securitate cibernetică de la Sophos Counter Threat Unit, a spus că vulnerabilitățile vor deveni „probabil o țintă prioritară” pentru hackeri. El a explicat că provocarea imediată nu constă doar în instalarea unui patch, ci și în identificarea și gestionarea fiecărei instanțe în care rulează PHP.
„PHP este folosit pe scară largă și poate funcționa în spatele site-urilor publice, al sistemelor de administrare a conținutului, al platformelor de găzduire și al produselor terțe, uneori fără ca organizația care îl folosește să știe acest lucru”, a spus el.
Smith a adăugat că organizațiile trebuie să urmărească semnele care ar putea indica faptul că un atacator „a reușit deja să obțină un punct de sprijin” în sistemele lor.
Echipa de răspuns la incidente informatice a Uniunii Europene (CERT-EU) a declarat că scorurile de risc atribuite vulnerabilităților „indică posibilitatea executării de la distanță a unor comenzi fără autentificare”. Un astfel de atac cibernetic le-ar putea permite hackerilor să instaleze programe malware și să scoată site-uri din funcțiune.
Dane Knecht, directorul tehnologic al companiei de infrastructură internet Cloudflare, a declarat că „observă apariția primelor atacuri și actualizează măsurile de protecție pe măsură ce apar noi metode de atac”.
NCSC a precizat că, după instalarea actualizării, organizațiile ar trebui să „monitorizeze permanent actualizările de securitate ale furnizorilor terți de software, inclusiv pentru echipamente și servicii care ar putea include PHP”.
Nu este clar încă ce versiuni ale limbajului de programare sunt afectate. CERT-EU a spus însă că problemele ar putea viza toate versiunile începând cu PHP 5, lansat în 2004. Fundația PHP a publicat actualizarea doar pentru cele mai recente versiuni, iar utilizatorii PHP 8.1 sau ai unor versiuni mai vechi sunt îndemnați să facă upgrade.
PHP a fost creat pentru dezvoltare web și este folosit pe servere pentru a genera conținutul pe care utilizatorii îl văd atunci când accesează site-uri. Nu toate site-urile îl folosesc, însă limbajul susține o parte importantă a internetului.
 22.10.2026
17:20
2
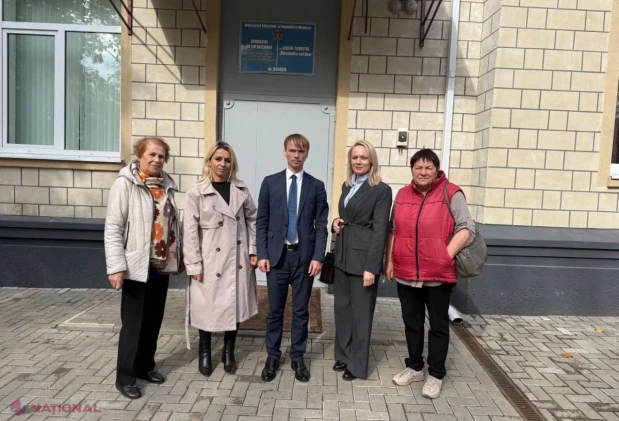
Ivan Țurcan a evaluat accesul la educație și servicii publice în Tiraspol, Bender și Varnița
 22.10.2026
17:09
86
Inițiativă finanțată de Elveția pentru accesul refugiaților la sănătate în Republica Moldova
 22.10.2026
17:00
108
Modernizarea termoficării din Chișinău și Bălți, declarată de utilitate publică națională
 22.10.2026
16:32
210
Bullyingul afectează repetat aproape un elev din șase în școlile din Găgăuzia
 22.10.2026
16:28
194
Parlamentul a adoptat legea: platformele de taxi vor procesa plățile prin bănci licențiate în Moldova
 22.10.2026
16:26
232
Acces extins la informațiile cadastrale: cine va putea obține date despre proprietăți
 22.10.2026
16:26
225
Profesorii învață să folosească resurse digitale pentru predarea Holocaustului
 22.10.2026
16:26
251
Lilia Dabija: Parcursul european al Republicii Moldova trece prin satele țării
 22.10.2026
16:11
262
Parlamentul a aprobat cumularea pensiei de dizabilitate cu cea de urmaș
 22.10.2026
16:01
273
Noile interconexiuni vor consolida securitatea aprovizionării Republicii Moldova
 22.10.2026
15:52
360
Petr Pavel: Armistițiul dintre Rusia și Ucraina era aproape, dar acordul privind motorina a schimbat situația
 22.10.2026
15:46
279
Achizițiile din bani publici vor include cote minime pentru vehicule nepoluante
22.10.2026
17:20
0
Ivan Țurcan a evaluat accesul la educație și servicii publice în Tiraspol, Bender și Varnița
22.10.2026
17:09
85
Inițiativă finanțată de Elveția pentru accesul refugiaților la sănătate în Republica Moldova
22.10.2026
17:00
107
Modernizarea termoficării din Chișinău și Bălți, declarată de utilitate publică națională
 22.10.2026
16:38
132
Site-uri din întreaga lume, scoase offline din cauza unor vulnerabilități critice în PHP
22.10.2026
16:32
195
Bullyingul afectează repetat aproape un elev din șase în școlile din Găgăuzia
22.10.2026
16:28
194
Parlamentul a adoptat legea: platformele de taxi vor procesa plățile prin bănci licențiate în Moldova
22.10.2026
16:26
232
Acces extins la informațiile cadastrale: cine va putea obține date despre proprietăți
22.10.2026
16:26
225
Profesorii învață să folosească resurse digitale pentru predarea Holocaustului
22.10.2026
16:26
251
Lilia Dabija: Parcursul european al Republicii Moldova trece prin satele țării
22.10.2026
16:11
262
Parlamentul a aprobat cumularea pensiei de dizabilitate cu cea de urmaș
22.10.2026
16:01
273
Noile interconexiuni vor consolida securitatea aprovizionării Republicii Moldova
22.10.2026
15:52
360
Petr Pavel: Armistițiul dintre Rusia și Ucraina era aproape, dar acordul privind motorina a schimbat situația
22.10.2026
15:46
279
Achizițiile din bani publici vor include cote minime pentru vehicule nepoluante
 22.10.2026
15:22
300
92 de instituții de învățământ reorganizate pentru anul școlar 2026-2027: ce sprijin primesc elevii și profesorii
 22.10.2026
15:20
366
Spitalul Clinic Municipal de Ftiziopneumologie, dotat cu echipamente medicale moderne cu sprijinul Suediei și UNAIDS
 22.10.2026
15:13
367
Zoe Kleinman: PHP este echivalentul cibernetic al unei bombe neexplodate
 22.10.2026
14:38
369
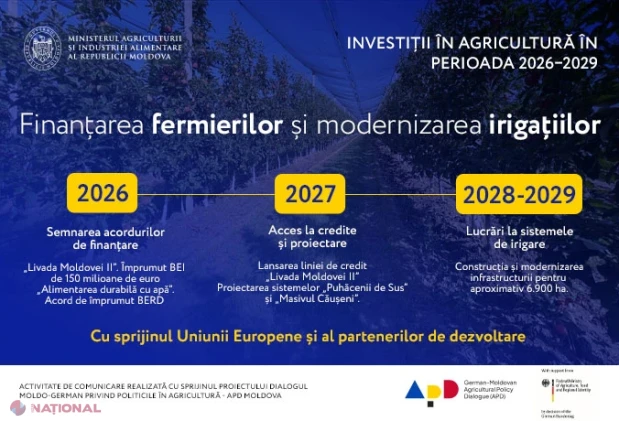
UE susține finanțarea fermierilor și modernizarea irigațiilor în Republica Moldova
 22.10.2026
14:37
342
Bănuit că a cerut 7.500 de euro pentru influențarea unui dosar de conducere în stare de ebrietate: percheziții la Chișinău
 22.10.2026
14:35
362
Parlamentul a votat în prima lectură legea mobilității urbane: reguli pentru trafic, parcări și transport public
 22.10.2026
14:35
447
Românul condamnat pentru spionaj în Rusia ar fi fost atras într-o capcană amoroasă
 22.10.2026
14:19
407
Peste 12.500 de terenuri, incluse în listele proiectelor de hotărâri ale Guvernului
 22.10.2026
14:06
0
INVESTIGAȚIE // Centrul secret al GRU de la Tiraspol: Oamenii, canalele de Telegram și propaganda din spatele protestului anti-Chișinău
 22.10.2026
13:41
370
Zelenski anunță: Rusia a lansat 21 de rachete asupra Kievului; doi morți și 34 de răniți
 22.10.2026
13:32
477
Horoscopul zilei 22.10.2026
 22.10.2026
13:30
331
Proiectul care extinde sprijinul pentru IMM-uri, votat în prima lectură
 Inapoi

 Kremlinul acuză Kievul că respinge eforturile de pace ale SUA prin atacurile asupra rafinăriilor rusești
 Andrian Candu rupe tăcerea: Finul lui Plahotniuc și fostul președinte al Parlamentului explică cu ce se ocupă după ce a lăsat definitiv politica în urmă
 CUTREMUR puternic resimțit la Chișinău și în întreaga Republică Moldova
 Administrația Trump tace în timp ce Rusia atacă firme americane în Ucraina
 Ucraina susține că a distrus patru avioane și a avariat alte două într-un atac cu racheta Long Neptune asupra unui aerodrom din Rusia

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.15
 1 USD
17.94
 1 RON
3.78
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 22.10.2026