Rus arestat în Japonia, suspectat de atacul cibernetic asupra spitalelor londoneze asociat cu moartea unui pacient
 336
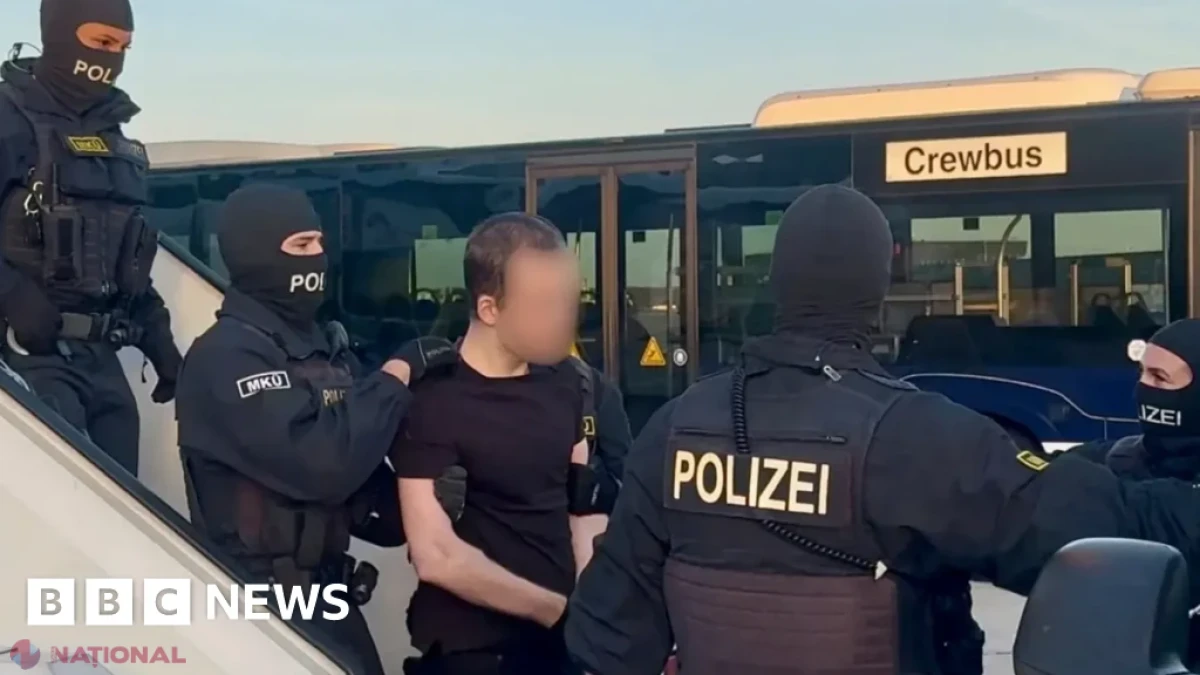
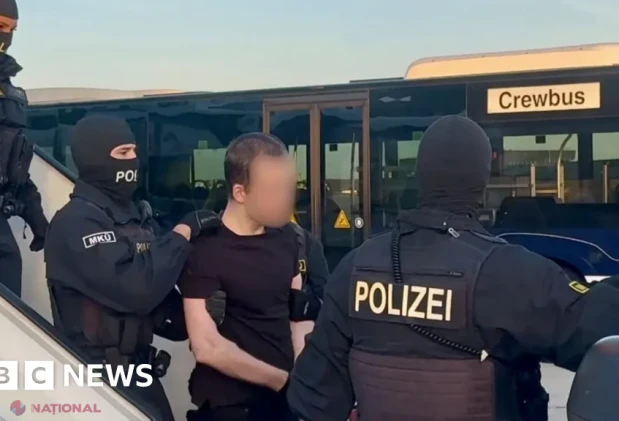
Poliția germană a reținut un rus suspectat că ar fi făcut parte dintr-o grupare de criminalitate cibernetică, responsabilă pentru haosul provocat în spitalele din Londra și asociată cu moartea unui pacient.
Atacul informatic asupra companiei de analize de sânge Synnovis, din 2024, a perturbat serviciile de patologie din mai multe spitale londoneze. A fost primul atac cibernetic din istorie asociat în mod direct cu decesul unei persoane.
Anchetatorii germani includ acum atacul asupra Synnovis în investigația privind rusul reținut și asociații săi.
Separat, poliția britanică verifică dacă propria anchetă ar putea duce la deschiderea unui dosar pentru omor din culpă — o premieră mondială în domeniul criminalității cibernetice.
Suspectul este un rus în vârstă de 28 de ani, identificat drept Vladimir K.
El a fost arestat in Japonia în luna mai, după ce a călătorit acolo în vacanță. Potrivit oficialilor germani, planurile sale de concediu au fost interceptate, iar poliția japoneză l-a arestat când a intrat în țară.
Vladimir K. este acuzat că ar fi unul dintre membrii-cheie ai grupării de criminalitate cibernetică Qilin. Din 2024, gruparea ar fi atacat peste 4.000 de organizații și ar fi extorcat de la victime mai mult de 140 de milioane de dolari (105 milioane de lire sterline).
Suspectul era căutat în Germania pentru că ar fi atacat o companie de logistică în septembrie 2024, ar fi criptat datele din sistemele acesteia și ar fi cerut o răscumpărare de aproximativ 160.000 de dolari, în criptomonede.
Informația despre extrădarea sa a fost relatată la începutul lunii octombrie. Poliția germană include acum și atacul asupra Synnovis în investigațiile sale.
Synnovis este un furnizor de servicii de diagnostic și patologie, care funcționează în parteneriat cu spitalele și compania germană Synlab.
La 3 iunie 2024, Qilin a atacat furnizorul, iar în unele spitale din Londra a fost declarată o situație de urgență. Serviciile de transfuzie sanguină au fost grav afectate, operațiile au fost anulate, iar pacienții care aveau nevoie de îngrijiri de urgență au fost direcționați către alte unități medicale.
King’s College Hospital NHS Foundation Trust, unul dintre cele două trusturi spitalicești afectate puternic, a confirmat la un an de la atac că un pacient „a murit în mod neașteptat”.
Un purtător de cuvânt al trustului a declarat că la decesul pacientului au contribuit mai mulți factori, printre care „o așteptare îndelungată pentru rezultatul unei analize de sânge”.
„Investigația privind incidentul de siguranță a pacientului a identificat o serie de factori care au contribuit la decesul acestuia”, au transmis reprezentanții trustului la acea vreme.
Un atac similar, comis în 2020 de o altă grupare de hackeri asupra unui spital din Düsseldorf, Germania, a dus la deschiderea unei anchete pentru omor din culpă, după moartea unui pacient în vârstă.
Ancheta a fost ulterior închisă, după ce experții medicali au concluzionat că starea pacientului era atât de gravă, încât acesta ar fi murit indiferent de problemele provocate de atacul cibernetic.
Procurorii nu au putut, de asemenea, să demonstreze în mod concludent că atacul a fost cauza directă a decesului.
În total, atacul asupra Synnovis din 2024 a perturbat peste 10.000 de programări și a provocat probleme timp de mai multe săptămâni.
Hackerii au amenințat că vor publica datele pe site-ul lor din dark web dacă Synnovis nu plătește o răscumpărare. După ce compania nu a plătit, infractorii au publicat online datele extrem de private.
La acea vreme, hackerii au afirmat că atacul nu a fost motivat doar de bani, ci și de dorința de a protesta față de lipsa de sprijin a Regatului Unit în războiul Rusiei împotriva Ucrainei.
Hackerii nu au precizat dacă provin din Rusia sau Ucraina, iar afirmațiile lor au fost respinse ca o încercare de a se distanța de tacticile de extorcare prin atacuri cibernetice asociate grupării Qilin.
Gruparea, urmărită din 2022, este responsabilă pentru o serie de atacuri infracționale îndreptate împotriva școlilor, spitalelor, companiilor, consiliilor locale și organizațiilor din domeniul sănătății.
Qilin a fost, de asemenea, în spatele atacului de amploare și cu efecte majore asupra producătorului japonez de bere Asahi, din octombrie 2025.
Hackerii sunt rareori arestați în Rusia, deoarece guvernul țării refuză să coopereze cu solicitările autorităților occidentale de aplicare a legii.
 16.10.2026
19:33
199
Sănătatea mintală și serviciile medicale din penitenciare, pe agenda cooperării dintre Chișinău și Consiliul Europei
 16.10.2026
19:32
222
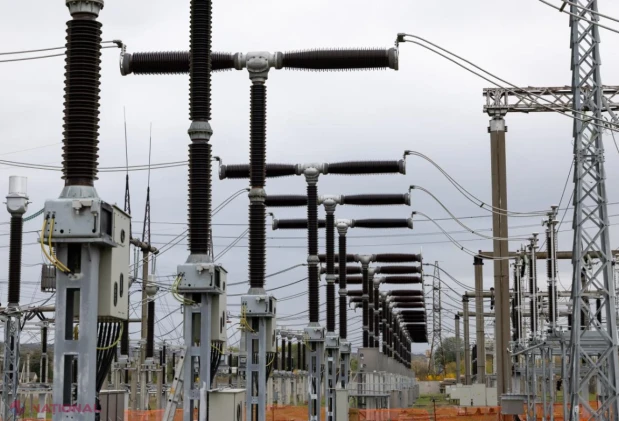
Premierul Vasile Tofan a vizitat Stația electrică Chișinău, unde au loc testele finale
 16.10.2026
19:30
223
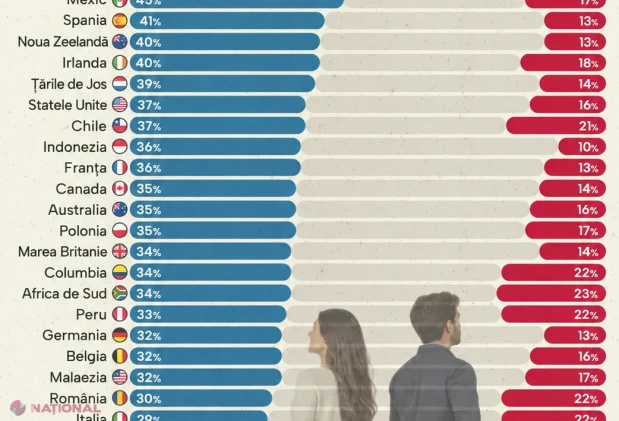
România, pe locul 22 într-un clasament al încrederii în concetățeni: doar 30% îi consideră de încredere pe ceilalți
 16.10.2026
19:27
256
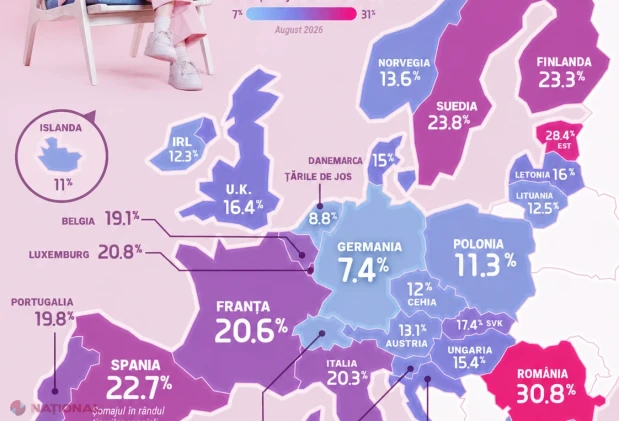
România, pe primul loc în Europa la șomajul în rândul tinerilor: rata ajunge la 30,8%
 16.10.2026
19:22
248
Moldova și Qatar discută investiții în energie, IT și agricultură, precum și extinderea schimburilor comerciale
 16.10.2026
18:58
315
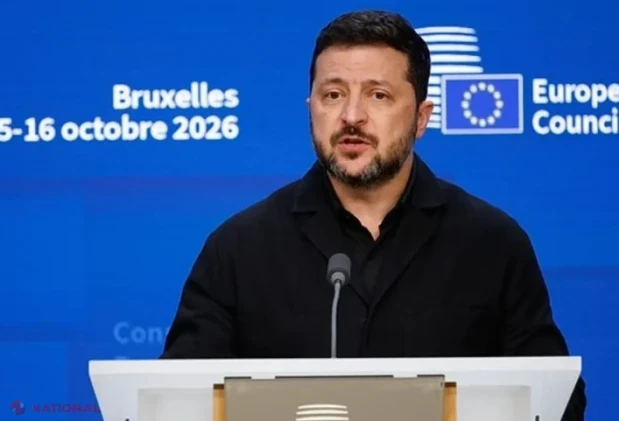
Zelenski: Kievul și Washingtonul ar putea avea o nouă întâlnire în zilele următoare
 16.10.2026
18:09
349
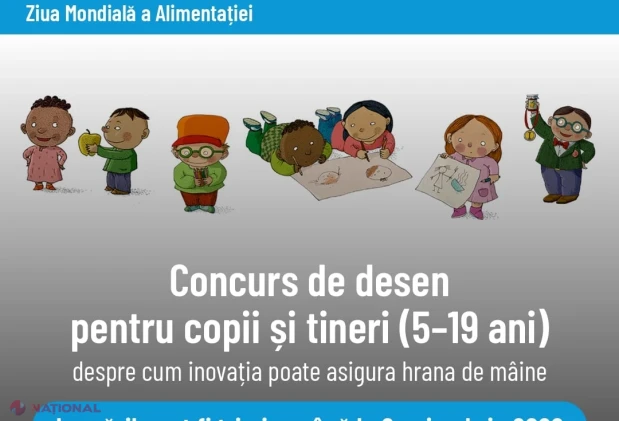
Copiii și tinerii din Moldova, invitați la concursul internațional de desen al FAO despre hrana de mâine
 16.10.2026
18:03
391
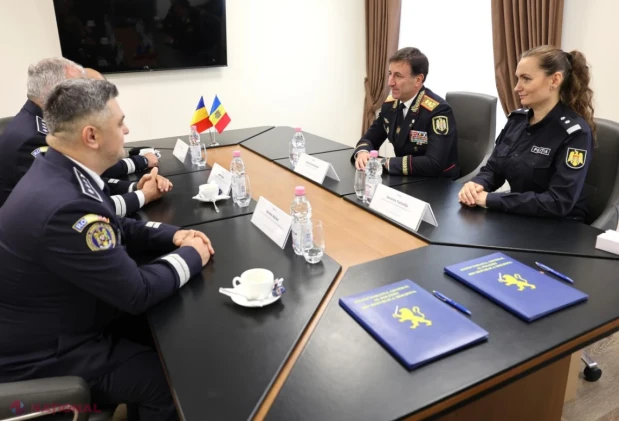
Polițiștii din Republica Moldova și România își consolidează cooperarea printr-un acord bilateral
 16.10.2026
17:34
360
Miniștrii agriculturii din Moldova și Italia au discutat extinderea cooperării și alinierea la standardele UE
 16.10.2026
17:19
364
Colegiul Medicilor cere includerea a șapte priorități în viitorul program de guvernare
 16.10.2026
19:55
143
Rus arestat în Japonia, suspectat de atacul cibernetic asupra spitalelor londoneze asociat cu moartea unui pacient
16.10.2026
19:33
198
Sănătatea mintală și serviciile medicale din penitenciare, pe agenda cooperării dintre Chișinău și Consiliul Europei
16.10.2026
19:32
218
Premierul Vasile Tofan a vizitat Stația electrică Chișinău, unde au loc testele finale
16.10.2026
19:30
222
România, pe locul 22 într-un clasament al încrederii în concetățeni: doar 30% îi consideră de încredere pe ceilalți
16.10.2026
19:27
252
România, pe primul loc în Europa la șomajul în rândul tinerilor: rata ajunge la 30,8%
16.10.2026
19:22
247
Moldova și Qatar discută investiții în energie, IT și agricultură, precum și extinderea schimburilor comerciale
16.10.2026
18:58
315
Zelenski: Kievul și Washingtonul ar putea avea o nouă întâlnire în zilele următoare
16.10.2026
18:09
349
Copiii și tinerii din Moldova, invitați la concursul internațional de desen al FAO despre hrana de mâine
16.10.2026
18:03
389
Polițiștii din Republica Moldova și România își consolidează cooperarea printr-un acord bilateral
 16.10.2026
18:02
544
ULTIMA ORĂ, VIDEO // Primele IMAGINI cu drona care a survolat la mică distanță casele oamenilor din Soroca, iar apoi a EXPLODAT pe un câmp din raionul Dondușeni
16.10.2026
17:34
357
Miniștrii agriculturii din Moldova și Italia au discutat extinderea cooperării și alinierea la standardele UE
 16.10.2026
17:28
503
Alertă de securitate în nordul R. Moldova: O dronă neautorizată s-a PRĂBUȘIT și a EXPLODAT pe un câmp din raionul Dondușeni. Avertismentul armatei pentru cetățeni
16.10.2026
17:19
364
Colegiul Medicilor cere includerea a șapte priorități în viitorul program de guvernare
 16.10.2026
16:48
392
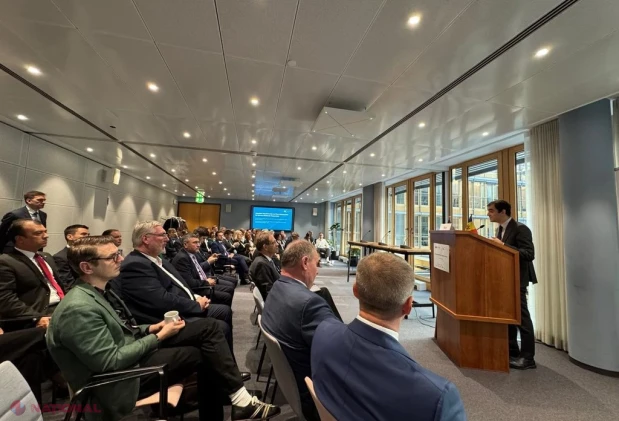
Claudiu Năsui a prezentat la Berlin oportunitățile de investiții și cooperare cu Republica Moldova
 16.10.2026
16:35
372
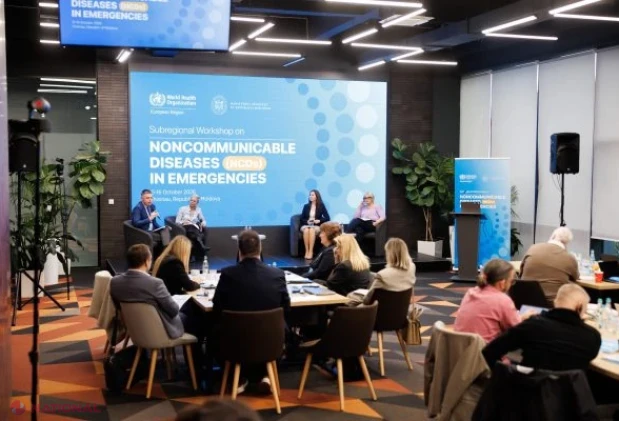
OMS reunește la Chișinău experți pentru a asigura continuitatea tratamentului în situații de urgență
 16.10.2026
16:27
388
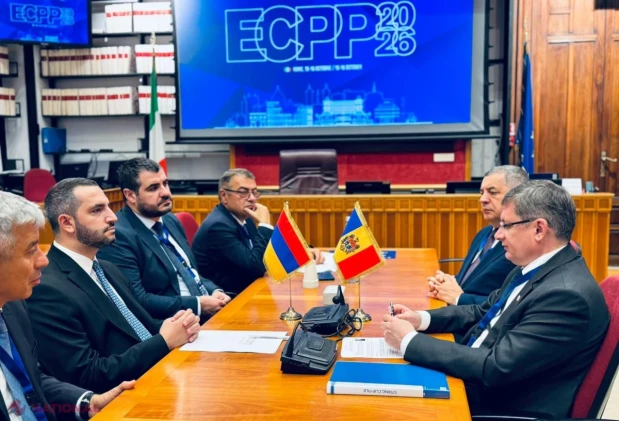
Igor Grosu a discutat la Roma cu omologii din Norvegia, Lituania și Armenia despre cooperare și parcursul european al Republicii Moldova
 16.10.2026
16:06
494
Principalul suspect în masacrele de la Banias și Bayda, soldate cu sute de morți, arestat în Liban
 16.10.2026
15:58
374
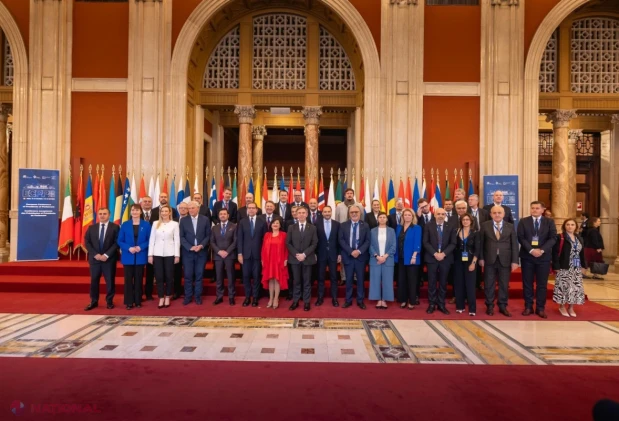
Victor Agrici, la Roma pentru discuții despre transparența și integritatea parlamentară
 16.10.2026
15:17
429
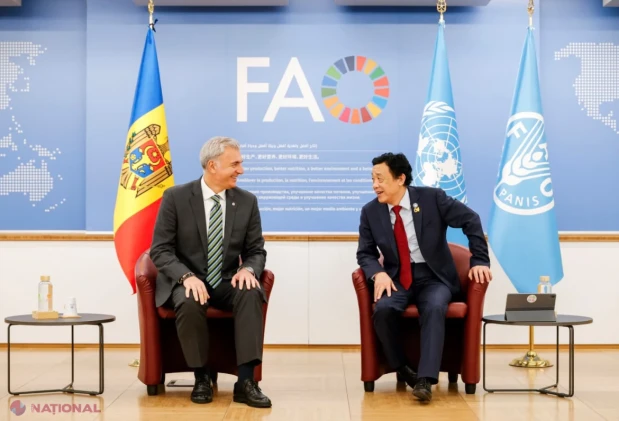
Eugeniu Osmochescu a discutat cu directorul FAO despre reziliența agriculturii și atragerea investițiilor
 16.10.2026
14:18
482
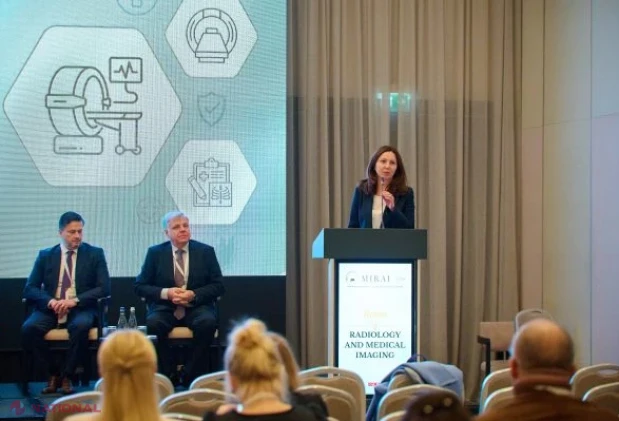
Iuliana Garam, la Congresul MIRAI 2026: radiologia pediatrică trebuie să fie sigură și adaptată fiecărui copil
 16.10.2026
13:56
512
Amazon deschide la Peterborough un centru de distribuție de 107 milioane de lire sterline, care va crea 1.400 de locuri de muncă
 16.10.2026
13:53
476
Poliția din Republica Moldova și România își consolidează cooperarea prin proiectul TACTIC+
 16.10.2026
13:34
559
Franța și Germania bat palma pentru industria auto: emisii mai relaxate și reguli „Made in Europe”
 16.10.2026
13:23
561
Horoscopul zilei 16.10.2026
 Inapoi

 Kremlinul acuză Kievul că respinge eforturile de pace ale SUA prin atacurile asupra rafinăriilor rusești
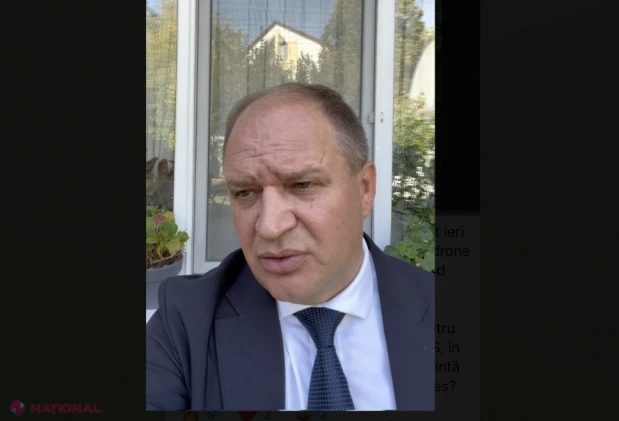 Mascaradă de pe PRISPA casei // Ion Ceban, prins în propriul joc de manipulare: După ce a somat Guvernul să ia măsuri urgente din cauza dronelor, primarul atacă dotarea Armatei Naționale cu drone interceptoare
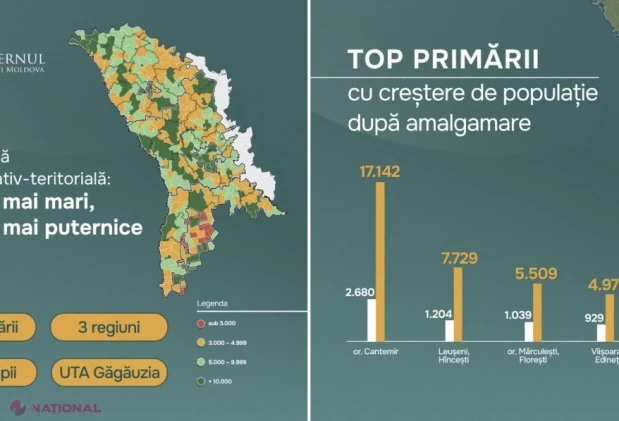 Maia Sandu, despre noua hartă cu 273 de primării și lichidarea birocrației din raioane: „A fost amânată de frica nepopularității”
 Administrația Trump tace în timp ce Rusia atacă firme americane în Ucraina
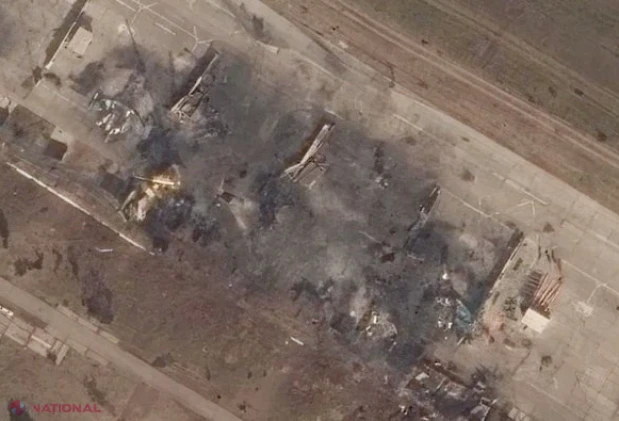 Ucraina susține că a distrus patru avioane și a avariat alte două într-un atac cu racheta Long Neptune asupra unui aerodrom din Rusia

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.10
 1 USD
17.92
 1 RON
3.77
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 16.10.2026