
Grafana Labs, atac cibernetic și tentativă de șantaj: cod sursă accesat, compania refuză plata răscumpărării
 1315

Grafana Labs, dezvoltatorul cunoscutului său software open source pentru vizualizare web, a confirmat că a fost victima unui atac informatic, însă a precizat că a refuzat să plătească hackerii care au amenințat că vor publica codul sursă al companiei.
Într-o serie de postări pe rețelele de socializare, compania a explicat că investigația internă a arătat că atacatorii au abuzat de un token furat, un fel de acreditare digitală, care le-a permis accesul la mediul GitLab folosit pentru dezvoltarea codului. Acest token nu oferea acces la datele clienților sau la informații financiare, dar le-a permis hackerilor să obțină o parte din depozitele de cod sursă ale companiei. Între timp, tokenul a fost invalidat, iar Grafana a introdus măsuri suplimentare de securitate pentru a preveni un incident similar.
„The attacker attempted to blackmail us, demanding payment to prevent the release of our codebase”, a declarat compania.
Codul Grafana este open source și public, astfel încât oricine poate descărca software-ul, îi poate modifica sursa și apoi îl poate rula pe propriile servere. Deocamdată nu este clar dacă hackerii au reușit să fure vreun cod sau informații proprietare, care nu sunt publice. Un purtător de cuvânt al companiei nu a răspuns imediat solicitării de comentarii, ceea ce lasă încă unele întrebări deschise.
Acest incident vine în contrast cu recenta compromitere a infrastructurii companiei de tehnologie educațională Instructure. Aceasta a anunțat săptămâna trecută că a „ajuns la o înțelegere” pentru a plăti hackerii care i-au pătruns de două ori în rețea în ultimele săptămâni. Atacatorii au cerut o răscumpărare, amenințând cu publicarea datelor furate despre angajați și elevi care folosesc platforma, după o breșă masivă de date urmată de defăimarea site-ului.
În timp ce în cazul Grafana nu au fost sustrase date ale clienților, compania a invocat recomandările de lungă durată ale FBI, care îndeamnă victimele să nu plătească răscumpărări către hackeri. Cooperarea cu infractorii cibernetici nu garantează nici returnarea datelor furate și nici faptul că acestea nu vor fi publicate mai târziu. In plus, criticii subliniază că plata atacatorilor nu face decât să alimenteze și să finanțeze viitoare atacuri cibernetice.
Grafana a anunțat că ancheta internă rămâne în desfășurare. Compania a precizat că, după finalizarea investigației, va prezenta public concluziile și va oferi mai multe detalii despre modul în care s-a produs atacul și despre masurile adoptate ulterior.
 07.10.2026
01:34
382
Trump anunță că va discuta cu Putin despre presupusul caz de ciumă din Rusia
 06.10.2026
23:37
429
Prognoza pentru 7–13 octombrie 2026: toamnă caldă, apoi ploi și răcire
 06.10.2026
21:56
535
Comisia Europeană propune garanții pentru extinderea UE. Patru țări, inclusiv Republica Moldova și Ucraina, vizează aderarea până în 2030
 06.10.2026
21:54
550
Finlanda suspendă lucrările la două centre de date Google pe fondul îngrijorărilor privind defrișarea a peste 300 de hectare de pădure
 06.10.2026
20:53
528
FMI avertizează: războaiele, inflația și pandemia erodează pe termen lung puterea de cumpărare, iar inflația mondială va ajunge la 4,7%
 06.10.2026
20:11
527
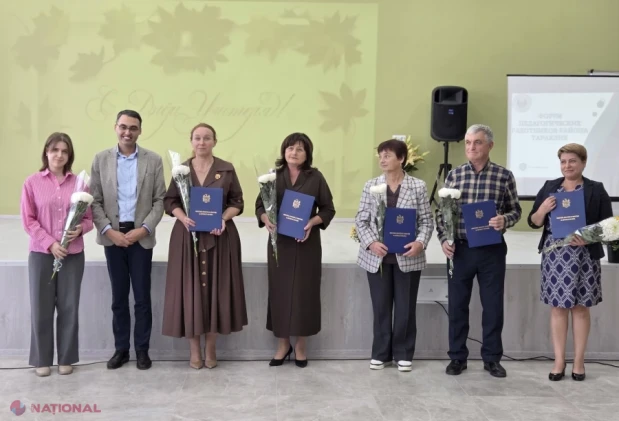
Peste 100 de cadre didactice din Taraclia au discutat despre calitatea educației și prioritățile pentru noul an școlar
 06.10.2026
19:56
572
Kievul introduce întreruperi programate de curent după atacurile rusești asupra infrastructurii energetice
 06.10.2026
19:45
585
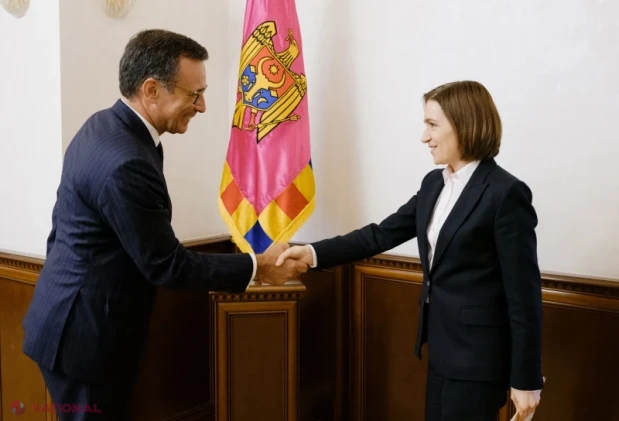
Maia Sandu a discutat cu conducerea Adunării Parlamentare a NATO despre consolidarea securității Republicii Moldova
 06.10.2026
19:02
580
OMS evaluează riscul de ciumă ca fiind moderat spre slab la Irkuțk, slab în Rusia și foarte slab în Europa, după moartea unei laborante
 06.10.2026
18:45
553
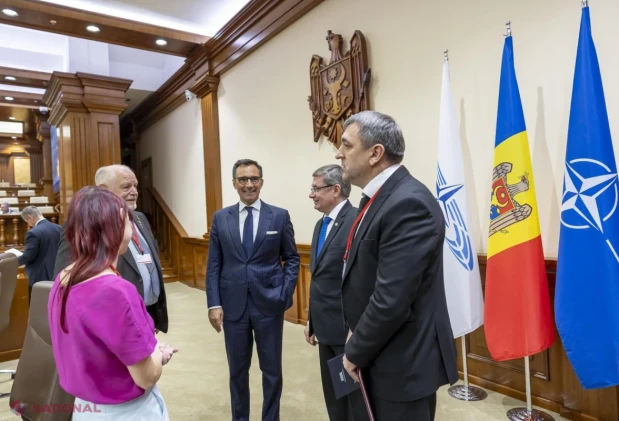
La Chișinău, oficiali din 22 de țări discută despre securitatea regională și viitorul european al Moldovei
07.10.2026
01:34
329
Trump anunță că va discuta cu Putin despre presupusul caz de ciumă din Rusia
06.10.2026
23:37
391
Prognoza pentru 7–13 octombrie 2026: toamnă caldă, apoi ploi și răcire
06.10.2026
21:56
504
Comisia Europeană propune garanții pentru extinderea UE. Patru țări, inclusiv Republica Moldova și Ucraina, vizează aderarea până în 2030
06.10.2026
21:54
518
Finlanda suspendă lucrările la două centre de date Google pe fondul îngrijorărilor privind defrișarea a peste 300 de hectare de pădure
06.10.2026
20:53
503
FMI avertizează: războaiele, inflația și pandemia erodează pe termen lung puterea de cumpărare, iar inflația mondială va ajunge la 4,7%
06.10.2026
20:11
504
Peste 100 de cadre didactice din Taraclia au discutat despre calitatea educației și prioritățile pentru noul an școlar
06.10.2026
19:56
546
Kievul introduce întreruperi programate de curent după atacurile rusești asupra infrastructurii energetice
06.10.2026
19:45
563
Maia Sandu a discutat cu conducerea Adunării Parlamentare a NATO despre consolidarea securității Republicii Moldova
06.10.2026
19:02
551
OMS evaluează riscul de ciumă ca fiind moderat spre slab la Irkuțk, slab în Rusia și foarte slab în Europa, după moartea unei laborante
06.10.2026
18:45
530
La Chișinău, oficiali din 22 de țări discută despre securitatea regională și viitorul european al Moldovei
 06.10.2026
18:43
548
Mistral lansează un model de un trilion de parametri și își propune să depășească rivalii cu sursă deschisă și închisă
 06.10.2026
17:52
1155
VIDEO // Decizie ISTORICĂ la Bruxelles: R. Moldova primește pe 28 octombrie foaia de parcurs spre Uniunea Europeană
 06.10.2026
17:33
649
Comisia parlamentară pentru politică externă a avizat candidaturile a patru ambasadori în Belgia, Grecia, Lituania și Qatar
 06.10.2026
17:22
543
Împrumuturi de peste 82 de milioane de euro pentru modernizarea agriculturii și a învățământului profesional tehnic
 06.10.2026
17:21
539
Forumul pedagogic din Taraclia a reunit peste 100 de profesori și directori: investiții în școli și priorități pentru noul an de studii
 06.10.2026
17:18
553
Valeriu Chiveri a discutat cu ambasadoarea Franței despre procesul de reintegrare și drepturile omului în regiunea transnistreană
 06.10.2026
17:14
608
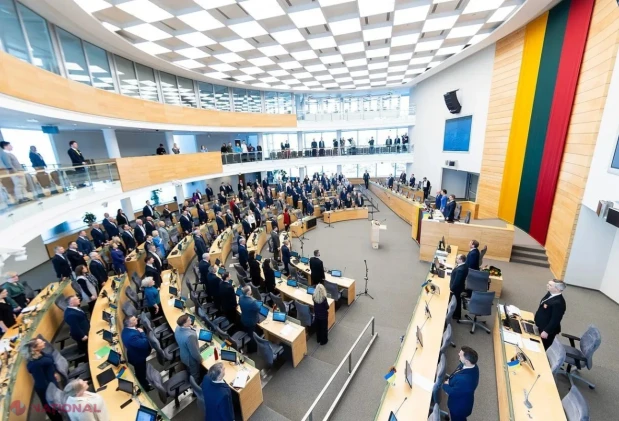
Parlamentul Lituaniei aprobă primul pas pentru ridicarea interdicției constituționale privind armele nucleare
 06.10.2026
17:13
567
Dan Perciun, la Hîncești: noua salarizare și reorganizarea școlilor, discutate cu directorii instituțiilor de învățământ
 06.10.2026
17:11
598
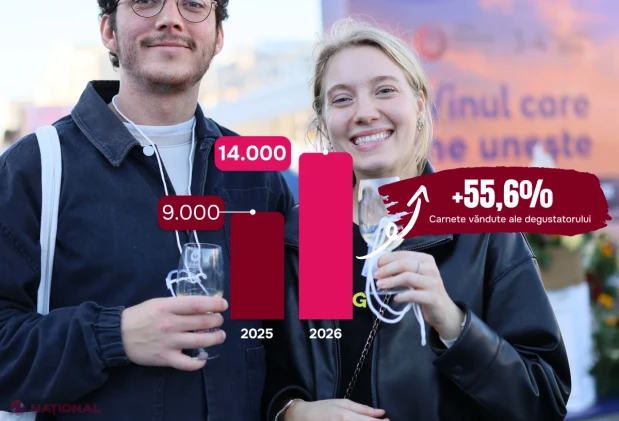
După intrarea în Guinness World Records, Ziua Națională a Vinului 2026 bate noi recorduri: 116 mii de degustări și 14 mii de carnete cumpărate
 06.10.2026
17:08
575
Carolina Perebinos și Valeriu Mija au discutat cu ambasadorul Lituaniei despre parcursul european și securitatea Republicii Moldova
 06.10.2026
17:07
479
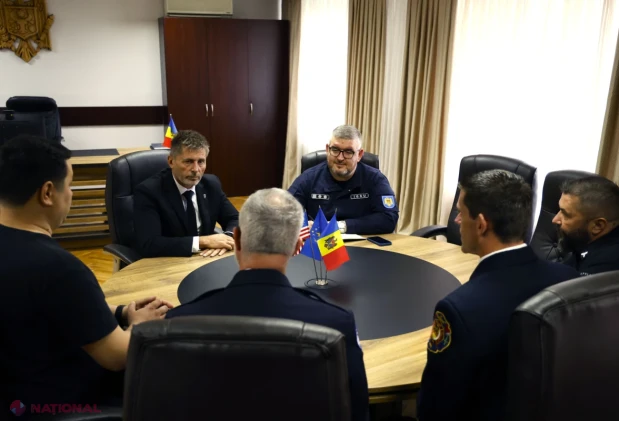
IGSU își consolidează cooperarea internațională pentru sprijinirea pompierilor și salvatorilor
 06.10.2026
17:05
556
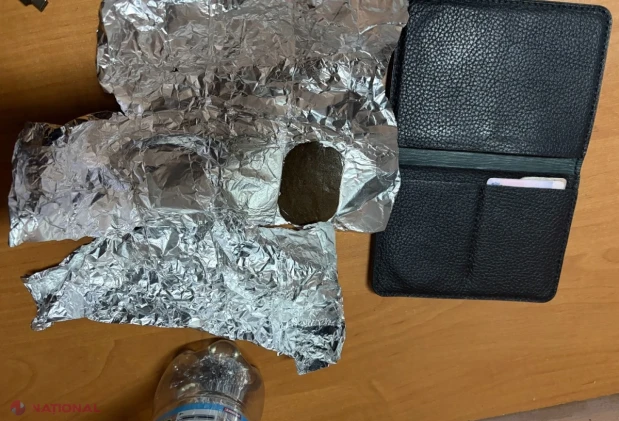
Substanță vegetală presată, depistată în portmoneul unui pasager la postul vamal Leușeni
 06.10.2026
16:34
596
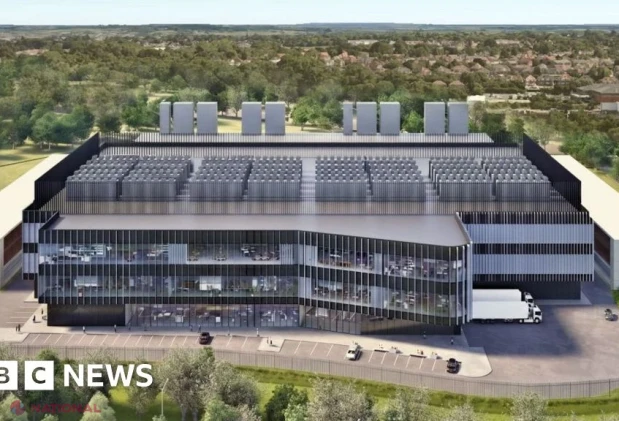
Fostul sediu Microsoft din Marea Britanie ar putea fi transformat într-un centru de date de 200 de milioane de lire sterline
 06.10.2026
15:57
606
Giorgia Meloni își înregistrează vocea ca marcă pentru a se proteja de falsurile generate de AI
 06.10.2026
15:45
559
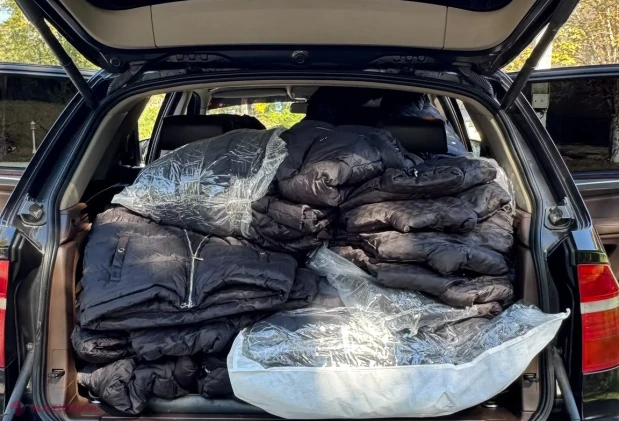
60 de scurte și mai multe parfumuri fără acte, depistate într-un BMW X5 la Congaz
 Inapoi

 S.A. „Energocom” REZILIAZĂ contractul de peste 6,3 milioane de lei pe an pentru sediul legat de afaceristul Arcadie Topalo
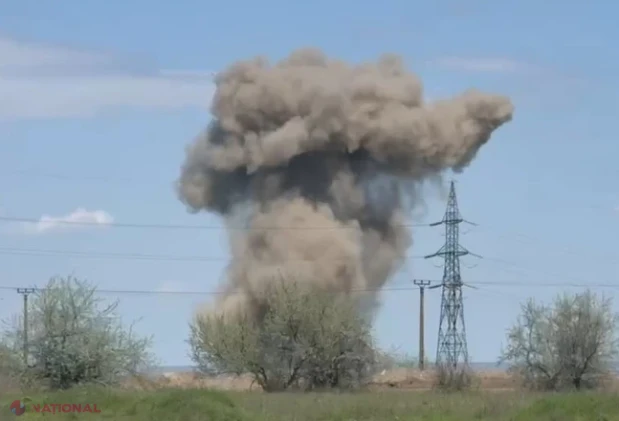 VIDEO // O dronă rusească s-a prăbușit și a EXPLODAT în raionul Anenii Noi, lângă satul Hârbovăț
 Evenimentul anului în business! Miliardari mondiali și lideri de top vin la Chișinău pentru a transforma afacerile din Moldova
 Dodon „nu vede” dronele lui Putin ce pun în pericol cetățenii R. Moldova, dar ATACĂ și cere socoteală Armatei Naționale pentru că este prezentă la Ocnița
 Fostă judecătoare, condamnată la 8 ani și 3 luni de închisoare pentru escrocherie și fals în declarații

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.04
 1 USD
17.82
 1 RON
3.75
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 07.10.2026