Cisco recunoaște că hackeri exploatează din 2023 o breșă critică din Catalyst SD-WAN, vizând inclusiv infrastructuri critice la nivel global
 1501
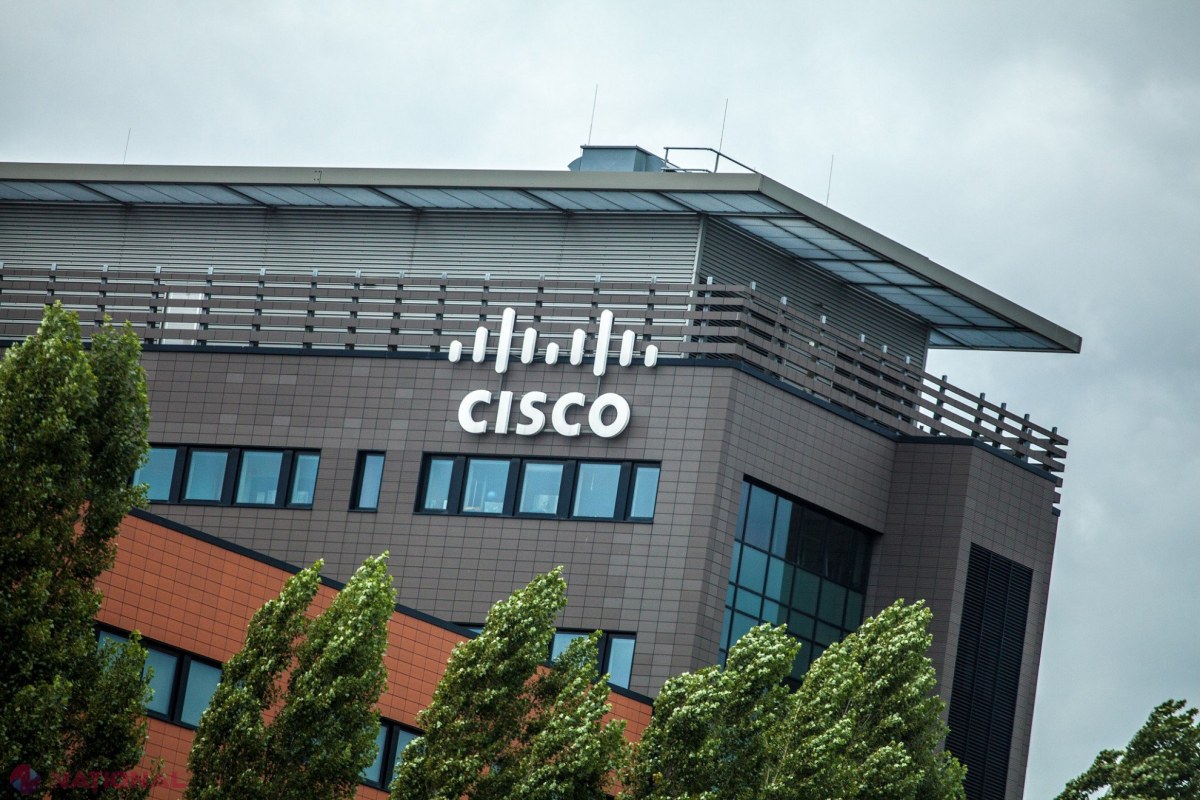
Cisco anunță că hackeri exploatează de cel puțin trei ani o vulnerabilitate într-unul dintre cele mai populare produse de rețea ale sale, utilizat pe scară largă de mari companii și instituții, fapt care a determinat guvernul Statelor Unite și aliații săi să îndemne organizațiile să ia măsuri imediate.
Vulnerabilitatea, care are un scor maxim de severitate de 10,0, le permite atacatorilor să pătrundă de la distanță în rețelele ce folosesc produsele Catalyst SD-WAN. Aceste soluții sunt utilizate de companii mari și agenții guvernamentale cu numeroase sedii pentru a interconecta rețelele private pe distanțe mari.
Prin exploatarea acestei erori direct prin internet, atacatorii pot obține cel mai înalt nivel de permisiuni asupra acestor dispozitive. Ei își pot menține un acces ascuns și persistent în interiorul rețelei victimei, ceea ce le oferă posibilitatea să spioneze sau să fure date pe perioade îndelungate.
După identificarea vulnerabilității, Cisco a precizat că cercetătorii săi au reușit să urmărească dovezi ale exploatării înapoi până în 2023. Printre organizațiile afectate se numără și unele ce fac parte din infrastructuri critice. Compania nu a oferit detalii concrete, însă termenul de „infrastructură critică” poate acoperi de la rețele de energie electrică și sisteme de alimentare cu apă până la sectorul transporturilor.
Mai multe guverne, inclusiv cele ale Australiei, Canadei, Noii Zeelande, Regatului Unit și Statelor Unite, au emis un avertisment comun în care semnalează că actorii rău intenționați vizează organizații „la nivel global”.
Agenția americană de securitate cibernetică CISA a ordonat tuturor agențiilor federale civile să își actualizeze și să își corecteze sistemele până vineri la sfârșitul zilei, invocând o amenințare iminentă și un risc inacceptabil pentru guvernul federal. Aceeași agenție, care funcționează momentan cu capacitate redusă din cauza unei închideri parțiale a guvernului, a declarat că are cunoștință de exploatări aflate in derulare.
Nici Cisco, nici autoritățile nu au atribuit până acum atacurile unui anumit grup de amenințare sau unui stat, deși au identificat un cluster de activitate sub denumirea UAT-8616.
În decembrie, Cisco a avertizat și în legătură cu o altă vulnerabilitate, tot cu scor maxim de 10,0, în software-ul Async care rulează pe majoritatea produselor sale, vulnerabilitate ce era deja utilizată activ pentru compromiterea rețelelor clienților.
 22.10.2026
04:12
271
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
 22.10.2026
02:59
365
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
 21.10.2026
23:28
514
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
 21.10.2026
21:16
601
Trump neagă un schimb pentru eliberarea lui Stephen Hubbard, dar vorbește despre un acord major
 21.10.2026
20:47
609
Just Eat își cere scuze după ce imaginile cu mâncare generate de AI au stârnit ironii online
 21.10.2026
20:43
474
Site-uri guvernamentale din Europa, scoase offline după descoperirea unor vulnerabilități critice în PHP
 21.10.2026
19:33
728
Demisii la Google pe fondul controverselor privind contractele militare pentru AI
 21.10.2026
18:57
716
Moscova respinge propunerile de pace de la Oslo, dar vrea reluarea negocierilor tripartite
 21.10.2026
18:44
548
Biroul permanent a aprobat ordinea de zi a ședinței Parlamentului din 22 octombrie
 21.10.2026
18:35
551
MDED prezintă progresele reformelor și ale investițiilor din Planul de Creștere 2025–2027
 21.10.2026
18:25
645
Moscova se declară dispusă la noi negocieri de pace în noiembrie; Zelenski propune înghețarea frontului
 21.10.2026
17:59
714
Zelenski cere înghețarea frontului ca prim pas spre oprirea războiului din Ucraina
22.10.2026
04:12
238
Premierul Vasile Tofan s-a întâlnit cu șefa Oficiului Consiliului Europei la Chișinău
22.10.2026
02:59
351
Restricțiile lui Trump privind green cardurile pun la încercare visul american al angajaților indieni din tehnologie
21.10.2026
23:28
505
Vreme schimbătoare în Moldova: prognoza pentru 22–28 octombrie
21.10.2026
21:16
594
Trump neagă un schimb pentru eliberarea lui Stephen Hubbard, dar vorbește despre un acord major
21.10.2026
20:47
600
Just Eat își cere scuze după ce imaginile cu mâncare generate de AI au stârnit ironii online
21.10.2026
20:43
469
Site-uri guvernamentale din Europa, scoase offline după descoperirea unor vulnerabilități critice în PHP
21.10.2026
19:33
719
Demisii la Google pe fondul controverselor privind contractele militare pentru AI
21.10.2026
18:57
711
Moscova respinge propunerile de pace de la Oslo, dar vrea reluarea negocierilor tripartite
21.10.2026
18:44
543
Biroul permanent a aprobat ordinea de zi a ședinței Parlamentului din 22 octombrie
21.10.2026
18:35
546
MDED prezintă progresele reformelor și ale investițiilor din Planul de Creștere 2025–2027
21.10.2026
18:25
641
Moscova se declară dispusă la noi negocieri de pace în noiembrie; Zelenski propune înghețarea frontului
21.10.2026
17:59
706
Zelenski cere înghețarea frontului ca prim pas spre oprirea războiului din Ucraina
 21.10.2026
17:03
545
MEC va instrui 750 de părinți și îngrijitori în programe de educație parentală
 21.10.2026
16:45
566
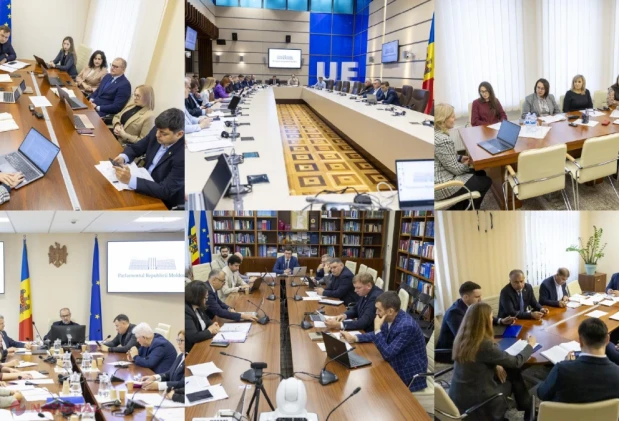
Pensii pentru moldovenii din Irlanda și alte subiecte, pe agenda comisiilor parlamentare
 21.10.2026
16:38
613
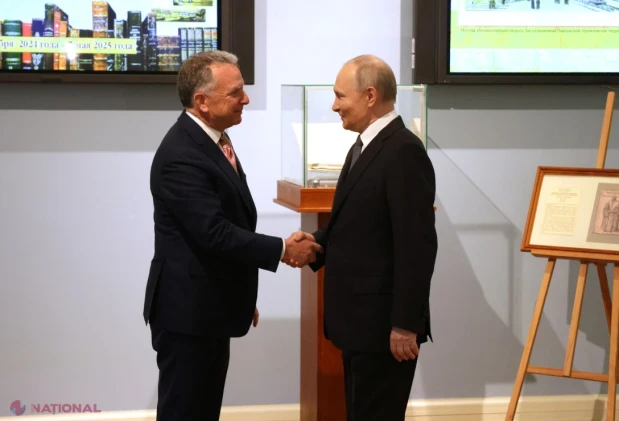
Rusia trimite joi primul transport de motorină către SUA, iar Witkoff îl laudă pe Putin
 21.10.2026
15:48
667
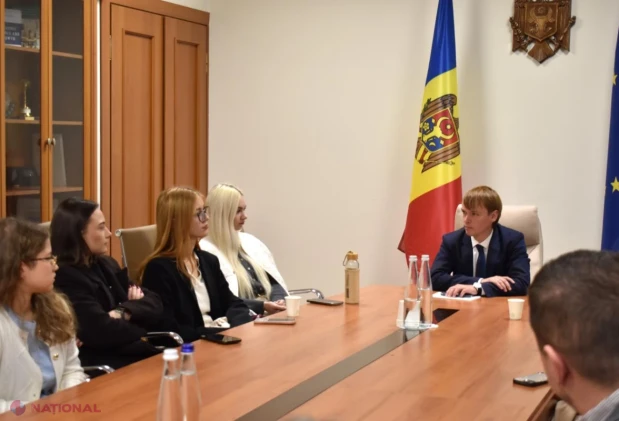
Ivan Țurcan a discutat cu tineri despre reintegrarea țării și parcursul european
 21.10.2026
15:47
743
Moldova își retrage angajații din patru puncte de frontieră din Ucraina și negociază controale comune
 21.10.2026
15:44
540
Proiectul pentru mobilitate urbană aduce reguli noi pentru trafic, parcări și transport public
 21.10.2026
15:12
559
MEC consultă publicul privind negocierile de aderare pe educație și cercetare
 21.10.2026
15:12
604
Robotul Arthur va accelera diagnosticarea artritei reumatoide în Marea Britanie
 21.10.2026
14:49
592
Primarul de Bălți ar putea avea un cabinet propriu, după modelul Chișinăului
 21.10.2026
14:40
735
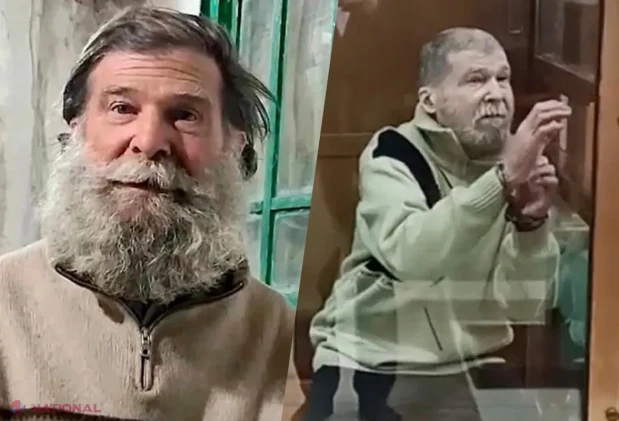
Putin anunță eliberarea americanului Stephen Hubbard în ziua vizitei lui Steve Witkoff la Sankt Petersburg
 21.10.2026
14:36
578
MEC propune un nou model de formare pentru viitorii profesori
 21.10.2026
14:34
744
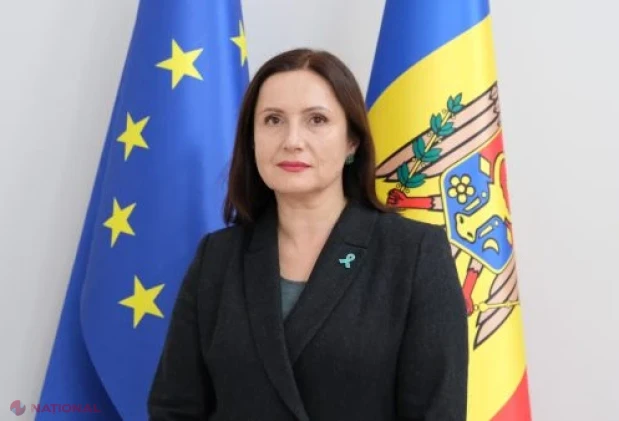
Diana Văluță, numită secretar de stat la Ministerul Sănătății
 21.10.2026
14:02
620
APP și Expertise France discută direcțiile de sprijin pentru reforma întreprinderilor de stat
 Inapoi

 Kremlinul acuză Kievul că respinge eforturile de pace ale SUA prin atacurile asupra rafinăriilor rusești
 Andrian Candu rupe tăcerea: Finul lui Plahotniuc și fostul președinte al Parlamentului explică cu ce se ocupă după ce a lăsat definitiv politica în urmă
 CUTREMUR puternic resimțit la Chișinău și în întreaga Republică Moldova
 Administrația Trump tace în timp ce Rusia atacă firme americane în Ucraina
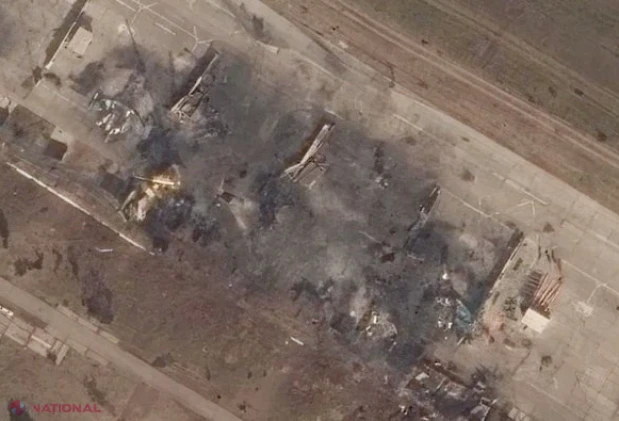 Ucraina susține că a distrus patru avioane și a avariat alte două într-un atac cu racheta Long Neptune asupra unui aerodrom din Rusia

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.15
 1 USD
17.94
 1 RON
3.78
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 22.10.2026