
Avertisment: O nouă modalitate de a fura detaliile de plată ale utilizatorilor
 2074

Cercetătorii Kaspersky au descoperit o nouă tehnică pentru furtul informațiilor de plată ale utilizatorilor de pe site-urile de cumpărături online – acest tip de atac este cunoscut sub numele de web skimming.
Prin înregistrarea pe Google Analytics și introducerea unui cod de urmărire a conturilor în codul sursă al site-urilor web, atacatorii pot colecta detaliile cardurilor de credit ale utilizatorilor.
Aproximativ două duzini de magazine online din întreaga lume au fost compromise folosind această metodă.
Skimming-ul web este o practică populară, utilizată de către atacatori pentru a fura detaliile cardurilor de credit ale utilizatorilor din paginile de plată ale magazinelor online, prin introducerea unei linii de cod în codul sursă al site-ului. Acest cod rău intenționat colectează apoi datele introduse de vizitatori pe site (de exemplu, numele de utilizator și parola sau numerele cardului de credit) și trimite datele recoltate la adresa specificată de atacatori în codul rău intenționat.
Kaspersky avertizează că atacatorii au descoperit o nouă modalitate de a fura detaliile de plată ale utilizatorilor
Adesea, pentru a ascunde faptul că pagina web a fost compromisă, atacatorii înregistrează domenii cu nume care seamnănă cu servicii populare de analiză web, cum ar fi Google Analytics. În acest fel, atunci când inserează codul rău intenționat, este mai greu pentru administratorul site-ului să își dea seama că site-ul a fost compromis. De exemplu, un site denumit “googlc-analytics[.]com” este ușor de confundat cu un domeniu legitim.
Recent, însă, cercetătorii Kaspersky au descoperit o tehnică necunoscută anterior pentru efectuarea de atacuri de skimming web. În loc să redirecționeze datele către surse terțe, aceștia le-au redirecționat către conturile oficiale Google Analytics. Odată ce atacatorii au înregistrat conturile pe Google Analytics, tot ce a mai rămas de făcut a fost să configureze parametrii de urmărire a conturilor pentru a primi un ID de urmărire. Au introdus apoi codul rău intenționat împreună cu ID-ul de urmărire în codul sursă al paginii web, reușind astfel să colecteze date despre vizitatori și să le trimită direct în conturile Google Analytics.
Întrucât datele nu sunt direcționate către o sursă terță necunoscută, administratorilor le este greu să sesizeze că site-ul lor a fost compromis. Pentru cei care examinează codul sursă, apare ca și cum pagina ar fi conectată la un cont oficial Google Analytics – o practică destul de comună pentru magazinele online.
Ce tehnică populară au folosit atacatorii
Pentru ca activitatea rău intenționată să fie și mai greu de demascat, atacatorii au folosit și o tehnică populară de anti-debugging: dacă un administrator al site-ului examinează codul sursă al paginii web folosind modul Dezvoltator, atunci codul rău intenționat nu este executat.
Aproximativ două duzini de site-uri web au fost compromise în acest fel, incluzând magazine din Europa, America de Nord și de Sud, potrivit Mediafax.
„Aceasta este o tehnică pe care nu am mai văzut-o și care este deosebit de eficientă. Google Analytics este unul dintre cele mai populare servicii de analiză web de pe piață. Majoritatea dezvoltatorilor și a utilizatorilor au încredere în acesta, ceea ce înseamnă că i se acordă frecvent permisiunea de a colecta datele utilizatorilor de către administratorii site-ului. Acest lucru face ca inserțiile de cod rău intenționate care conțin conturi Google Analytics să fie mai puțin evidente și foarte ușor de trecut cu vederea. De regulă, administratorii nu ar trebui să presupună că doar pentru că o parte terță este una aparent legitimă, prezența ei în codul sursă este perfect normală,” spune Victoria Vlasova, Senior Malware Analyst la Kaspersky.
Kaspersky i-a informat pe cei de la Google despre problemă, iar compania a confirmat că derulează investigații de detectare a spam-ului în acest moment.
 05.09.2024
11:59
18390
PROGRAM // Începe Reuniunea Teatrelor Naționale Românești: „La Chișinău vor veni TOATE Teatrele Naționale din Republica Moldova și România!”
 15.04.2024
19:28
25034
VIDEO // Un nou atac armat în Sydney. Patru persoane au fost înjunghiate într-o biserică, în timpul slujbei. Momentul, transmis LIVE
 20.04.2023
07:30
36609
Ce se întâmplă dacă înghiți sâmburii de măsline? Nici nu-ţi imaginezi
 17.02.2023
14:32
32670
Marina Tauber oferă DETALII despre mitingul de duminică. Deputata infirmă că s-ar pregăti destabilizări: „Va fi o acțiune pașnică. Protestele, mitingurile sunt acțiuni democratice”
 18.01.2023
19:59
14796
Friptură pe bază de AER. Nu este o glumă

 22.11.2022
13:11
4455
Ilan Șor propunere rectificarea de urgență a Legii bugetului de stat pentru 2022: „Cel puțin 25 de miliarde de lei ar asigura o protecție socială minimă pe timp de iarnă”
 10.10.2022
07:30
4398
Vladimir Putin a convocat de URGENȚĂ Consiliul de Securitate, la două zile după explozia de pe Podul Kerci din Crimeea
 04.05.2022
19:59
9897
O femeie de 33 de ani a descoperit din întâmplare, în pozele de vacanță, că soțul o înșela cu bona copiilor
 12.12.2021
09:47
12509
S-a găsit SOLUȚIA împotriva furtului de CATALIZATOARE
 25.01.2021
20:00
18291
Cele mai serioase și organizate zodii
 25.01.2021
19:01
67906
Cât timp se fierb, de fapt, ouăle pentru a fi moi sau tari
 19.09.2026
00:22
33
MAE de la București condamnă alegerile organizate de Rusia în teritoriile ocupate ale Ucrainei și în regiunea transnistreană
 19.09.2026
00:16
105
Privatizarea Hotelului „Zarea”: premierul anunță o licitație transparentă și invită cât mai mulți ofertanți
 18.09.2026
23:24
253
Prognoza pentru 19–25 septembrie 2026: răcire temporară și revenire la cald
 18.09.2026
22:45
274
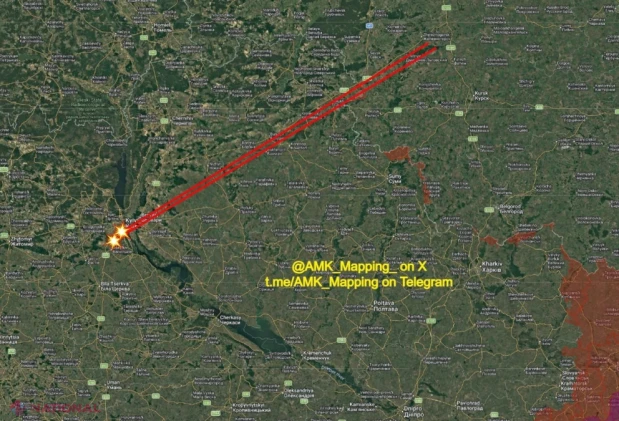
Kievul, vizat de un atac cu rachete ruseşti. La Odesa, 10 persoane au fost rănite
 18.09.2026
22:17
330
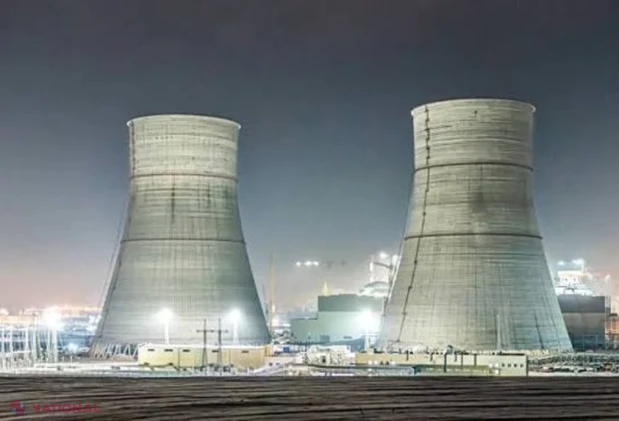
AIEA: Un turn de răcire al centralei nucleare de la Kursk ar fi fost lovit de o dronă
 18.09.2026
21:50
411
O dronă a lovit un turn de răcire al centralei nucleare din Kursk, anunță AIEA
 18.09.2026
21:12
378
Datoria Poloniei a atins 505 miliarde de euro și este de peste două ori mai mare decât cea a României
 18.09.2026
20:13
417
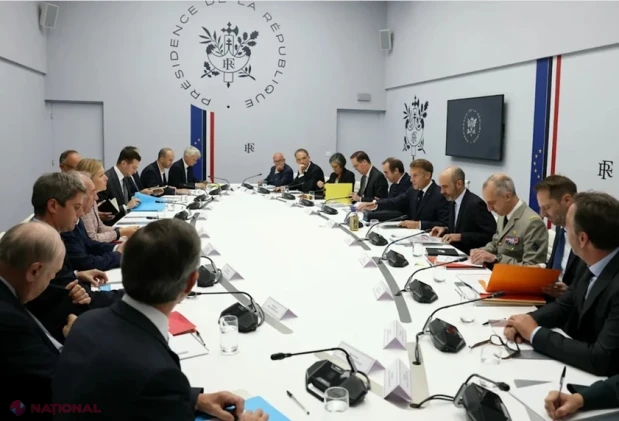
Macron: Franța și Europa, vizate de intensificarea atacurilor hibride rusești. Liderii politici, convocați la o reuniune confidențială
 18.09.2026
19:47
392
Warren Buffett părăsește președinția Berkshire Hathaway și devine președinte emerit
 18.09.2026
19:42
444
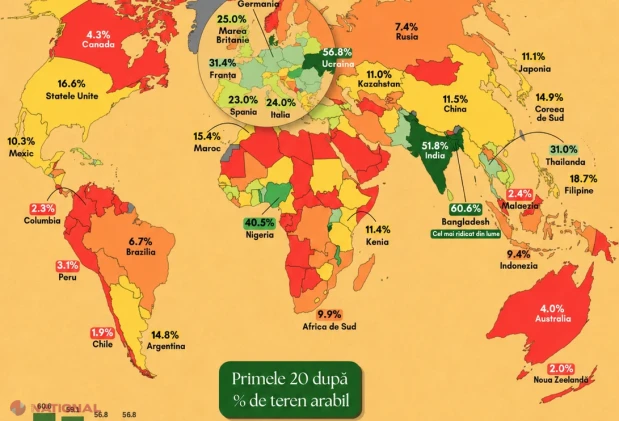
Republica Moldova, în topul mondial al țărilor cu cea mai mare pondere de teren arabil: 56,8% din suprafață
 18.09.2026
19:41
400
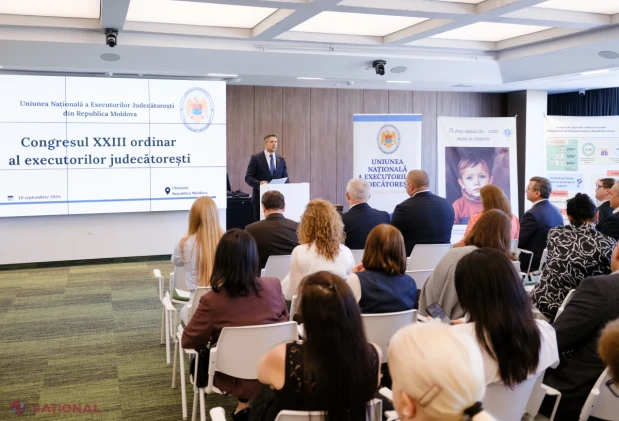
Vladislav Cojuhari, de Ziua profesională a executorului judecătoresc: „Sunteți o verigă indispensabilă între hotărârea instanței și drepturile oamenilor”
 18.09.2026
19:14
493
Macron avertizează că ameninţarea rusă s-a schimbat şi cere un plan pentru protejarea infrastructurii critice
 18.09.2026
19:13
580
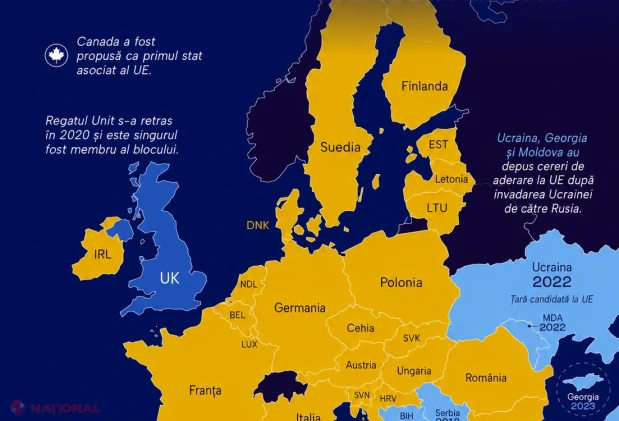
Harta Uniunii Europene în 2026: 27 de state membre, Moldova printre țările candidate și un posibil nou statut pentru Canada
 18.09.2026
18:37
465
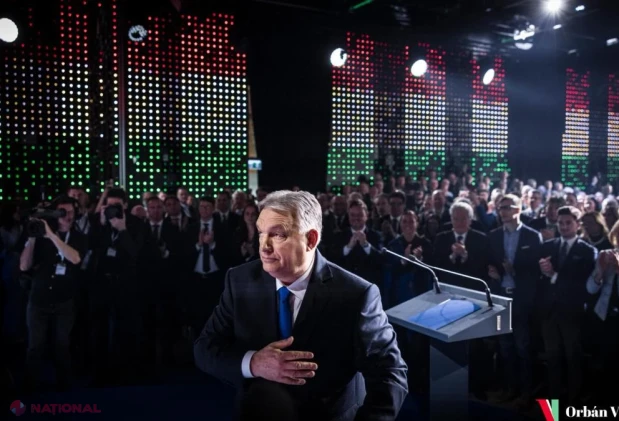
După înfrângerea în fața lui Peter Magyar, Viktor Orban cheamă Fidesz la „rezistență națională”
 18.09.2026
18:27
365
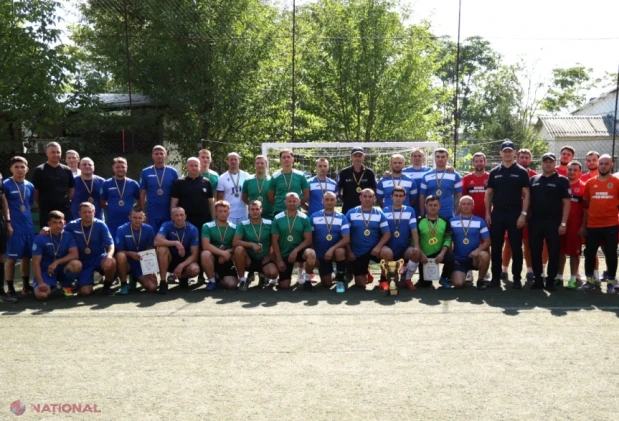
Echipa DSE Cahul a câștigat proba de minifotbal din cadrul Spartachiadei IGSU
 18.09.2026
18:03
456
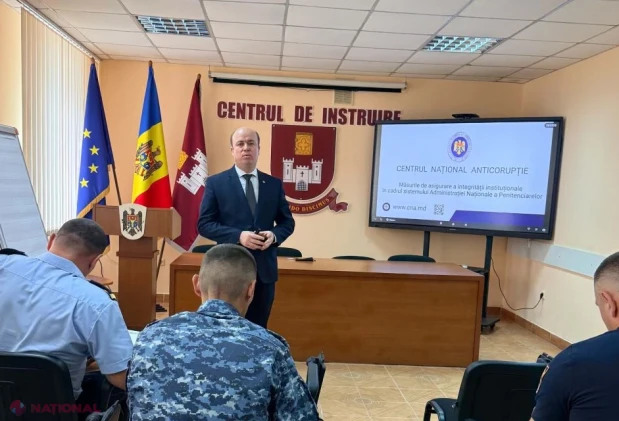
CNA a instruit 476 de persoane din sectorul public și privat la Chișinău și Bălți privind riscurile de corupție
 18.09.2026
17:50
436
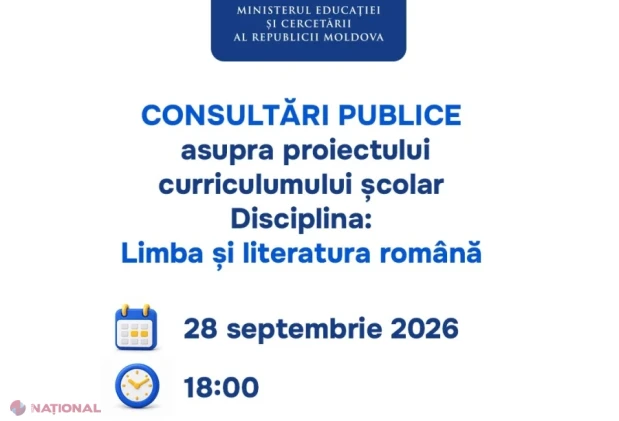
Noul curriculum la Limba și literatura română, supus consultărilor publice
 18.09.2026
17:42
489
Iași și Chișinău vor găzdui Conferința Ministerială a Spațiului European al Învățământului Superior din 2027
 18.09.2026
17:33
430
Inteligența artificială, votul la 16 ani și piața muncii, în atenția elevilor din Wakefield
 18.09.2026
17:24
457
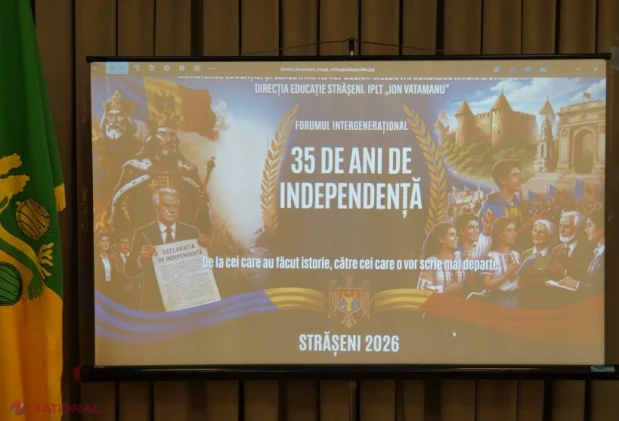
MEC continuă forumurile regionale dedicate valorilor naționale și istoriei independenței Republicii Moldova
 18.09.2026
17:19
544
Prin decretul lui Putin, Moscova preia controlul activelor Nestlé, Auchan și Leroy Merlin din Rusia
 18.09.2026
17:19
449
CNA discută cu partenerii europeni și PNUD despre consolidarea capacităților și extinderea mandatului de investigare
 18.09.2026
17:17
472
Bulgaria alocă 300 de milioane de euro pentru sprijinirea populației și a firmelor afectate de scumpirea carburanților
 Inapoi

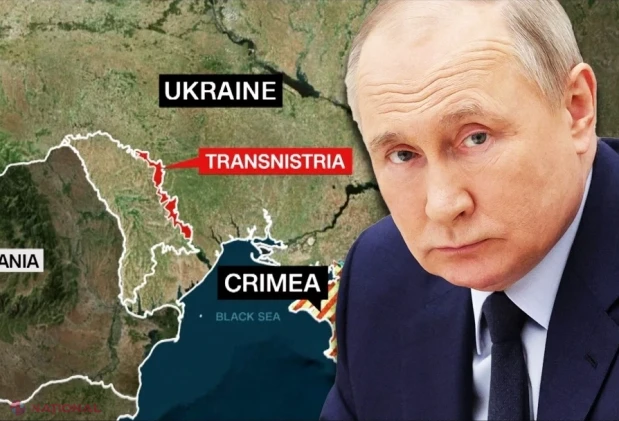 Ex-funcționar al administrației de la Tiraspol, DESFIINȚEAZĂ retorica Kremlinului și respinge „protecția” Moscovei în stânga Nistrului: „Protecția voastră înseamnă orașe și sute de sate șterse de pe fața pământului"
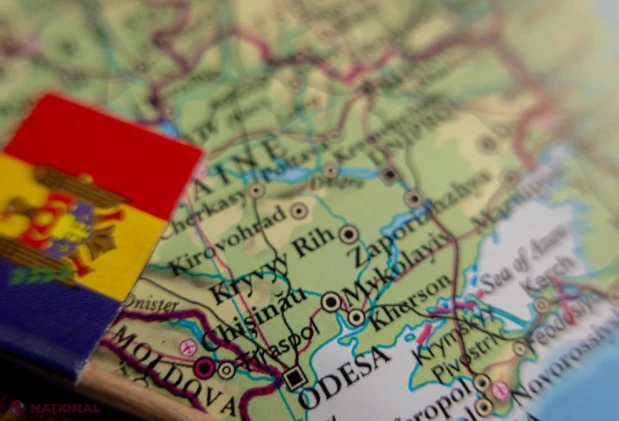 Avertisment privind Moldova: Putin ar putea viza țara, iar Kremlinul ar pregăti trimiterea a mii de soldați în Transnistria
 Ministrul Justiției, la conferința internațională a avocaților: cooperarea instituțională trebuie să se bazeze pe responsabilitate, respect și încredere
 Oana Țoiu, despre startul Turului României la Chișinău: „Sportul are puterea de a crea punți acolo unde istoria a trasat granițe”
 Dorin Recean îl desființează pe Ion Chicu, „premierul lui Dodon și Plahotniuc, care a vrut să pună pe spatele moldovenilor așa-numita datorie de miliarde a regiunii transnistrene”: „Un fals flagrant lansat pentru a submina R. Moldova”

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.11
 1 USD
17.52
 1 RON
3.82
 1 RUB
0.21
 1 UAH
0.39