
Operațiunea „ENDGAME” a destructurat infrastructura din spatele a trei rețele de malware
 264
Centrul pentru combaterea crimelor cibernetice al Inspectoratului Național de Investigații (INI) a participat, în cooperare cu autoritățile de aplicare a legii din mai multe state, la o amplă operațiune internațională coordonată de EUROPOL, cu numele „ENDGAME”.
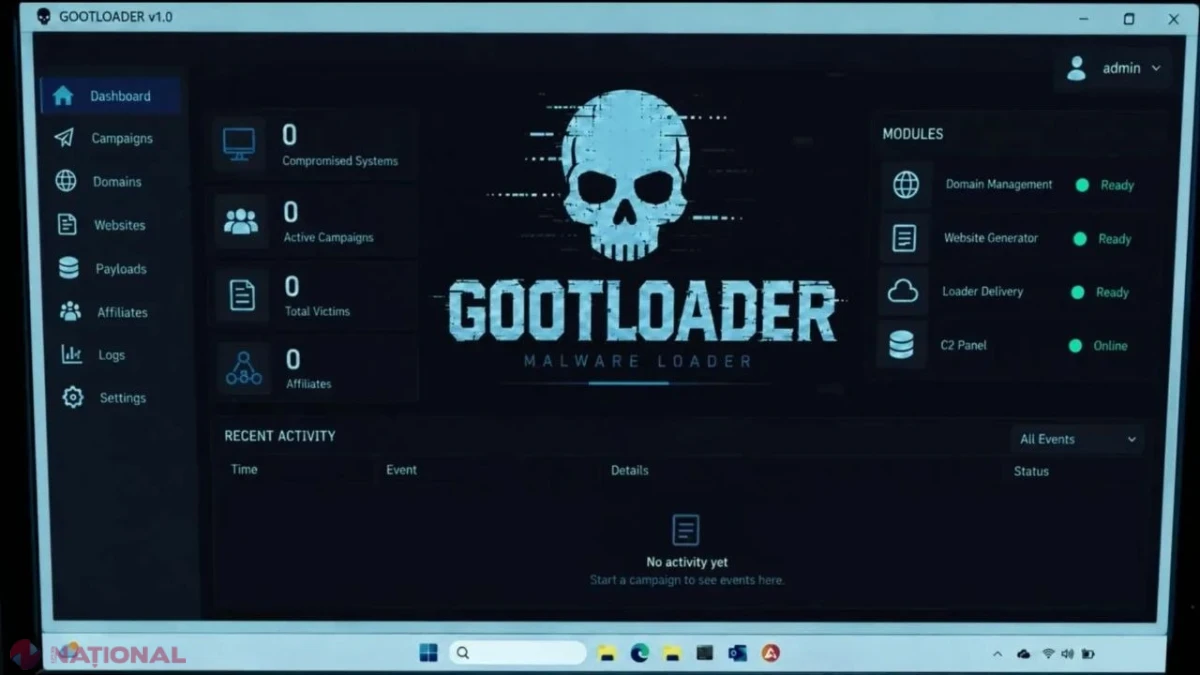
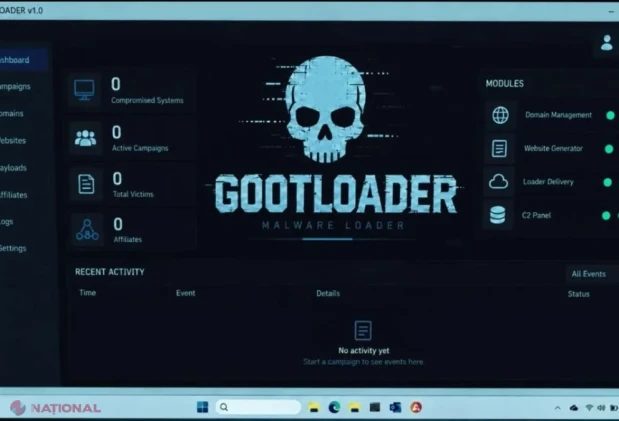
În cadrul acțiunii comune, autoritățile și partenerii din sectorul privat au destructurat infrastructura infracțională care susținea trei rețele majore de malware: Gootloader, CastleRAT și StealC.
Operațiunea s-a soldat cu sechestrarea și neutralizarea a 235 de servere și a 257 de domenii. Acțiunea a afectat semnificativ infrastructura folosită de grupările infracționale pentru furnizarea serviciilor de tip „cybercrime-as-a-service”, facilitarea atacurilor ransomware și furtul de date.
Republica Moldova a contribuit activ la operațiunea internațională. În urma investigațiilor desfășurate de ofițerii Centrului pentru combaterea crimelor cibernetice al INI, pe teritoriul țării au fost identificate șapte servere care găzduiau componente ale infrastructurii criminale.
În urma intervenției, accesul la conținutul găzduit pe aceste servere a fost sistat. Datele informatice au fost conservate astfel încât să fie asigurate integritatea probelor și disponibilitatea lor pentru continuarea investigațiilor.
Trei rețele de malware, vizate de operațiune
Acțiunile desfășurate la nivel internațional au vizat trei tipuri de programe malițioase, fiecare cu un rol distinct în ecosistemul criminalității cibernetice.
Gootloader – 14 servere și 218 domenii neutralizate; 681 de site-uri infectate remediate.
Gootloader este un program de tip „dropper/loader”, utilizat pentru infiltrarea sistemelor informatice prin distribuirea unor documente juridice false pe site-uri compromise, în special pe platforme WordPress. După instalare, acesta putea facilita introducerea altor programe malițioase, inclusiv ransomware, folosite pentru extorcarea victimelor.
CastleRAT – 120 de servere și 39 de domenii sechestrate.
Identificat în 2025, CastleRAT este un troian de acces la distanță (RAT), cu o arhitectură tehnică avansată, conceput pentru a le permite atacatorilor să controleze de la distanță dispozitivele compromise. Programul putea facilita accesul neautorizat la informații, executarea unor comenzi și compromiterea sistemelor informatice ale companiilor.
StealC – 102 servere neutralizate.
Acțiunile împotriva acestei infrastructuri continuă eforturile inițiate în iunie 2026. StealC este un program de tip „stealer”, conceput pentru extragerea informațiilor sensibile de pe dispozitivele infectate, inclusiv parole, date de autentificare și identități digitale. Informatiile sustrase puteau fi ulterior comercializate sau folosite în diverse scheme de fraudă informatică.
Un rezultat important al operațiunii este identificarea a peste 6 milioane de date de autentificare — nume de utilizator și parole — sustrase de la victime și descoperite în infrastructura sechestrată.
Datele despre conturile compromise prin intermediul malware-ului CastleRAT urmează să fie integrate în platformele internaționale de alertare și verificare Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC. Astfel, persoanele afectate vor putea verifica dacă datele lor personale au fost expuse.
Operațiunea „ENDGAME” este unul dintre cele mai ample eforturi internaționale îndreptate împotriva infrastructurilor și serviciilor care facilitează atacurile ransomware și alte forme de criminalitate cibernetică.
Acțiunea a reunit peste 30 de parteneri din sectorul public și privat și a beneficiat de sprijinul Centrului European de Combatere a Criminalității Informatice (EC3), din cadrul EUROPOL.
 16.11.2026
12:32
191
Eugeniu Osmochescu, în vizită de lucru în Japonia: cooperarea și modernizarea agriculturii, pe agendă
 16.11.2026
12:26
215
USS Theodore Roosevelt a ajuns în Orientul Mijlociu, în timp ce negocierile cu Iranul sunt în impas
 16.11.2026
12:07
340
Horoscopul zilei 16.11.2026
 16.11.2026
12:00
263
Republica Moldova aderă la International IDEA pentru alegeri mai integre
 16.11.2026
11:15
324
Stagiarii ediției 6.2, reuniți la un bootcamp de două zile dedicat dezvoltării profesionale
 16.11.2026
10:16
341
Susținător al Helsing, fondul Plural atrage 1,1 miliarde de dolari pentru proiectele ambițioase ale Europei
 16.11.2026
09:21
436
Șefa unei instituții de învățământ: studenții trebuie să se adapteze la schimbările aduse de AI
 16.11.2026
09:14
583
Atac asupra podului dintre Rusia și Crimeea: traficul a fost întrerupt
 16.11.2026
08:17
555
Trump, Xi și Putin se vor întâlni în China, într-o reuniune trilaterală fără precedent
 16.11.2026
07:54
519
Rusia anunță interceptarea a 139 de drone care vizau Moscova
 16.11.2026
06:49
630
Prințul Harry, din nou în Ucraina: s-a întâlnit cu soldați răniți în luptă
 16.11.2026
06:38
496
Nici măcar creatorii originali ai seriei Grand Theft Auto nu au jucat GTA 6
 16.11.2026
13:15
79
Bărbat din Bender, reținut pentru participarea la războiul din Donețk
 16.11.2026
13:10
162
Operațiunea „ENDGAME” a destructurat infrastructura din spatele a trei rețele de malware
16.11.2026
12:32
218
Eugeniu Osmochescu, în vizită de lucru în Japonia: cooperarea și modernizarea agriculturii, pe agendă
16.11.2026
12:26
233
USS Theodore Roosevelt a ajuns în Orientul Mijlociu, în timp ce negocierile cu Iranul sunt în impas
16.11.2026
12:07
356
Horoscopul zilei 16.11.2026
16.11.2026
12:00
280
Republica Moldova aderă la International IDEA pentru alegeri mai integre
 16.11.2026
11:31
468
Condensul de pe geamuri, semnul că pierzi căldură: TRUCUL casnic de câțiva lei care reduce umezeala, fără dezumidificator
16.11.2026
11:15
335
Stagiarii ediției 6.2, reuniți la un bootcamp de două zile dedicat dezvoltării profesionale
16.11.2026
10:16
351
Susținător al Helsing, fondul Plural atrage 1,1 miliarde de dolari pentru proiectele ambițioase ale Europei
 16.11.2026
09:28
390
Radio Vocea Basarabiei a încheiat proiectul „România–Republica Moldova: dimensiuni și valori culturale”, finanțat de Departamentul pentru Relația cu Republica Moldova
16.11.2026
09:21
445
Șefa unei instituții de învățământ: studenții trebuie să se adapteze la schimbările aduse de AI
16.11.2026
09:14
608
Atac asupra podului dintre Rusia și Crimeea: traficul a fost întrerupt
16.11.2026
08:17
578
Trump, Xi și Putin se vor întâlni în China, într-o reuniune trilaterală fără precedent
16.11.2026
07:54
535
Rusia anunță interceptarea a 139 de drone care vizau Moscova
16.11.2026
06:49
647
Prințul Harry, din nou în Ucraina: s-a întâlnit cu soldați răniți în luptă
16.11.2026
06:38
506
Nici măcar creatorii originali ai seriei Grand Theft Auto nu au jucat GTA 6
 16.11.2026
06:00
638
Investitorii dau în judecată Intel după prăbușirea acțiunilor cu 29%
 16.11.2026
02:16
925
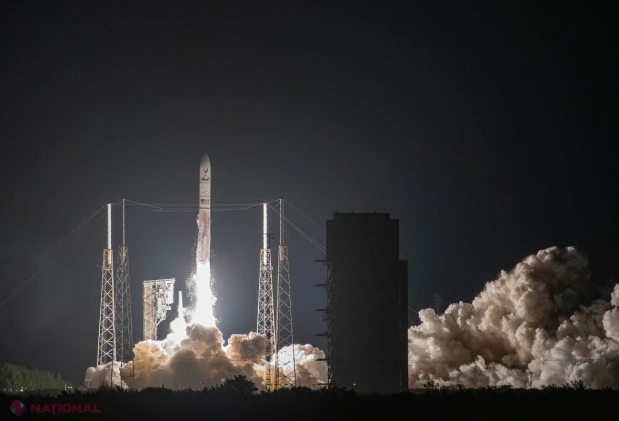
Racheta Vulcan a eșuat în zbor și a distrus 40 de sateliți Amazon
 16.11.2026
01:46
771
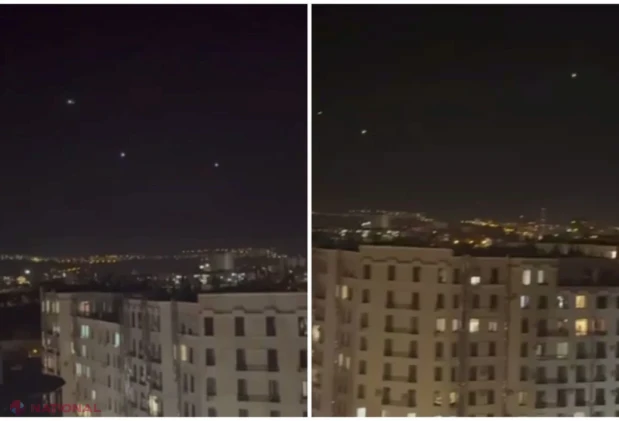
Trei avioane mici, confundate cu drone deasupra Chișinăului. Problemele GPS le-au adus la aterizare în capitală
 16.11.2026
01:41
829
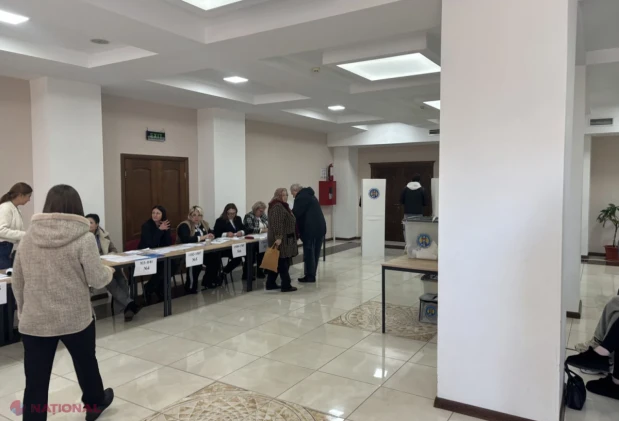
Alegeri în Găgăuzia: Stoianoglo conduce și se va confrunta cu candidatul socialiștilor în turul doi
 16.11.2026
00:22
767
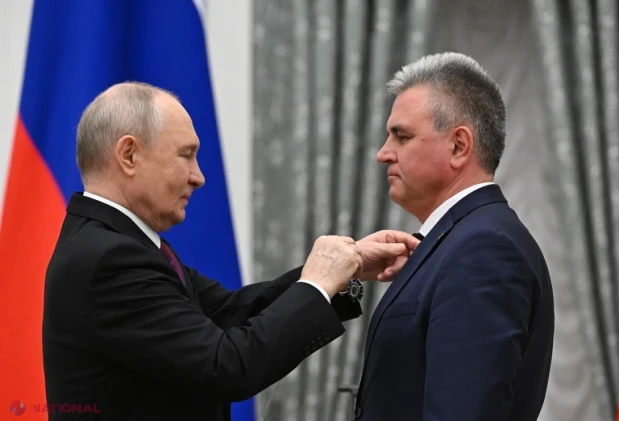
Krasnoselski a revenit în Republica Moldova, unde riscă să nu poată pleca timp de cinci ani
 15.11.2026
22:44
713
Vreme blândă, apoi răcire spre finalul săptămânii: 16–22 noiembrie
 15.11.2026
19:48
1029
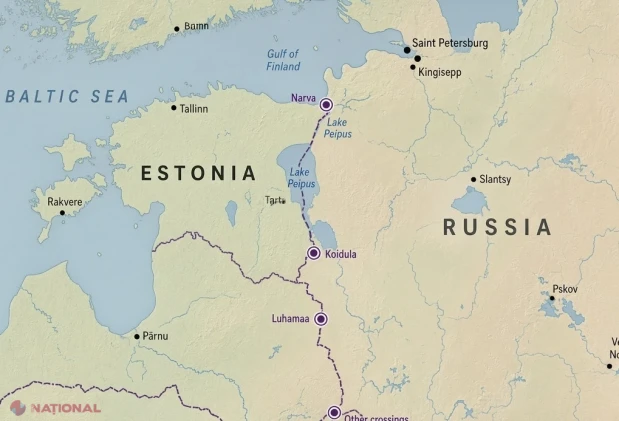
Estonia închide toate punctele de frontieră cu Rusia după tentativa de sabotaj asupra unui producător de drone
 15.11.2026
18:56
836
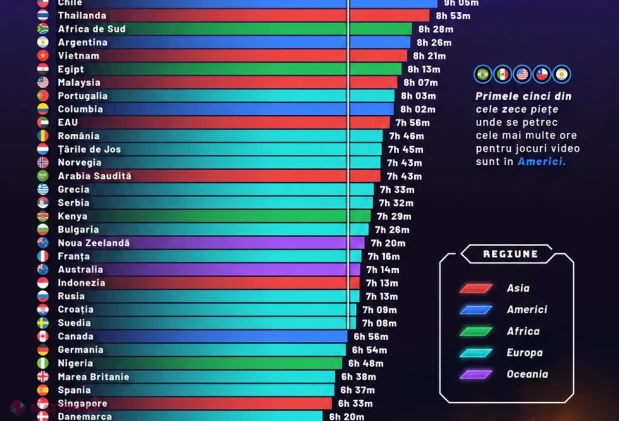
România, pe locul 16 în topul țărilor unde oamenii petrec cel mai mult timp jucându-se
 15.11.2026
18:33
815
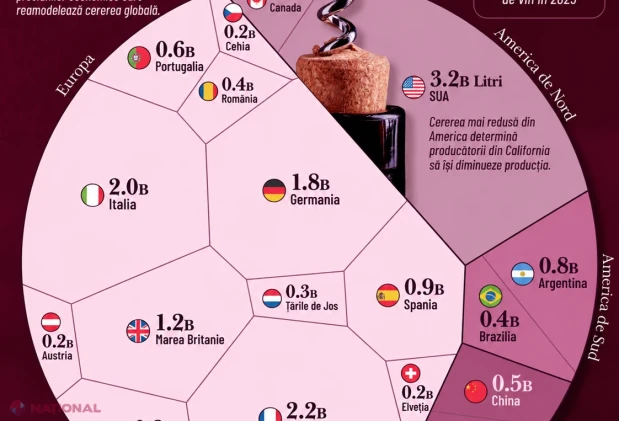
România, pe locul 14 în clasamentul țărilor care consumă cel mai mult vin în 2025
 Inapoi

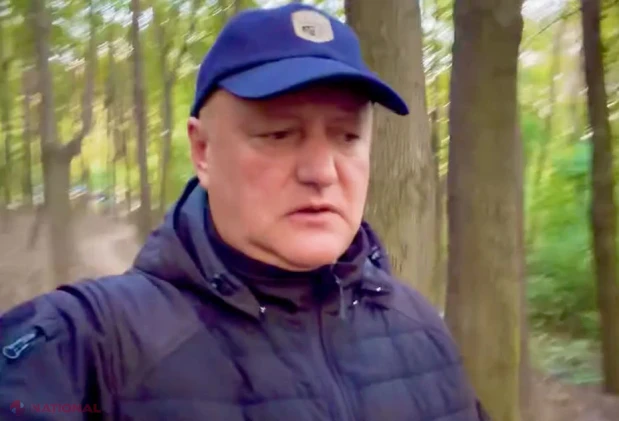 Igor Dodon anunță în LIMBA RUSĂ că socialiștii BOICOTEAZĂ ședința Parlamentului cu participarea Martei Kos: „Nu vrem să fim figurație”
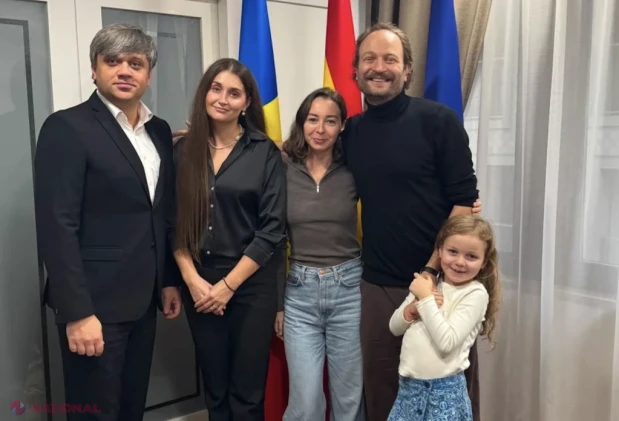 FOTO // Generația Aldea-Teodorovici merge mai departe. Doinița îi seamănă bucățică ruptă lui Cristofor
 FOTO // Portretul nevăzut al Ursulei von der Leyen: Cum a ajuns o mamă a șapte copii să ghideze Europa și să susțină parcursul european al R. Moldova
 Demagogie în interesul Kremlinului? Dodon atacă aderarea la UE și acuză guvernarea de „aliniere totală” la sancțiuni, ignorând că Europa achită facturile moldovenilor lăsați în frig de „Gazprom”
 INVESTIGAȚIE // Peste 184.000 de euro, risipite din cauza unei erori la Primăria Bălți. Bălțenii ar putea achita nota de plată pentru un proiect european

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.15
 1 USD
18.23
 1 RON
3.77
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 16.11.2026