
Anthropic lansează în previzualizare Mythos, noul său supermodel AI folosit de giganții tech pentru detectarea vulnerabilităților cibernetice
 1253

Anthropic a prezentat marți, în regim de previzualizare, noul său model de vârf, Mythos, care va fi utilizat de un grup restrâns de organizații partenere pentru activități de securitate cibernetică. Într-un memo scurs anterior în presă, startup-ul de inteligență artificială a descris acest model drept unul dintre „cele mai puternice” dezvoltate până acum.
Lansarea limitată a modelului face parte dintr-o nouă inițiativă de securitate, numită Project Glasswing. În acest cadru, peste 40 de organizații partenere vor implementa Mythos pentru „muncă de securitate defensivă” și pentru protejarea software-ului critic, potrivit Anthropic. Deși modelul nu a fost instruit în mod specific pentru securitate cibernetică, această previzualizare va fi folosită pentru a scana atât sisteme software interne, cât și proiecte open-source, în vederea identificării vulnerabilităților de cod.
Anthropic susține că, în ultimele săptămâni, Mythos a identificat „mii de vulnerabilități zero-day, multe dintre ele critice”. Compania a precizat că numeroase dintre aceste breșe de securitate datează de una sau chiar două decenii.
Mythos este un model cu uz general pentru sistemele Claude AI ale Anthropic, iar compania afirmă că dispune de abilități avansate de programare autonomă și raționament. Modelele de frontieră ale Anthropic sunt considerate cele mai sofisticate și performante, fiind concepute pentru sarcini complexe, inclusiv dezvoltarea de agenți autonomi și activități de coding.
Printre organizațiile partenere care testează Mythos se numără Amazon, Apple, Broadcom, Cisco, CrowdStrike, Linux Foundation, Microsoft și Palo Alto Networks. În cadrul inițiativei, aceste companii vor împărtăși ulterior experiențele și concluziile rezultate din utilizarea noului model, pentru ca întreaga industrie tech să poată beneficia de pe urma acestui proces. Anthropic a subliniat că această previzualizare nu va fi pusă la dispoziția publicului larg.
Compania afirmă, de asemenea, că poartă „discuții continue” cu oficiali federali privind utilizarea Mythos. Aceste discuții par însă complicate de disputa juridică în curs dintre Anthropic și administrația Trump, declanșată după ce Pentagonul a catalogat laboratorul de inteligență artificială drept risc pentru lanțul de aprovizionare, în contextul refuzului acestuia de a permite folosirea tehnologiei sale pentru țintire autonomă sau supravegherea cetățenilor americani.
Existența lui Mythos a ieșit prima dată la iveală în urma unui incident de securitate a datelor, raportat luna trecută de o publicație economică. Un proiect de articol de blog despre model (denumit atunci „Capybara”) a fost lăsat într-un cache nesecurizat de documente, accesibil într-un „data lake” public inspectabil. Scurgerea, pe care Anthropic a pus-o ulterior pe seama unei „erori umane”, a fost observată inițial de cercetători în domeniul securității. „‘Capybara’ este un nou nume pentru un nou nivel de model: mai mare și mai inteligent decât modelele noastre Opus — care au fost, până acum, cele mai puternice”, se arăta în documentul scurs, care mai menționa că este „de departe cel mai puternic model de inteligență artificială pe care l-am dezvoltat vreodată”, conform relatării.
În aceste informații scurse, Anthropic afirma că noul model depășește cu mult performanțele actualelor sale modele publice în domenii precum „programare software, raționament academic și securitate cibernetică”. Modelul ar putea chiar reprezenta un risc de securitate cibernetică, dacă ar fi folosit abuziv de actori rău-intenționați pentru a găsi și exploata vulnerabilități, în loc să le remedieze, așa cum este intenția în cazul implementării Mythos.
Luna trecută, compania a expus accidental aproape 2 000 de fișiere de cod sursă și peste jumătate de milion de linii de cod, din cauza unei erori comise la lansarea versiunii 2.1.88 a pachetului software Claude Code. În încercarea de a remedia această situație, Anthropic a ajuns să provoace din greșeală eliminarea a mii de depozite de cod de pe Github, ceea ce a amplificat si mai mult ecourile incidentului.
 07.10.2026
17:25
93
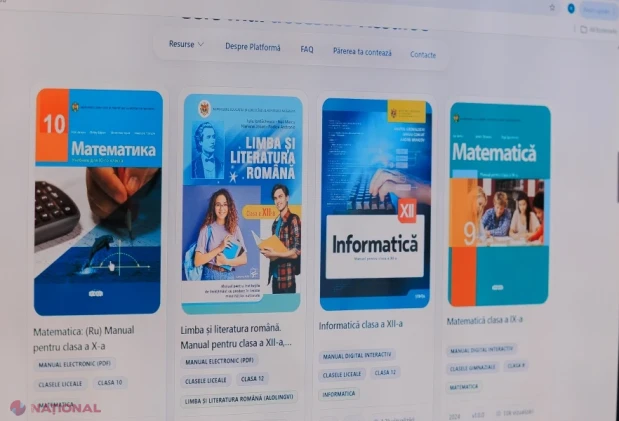
MEC și UNICEF lansează EduResurse, platforma națională care reunește resurse educaționale pentru profesori, elevi și părinți
 07.10.2026
17:19
155
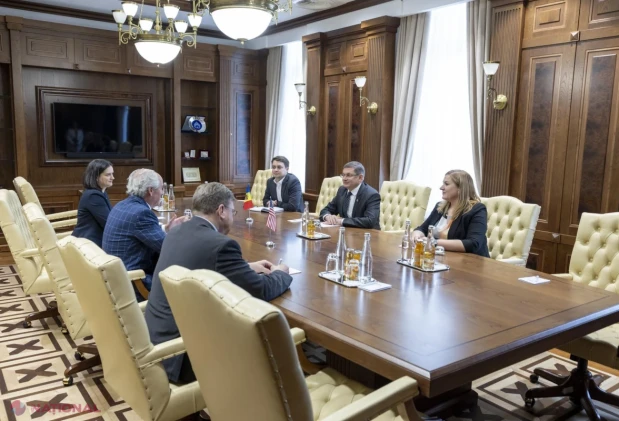
Igor Grosu și noul ambasador al SUA au discutat despre securitatea energetică și aprofundarea relațiilor bilaterale
 07.10.2026
17:16
162
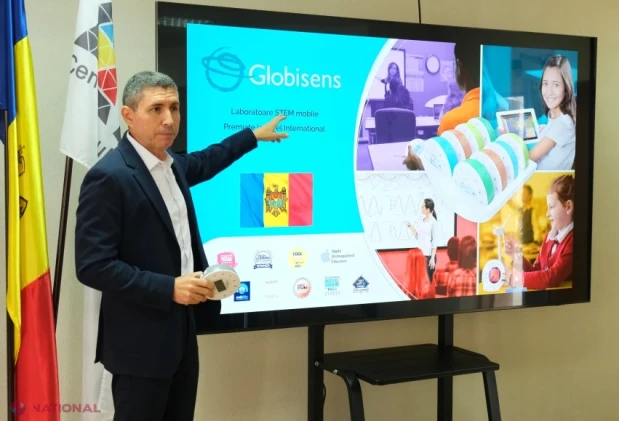
Profesorii din 57 de școli, pregătiți să folosească laboratoarele digitale la orele de științe
 07.10.2026
16:03
274
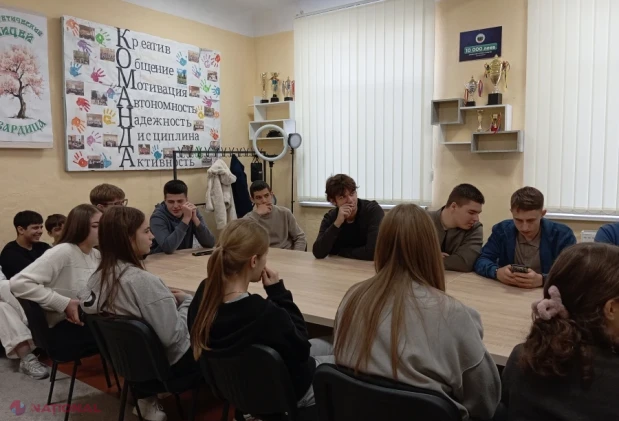
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
 07.10.2026
15:55
355
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
 07.10.2026
15:52
256
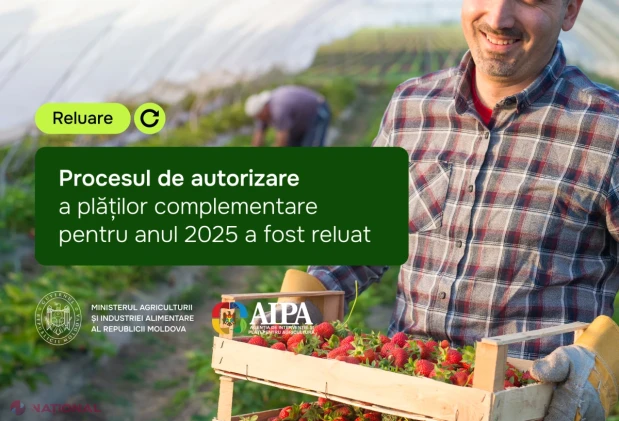
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:01
333
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
 07.10.2026
14:56
321
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
 07.10.2026
14:48
323
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
 07.10.2026
14:44
354
Circa 130 de milioane de euro pentru modernizarea a două sisteme de irigare și a 6.900 de hectare de terenuri agricole
07.10.2026
17:19
6
Igor Grosu și noul ambasador al SUA au discutat despre securitatea energetică și aprofundarea relațiilor bilaterale
07.10.2026
17:16
34
Profesorii din 57 de școli, pregătiți să folosească laboratoarele digitale la orele de științe
07.10.2026
16:03
255
Elevii de la Liceul „Tvardița” au aflat despre valorile europene și oportunitățile oferite tinerilor
07.10.2026
15:55
332
Republica Moldova, invitată să deschidă două noi clustere de negociere pentru aderarea la UE
07.10.2026
15:52
239
A fost reluată autorizarea plăților complementare pentru circa 3 700 de cereri depuse de fermieri
 07.10.2026
15:31
298
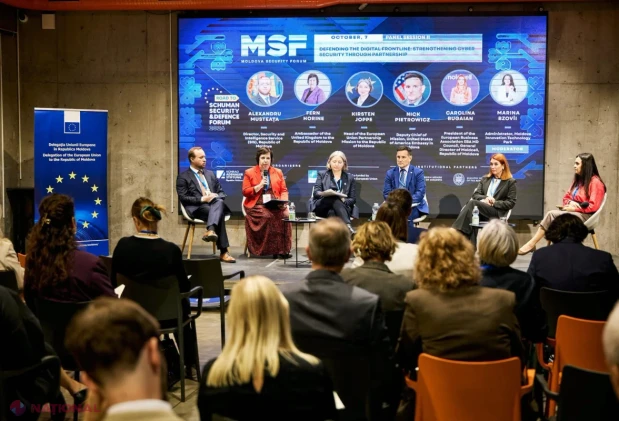
PARTENERIAT // SUA sprijină securitatea cibernetică a R. Moldova cu 8 milioane de dolari: Aproape 4 milioane de atacuri hibride, blocate în timpul alegerilor din 2024
07.10.2026
15:01
314
EQUALFORCE II: Poliția își consolidează intervenția în cazurile de violență domestică prin experiența germană
07.10.2026
14:56
307
Atac cu cuțitul la o școală din Polonia: șapte persoane au fost rănite, iar suspectul a fost reținut
07.10.2026
14:48
309
Xbox mizează pe Gears of War pentru a reveni în cursa consolelor
07.10.2026
14:44
338
Circa 130 de milioane de euro pentru modernizarea a două sisteme de irigare și a 6.900 de hectare de terenuri agricole
 07.10.2026
14:17
344
Persoanele cu dizabilități severe din copilărie vor putea primi simultan pensia de dizabilitate și pensia de urmaș
 07.10.2026
14:01
382
Guvernul actualizează regulile pentru operațiunile aeriene și introduce cadrul pentru aeronavele VTOL
 07.10.2026
13:57
405
Linia electrică Strășeni–Gutinaș va fi declarată de utilitate publică de interes național, iar procedurile de construcție vor fi simplificate
 07.10.2026
13:43
399
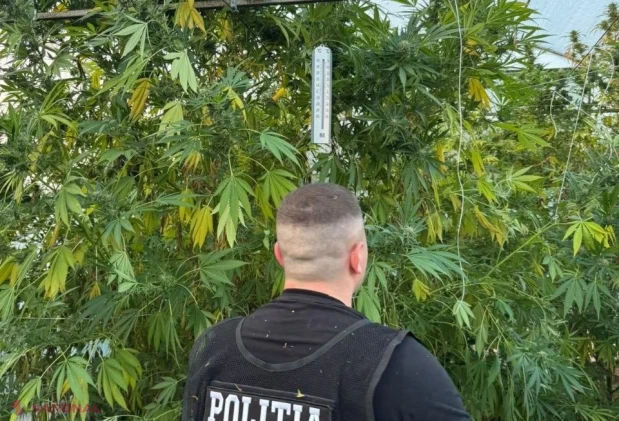
Droguri de aproape un milion de lei, ridicate de polițiști în sudul țării. Plante de până la 4 metri, cultivate într-o seră special amenajată
 07.10.2026
13:40
379
Recrutorul grupării care ar fi pregătit patru omoruri la comandă la Kiev, trimis în judecată
 07.10.2026
13:39
406
Guvernul a aprobat declararea liniei electrice Strășeni–Gutinaș drept obiectiv de utilitate publică de interes național
 07.10.2026
13:37
366
Persoanele cu dizabilități severe din copilărie ar putea cumula pensia de dizabilitate cu cea de urmaș, indiferent de data decesului întreținătorului
 07.10.2026
13:30
441
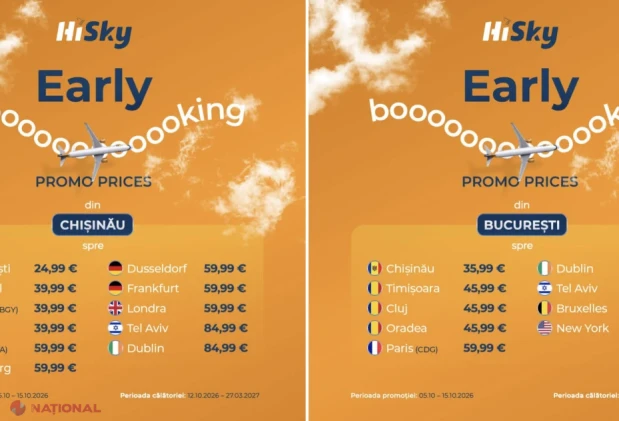
Bulgaria încheie căutările echipajului navei scufundate în atacul cu drone și va achiziționa încă cinci sisteme sol-aer
 07.10.2026
13:11
0
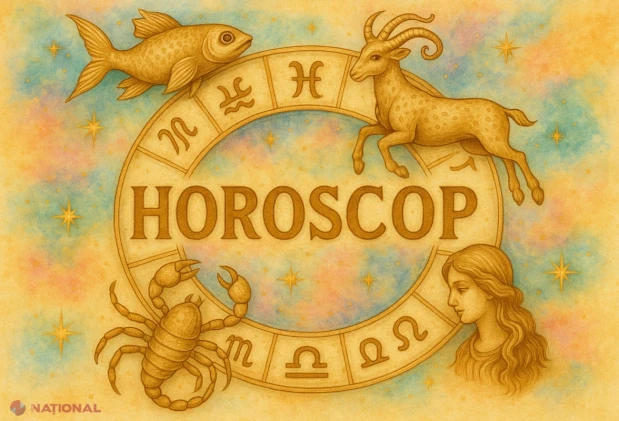
OFERTE // Zboruri mai IEFTINE spre Europa și SUA: Promotii de iarnă la HiSky cu bilete începând de la 24,99 euro
 07.10.2026
13:08
477
Horoscopul zilei 07.10.2026
 07.10.2026
12:55
417
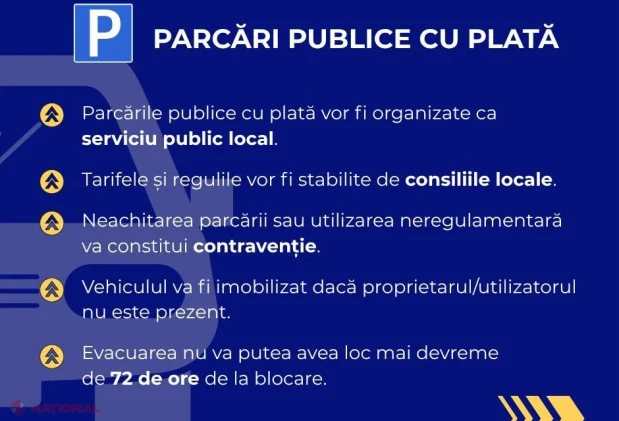
Guvernul aprobă noi reguli pentru mobilitatea urbană: parcări cu plată, evacuarea mașinilor abandonate și prioritate pentru transportul public
 07.10.2026
12:39
396
Statul va prelua 392 de bunuri imobile pentru lucrările la drumurile naționale
 07.10.2026
12:24
421
Guvernul propune noi reguli pentru achizițiile de vehicule: consumul de energie și emisiile poluante vor deveni criterii obligatorii
 07.10.2026
12:22
476
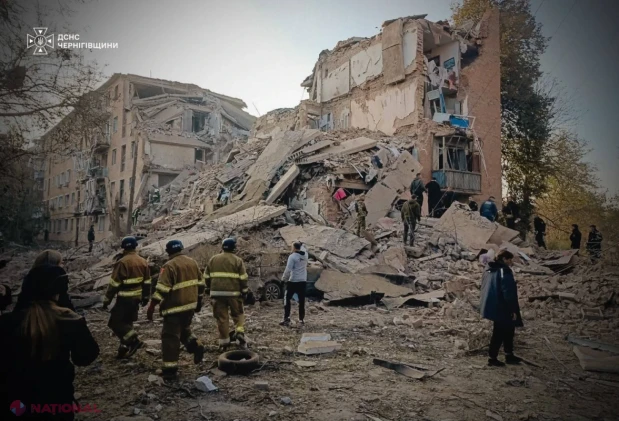
Zelenski: De ziua lui Putin, Rusia a lansat unul dintre cele mai josnice atacuri, soldat cu 11 morți
 Inapoi

 S.A. „Energocom” REZILIAZĂ contractul de peste 6,3 milioane de lei pe an pentru sediul legat de afaceristul Arcadie Topalo
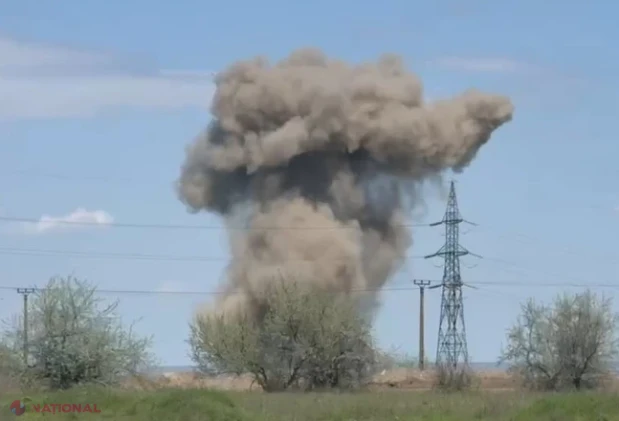 VIDEO // O dronă rusească s-a prăbușit și a EXPLODAT în raionul Anenii Noi, lângă satul Hârbovăț
 Evenimentul anului în business! Miliardari mondiali și lideri de top vin la Chișinău pentru a transforma afacerile din Moldova
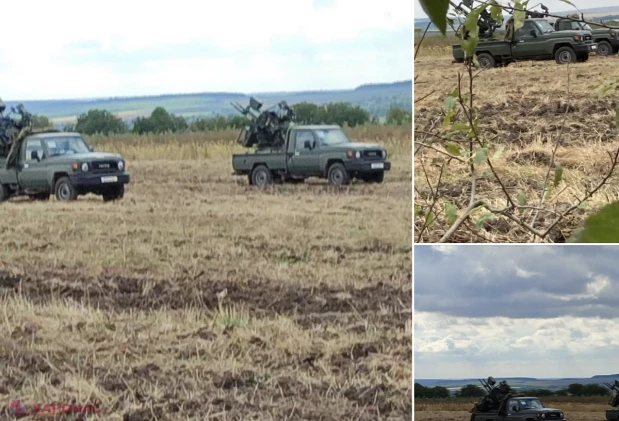 Dodon „nu vede” dronele lui Putin ce pun în pericol cetățenii R. Moldova, dar ATACĂ și cere socoteală Armatei Naționale pentru că este prezentă la Ocnița
 Fostă judecătoare, condamnată la 8 ani și 3 luni de închisoare pentru escrocherie și fals în declarații

 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.04
 1 USD
17.82
 1 RON
3.75
 1 RUB
0.21
 1 UAH
0.40
Curs BNM din 07.10.2026